



Уязвимости в хранилище MinIO используются для взлома серверов

Уязвимости в хранилище MinIO используются для взлома серверов

Уязвимости в хранилище MinIO используются для взлома серверов

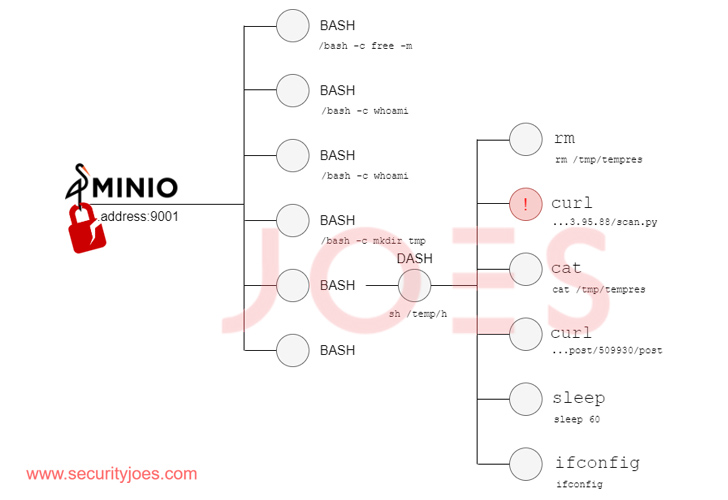
Неизвестные киберпреступники задействуют уязвимости в объектном хранилище MinIO, что приводит к выполнению кода на затронутых серверах. По словам специалистов Security Joes, в атаках фигурирует общедоступная цепочка эксплойтов.

Речь идёт об уязвимостях под идентификаторами CVE-2023-28432 (7,5 балла по шкале CVSS) и CVE-2023-28434 (8,8 балла). CISA добавило эти проблемы в свой каталог 21 апреля 2023 года.

В отчёте Security Joes эксперты упоминают, что эксплуатация брешей позволяет добраться до конфиденциальной информации и добиться удалённого выполнения кода.

В ходе атак злоумышленники пытаются получить учётные данные администраторов и подменить клиент MinIO на хосте троянизированной версией (используется команда для обновления, определяющая MIRROR_URL).


«Атакующие фактически заменяют легитимный бинарник MinIO на “злую“ копию», — объясняют исследователи.

Подобные модификации с бинарником приводят к компрометации конечной точки, которая получает и выполняет команды через HTTP-запросы, и позволяют киберпреступникам активировать бэкдор.

Специалисты также указывают на тот факт, что вредоносная версия бинарника представляет собой реплику эксплойта Evil MinIO.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru