



Уязвимости в хранилище MinIO используются для взлома серверов

Уязвимости в хранилище MinIO используются для взлома серверов

Уязвимости в хранилище MinIO используются для взлома серверов

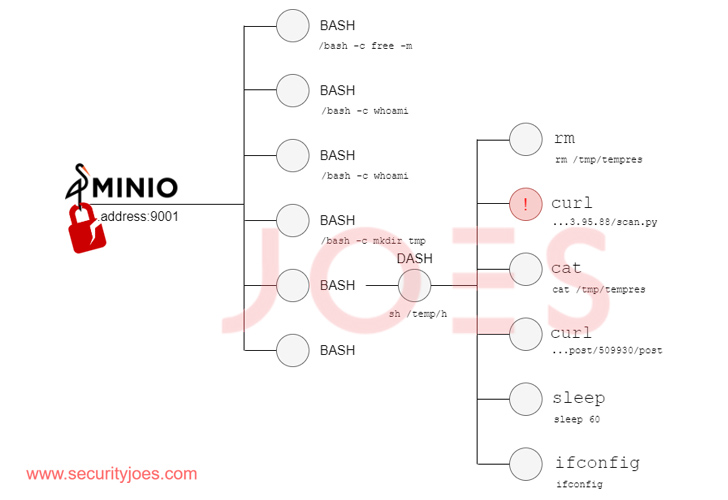
Неизвестные киберпреступники задействуют уязвимости в объектном хранилище MinIO, что приводит к выполнению кода на затронутых серверах. По словам специалистов Security Joes, в атаках фигурирует общедоступная цепочка эксплойтов.

Речь идёт об уязвимостях под идентификаторами CVE-2023-28432 (7,5 балла по шкале CVSS) и CVE-2023-28434 (8,8 балла). CISA добавило эти проблемы в свой каталог 21 апреля 2023 года.

В отчёте Security Joes эксперты упоминают, что эксплуатация брешей позволяет добраться до конфиденциальной информации и добиться удалённого выполнения кода.

В ходе атак злоумышленники пытаются получить учётные данные администраторов и подменить клиент MinIO на хосте троянизированной версией (используется команда для обновления, определяющая MIRROR_URL).


«Атакующие фактически заменяют легитимный бинарник MinIO на “злую“ копию», — объясняют исследователи.

Подобные модификации с бинарником приводят к компрометации конечной точки, которая получает и выполняет команды через HTTP-запросы, и позволяют киберпреступникам активировать бэкдор.

Специалисты также указывают на тот факт, что вредоносная версия бинарника представляет собой реплику эксплойта Evil MinIO.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru