



Уязвимости в хранилище MinIO используются для взлома серверов

Уязвимости в хранилище MinIO используются для взлома серверов

Уязвимости в хранилище MinIO используются для взлома серверов

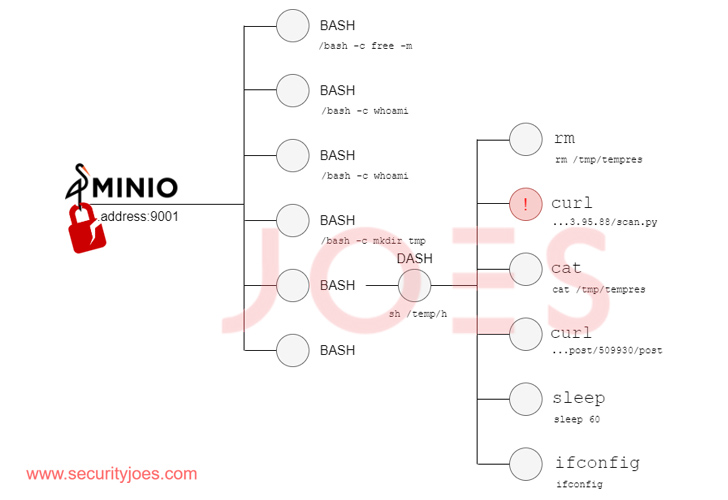
Неизвестные киберпреступники задействуют уязвимости в объектном хранилище MinIO, что приводит к выполнению кода на затронутых серверах. По словам специалистов Security Joes, в атаках фигурирует общедоступная цепочка эксплойтов.

Речь идёт об уязвимостях под идентификаторами CVE-2023-28432 (7,5 балла по шкале CVSS) и CVE-2023-28434 (8,8 балла). CISA добавило эти проблемы в свой каталог 21 апреля 2023 года.

В отчёте Security Joes эксперты упоминают, что эксплуатация брешей позволяет добраться до конфиденциальной информации и добиться удалённого выполнения кода.

В ходе атак злоумышленники пытаются получить учётные данные администраторов и подменить клиент MinIO на хосте троянизированной версией (используется команда для обновления, определяющая MIRROR_URL).


«Атакующие фактически заменяют легитимный бинарник MinIO на “злую“ копию», — объясняют исследователи.

Подобные модификации с бинарником приводят к компрометации конечной точки, которая получает и выполняет команды через HTTP-запросы, и позволяют киберпреступникам активировать бэкдор.

Специалисты также указывают на тот факт, что вредоносная версия бинарника представляет собой реплику эксплойта Evil MinIO.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru