



Вымогатели Shadow и вредители Twelve атакуют российские компании вместе

Вымогатели Shadow и вредители Twelve атакуют российские компании вместе

Вымогатели Shadow и вредители Twelve атакуют российские компании вместе

Киберпреступная группа Shadow и хактивисты из команды Twelve не только связаны, но и являются частью одного объединения. Как выяснили специалисты F.A.C.C.T., обе группировки атакуют российские компании, используя общую сетевую инфраструктуру.

Кроме того, Shadow и Twelve задействуют похожие техники и инструменты, даже подход к кибератакам у них практически идентичен. При этом цели у групп разные.

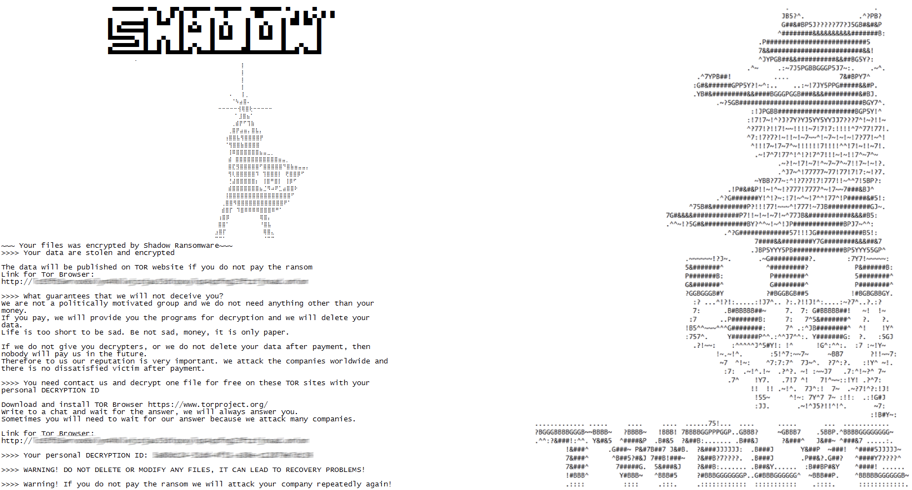
Например, Shadow ставит задачу — получить деньги за расшифровку данных, то есть классический подход вымогателей (как правило, сумма в пределах 140-190 миллионов рублей). А вот с целями Twelve дела обстоят интереснее: участники группы пытаются уничтожить ИТ-инфраструктуру жертвы, а деньги их не интересуют.


Атаки Shadow попались специалистам F.A.C.C.T. в феврале-марте этого года. Злоумышленники нападали на организации промышленной, логистической и энергетической сфер. Проникая в системы жертвы, операторы Shadow шифруют важные файлы, после чего требуют выкуп.

Исследователи отмечают профессиональный подход «теневых» киберпреступников к своим кампаниям. Например, они сначала постепенно захватывают инфраструктуру целевой организации, после чего похищают внутренние данные, а уже затем шифруют жертву.

Если компьютеры компании работают на Windows, используется вредонос LockBit, если установлен Linux — шифровальщик, основанный на Babuk. Жертва может общаться с вымогателями либо через панель с чатом в сети Tor, либо в телеграм-канале.

В начале года параллельно с Shadow за российские компании взялась группировка Twelve. Вот только ей совершенно не нужны деньги, так как задача — полностью уничтожить ИТ-инфраструктуры жертвы. Например, именно эти персонажи атаковали федеральную таможенную службу России.

Кстати, LockBit также фигурировал в атаках Twelve, но при этом вредонос не оставлял контактных данных для связи.

Как удалось связать две кибергруппы? Специалисты F.A.C.C.T. нашли изъяны и цифровые следы в действиях атакующих. Злоумышленники допустили маленькую, но очень характерную ошибку: забыли переключить украинскую раскладку клавиатуры при наборе команды PowerShell в консоли.

Такие недочёты, а также ошибки при шифровании выдали связь между двумя группировками.

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru