



Тулкит WoofLocker прячет вредоносный код в PNG, доставляет локер браузера

Тулкит WoofLocker прячет вредоносный код в PNG, доставляет локер браузера

Тулкит WoofLocker прячет вредоносный код в PNG, доставляет локер браузера

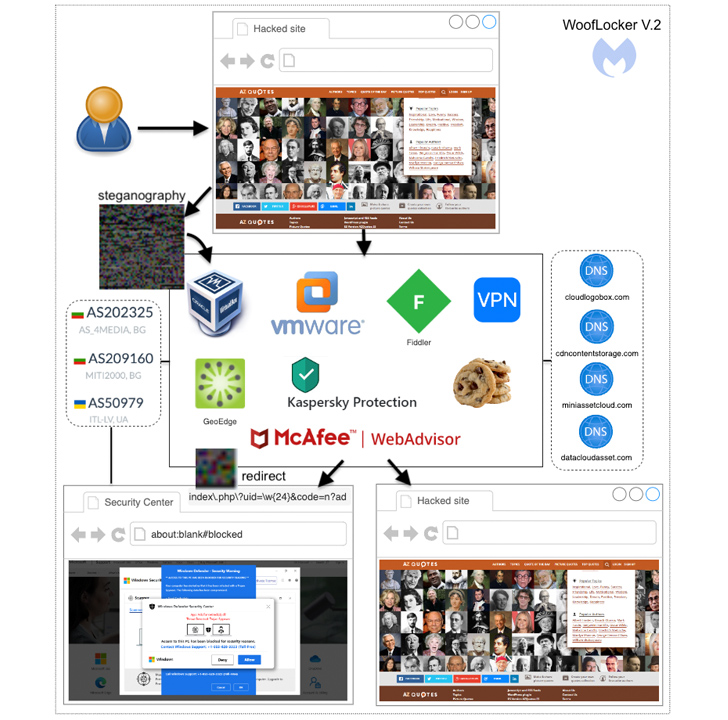
Внимание специалистов по кибербезопасности привлекла обновлённая версия тулкита WoofLocker, которую злоумышленники используют в атаках с фейковой техподдержкой для снятия цифрового отпечатка устройства жертвы, а также доставки блокировщика браузера.

Впервые об этой тулзе заговорили в январе 2020 года, когда Malwarebytes описала метод редиректа трафика с помощью встроенного в страницы взломанных сайтов JavaScript-кода.

Интересно, что киберпреступники использовали стеганографию для помещения кода JavaScript в PNG-изображение. Сначала потенциальную жертву проверяли, пытаясь выяснить, не бот ли это, а уже потом подсовывали вредоносную картинку.

Если же на страницу заходил бот, использовался PNG без дополнительной вредоносной нагрузки. WoofLocker даже получил дополнительное имя — 404Browlock, поскольку при переходе по ссылке напрямую (без редиректа) страница выдавала ошибку 404.

Исследователи также выяснили, что кампания до сих пор активна. В блоге Malwarebytes Жером Сегура, глава киберразведки, пишет:

«Используемая тактика и методы атакующих почти не изменились, однако они значительно усовершенствовали инфраструктуру, которая теперь гораздо устойчивее к попыткам вывода из строя».

«Фактически проверка цифрового отпечатка позволяет злоумышленникам детектировать виртуальные машины, определённые расширения браузеров и даже защитные инструменты».

Большинство веб-сайтов, загружающих WoofLocker, посвящены темам для взрослых. Инфраструктура использует хостеров в Болгарии и Украине, что позволило киберпреступникам построить более грамотную защиту от ликвидации.

Цель кампании — установить на компьютер пользователей блокировщик браузера, который будет предлагать заплатить за некое защитное решение от киберугроз.


Для снятия цифрового отпечатка киберпреступники используют API WEBGL_debug_renderer_info. Реальных пользователей от ботов и виртуальных машин отличают по свойствам графических драйверов.

Кто именно стоит за кампанией, эксперты пока затрудняются сказать. Тем не менее им удалось найти доказательства подготовки этих атак аж с 2017 года.

Подпишитесь на новости

Детское свидетельство в МАКС примут в поликлиниках, МФЦ и транспорте

Бумажное свидетельство о рождении можно будет реже доставать из папки. Правительство расширило перечень ситуаций, в которых родители смогут подтверждать личность несовершеннолетнего ребёнка через Цифровой ID в МАКС. Электронный документ разрешат предъявлять при покупке билетов, оформлении льготного или бесплатного проезда и при посадке в транспорт.

В списке также медицинская помощь по ОМС, посещение МФЦ, музеев, культурно-просветительных и спортивных мероприятий, покупка льготных билетов.

Возможность предусмотрена и для других услуг, при которых родителю или ребёнку нужно подтвердить личность. Но есть нюанс: сервис заработает по мере подключения организаций.

Поэтому наличие QR-кода в телефоне ещё не означает, что ближайшая регистратура уже готова его считать.

Само свидетельство находится в разделе «Семья и дети» сервиса Цифровой ID в МАКС. Родитель показывает QR-код, сотрудник организации считывает сведения.

При заселении в гостиницы такой сценарий уже действует. По представленным данным, к сервису подключены более 3 тыс. гостиниц по России.

Использование электронной версии добровольное, бумажное свидетельство продолжает действовать, просто у документа появляется больше шансов остаться дома, пока ребёнок едет в музей, на соревнования или к врачу.

RSS: Новости на портале Anti-Malware.ru