



Операторы шифровальщика Monti используют новую Linux-версию локера

Операторы шифровальщика Monti используют новую Linux-версию локера

Операторы шифровальщика Monti используют новую Linux-версию локера

Операторы программы-вымогателя Monti вернулись в строй после двух месяцев перерыва. Теперь киберпреступники используют новую Linux-версию шифровальщика для атак на серверы VMware ESXi.

На новую «игрушку» группировки обратили внимание специалисты японской компании Trend Micro. По их словам, инструмент претерпел серьёзные изменения в сравнении с предшественниками.

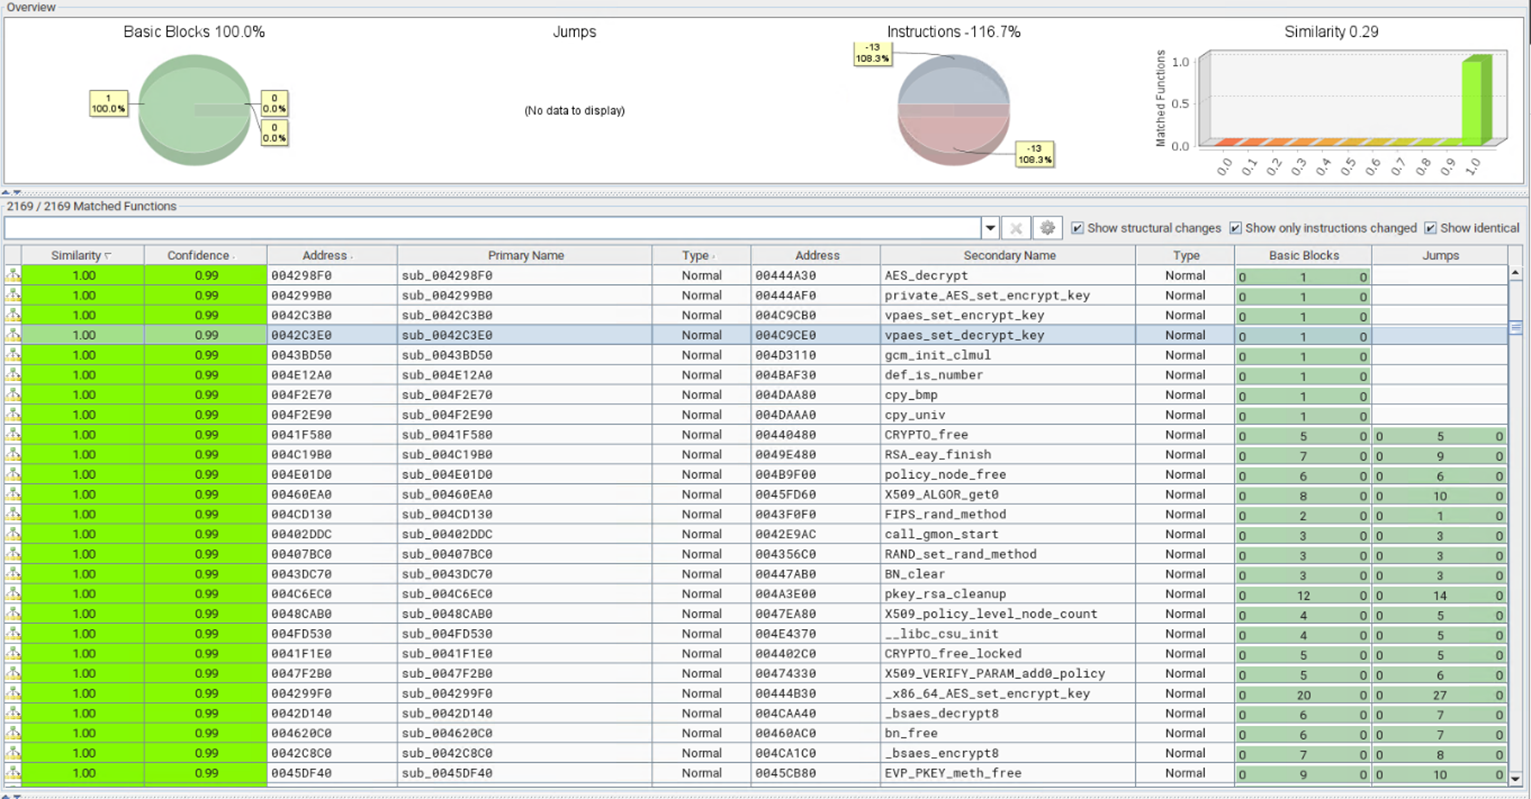
Ранее локер Monti на 99% состоял из слитого кода программы-вымогателя Conti. Однако новая версия совпадает с Conti лишь на 28%.


Эксперты Trend Micro выделили самые примечательные нововведения обновлённой Linux-версии локера:

  • Удаление параметров «--size», «--log», и «–vmlist» и добавление нового параметра «-type=soft» для завершения виртуальных машин ESXi. Такой подход помогает избежать детектирования.
  • Добавлен также параметр «--whitelist», который говорит локеру, какие виртуальные машины на хосте пропускать.
  • Модифицированы файлы «/etc/motd» и «index.html», чтобы отображать жертве записку с требованиями выкупа при входе в систему.
  • Теперь добавляется байтовая подпись «MONTI» вдобавок к дополнительными 256 байтами, связанными с ключом шифрования.
  • Проверяет размер файлов — больше или меньше 261 байта. Сначала шифрует маленькие файлы, после чего смотрит, есть ли в более тяжёлых строка «MONTI». Если нет, шифрует и их.
  • Новый вариант использует шифрование AES-256-CTR (ранее — Salsa20).
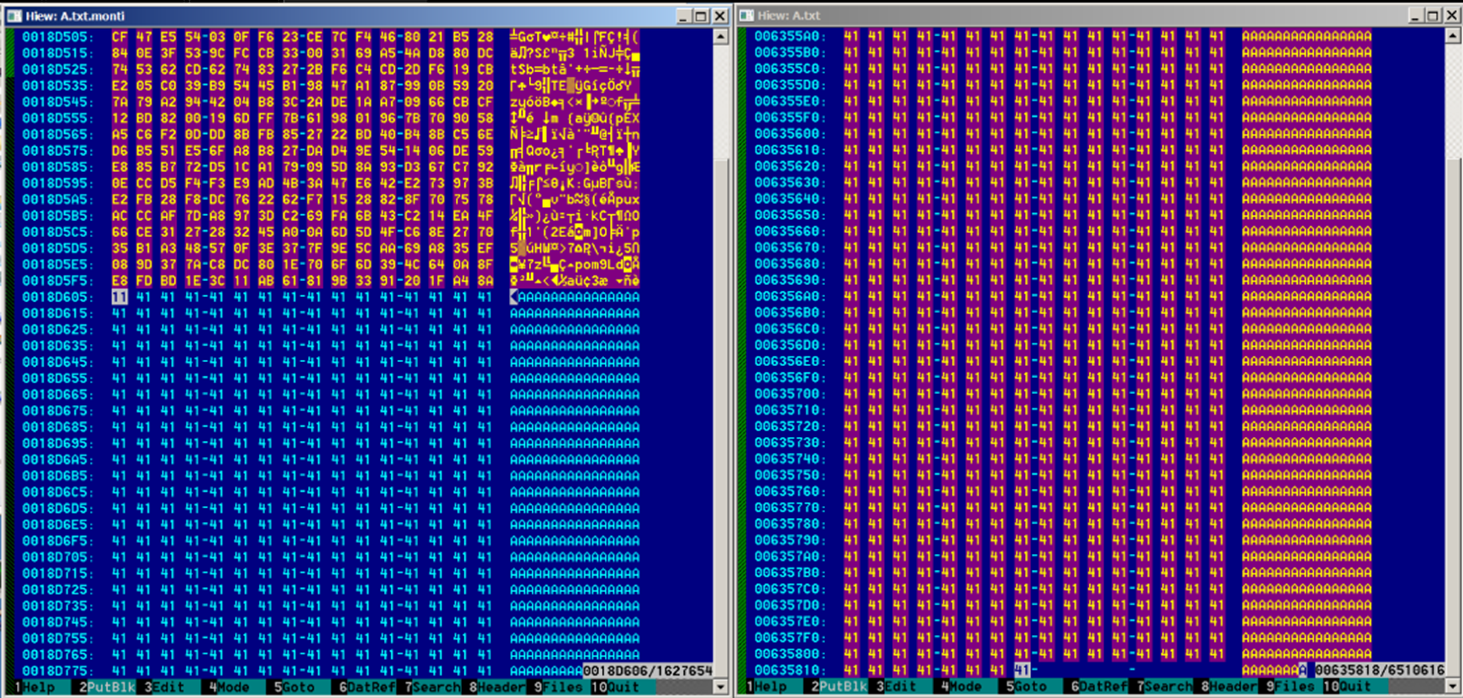
  • У файлов весом между 1,048 и 4,19 МБ будут зашифрованы только первые 100 000 байт.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru