



Операторы шифровальщика Monti используют новую Linux-версию локера

Операторы шифровальщика Monti используют новую Linux-версию локера

Операторы шифровальщика Monti используют новую Linux-версию локера

Операторы программы-вымогателя Monti вернулись в строй после двух месяцев перерыва. Теперь киберпреступники используют новую Linux-версию шифровальщика для атак на серверы VMware ESXi.

На новую «игрушку» группировки обратили внимание специалисты японской компании Trend Micro. По их словам, инструмент претерпел серьёзные изменения в сравнении с предшественниками.

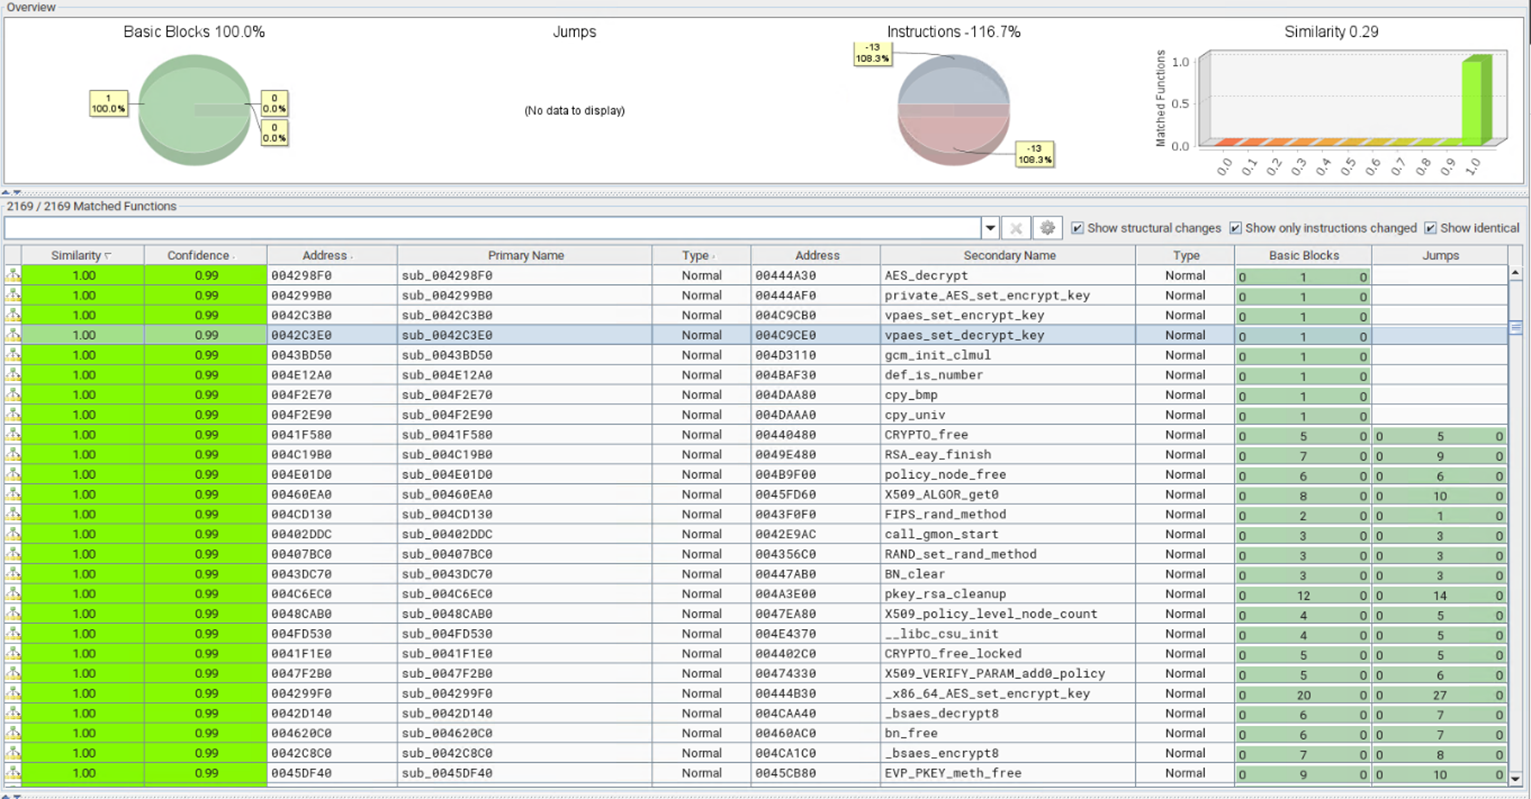
Ранее локер Monti на 99% состоял из слитого кода программы-вымогателя Conti. Однако новая версия совпадает с Conti лишь на 28%.


Эксперты Trend Micro выделили самые примечательные нововведения обновлённой Linux-версии локера:

  • Удаление параметров «--size», «--log», и «–vmlist» и добавление нового параметра «-type=soft» для завершения виртуальных машин ESXi. Такой подход помогает избежать детектирования.
  • Добавлен также параметр «--whitelist», который говорит локеру, какие виртуальные машины на хосте пропускать.
  • Модифицированы файлы «/etc/motd» и «index.html», чтобы отображать жертве записку с требованиями выкупа при входе в систему.
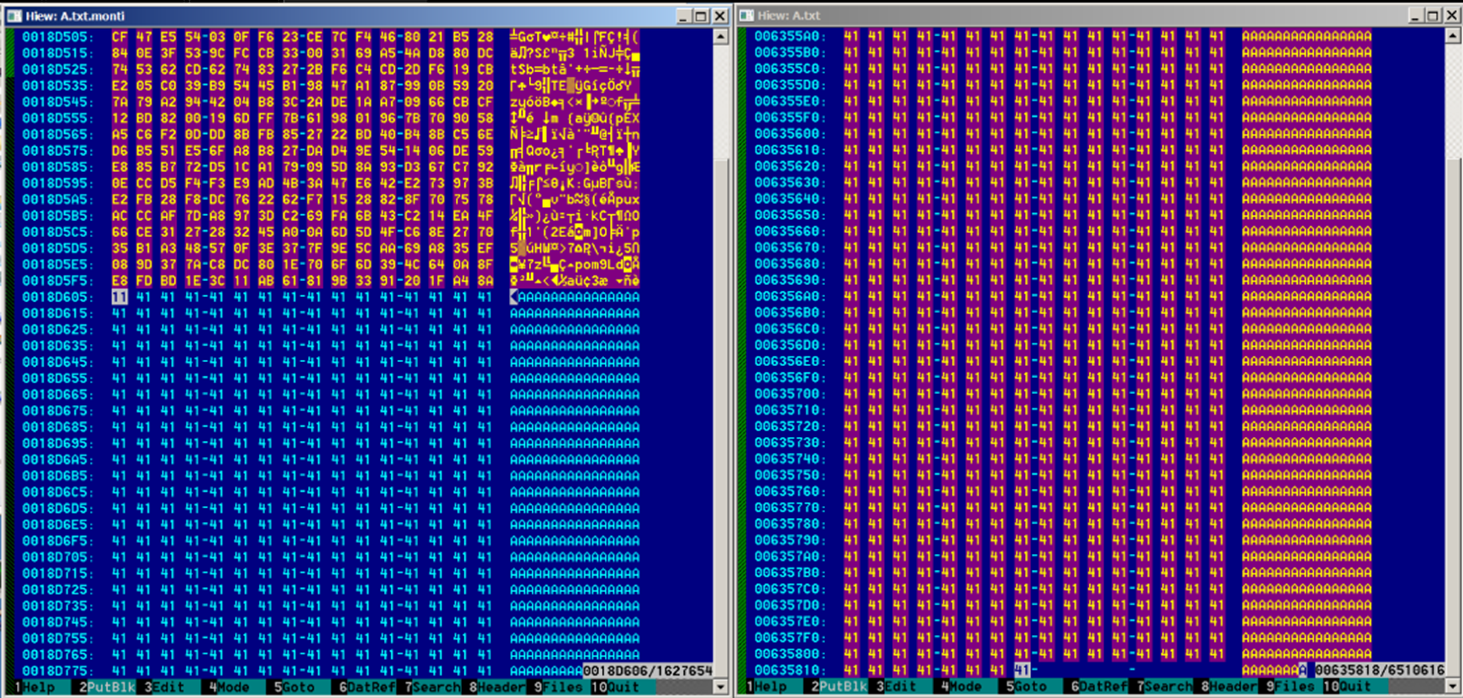
  • Теперь добавляется байтовая подпись «MONTI» вдобавок к дополнительными 256 байтами, связанными с ключом шифрования.
  • Проверяет размер файлов — больше или меньше 261 байта. Сначала шифрует маленькие файлы, после чего смотрит, есть ли в более тяжёлых строка «MONTI». Если нет, шифрует и их.
  • Новый вариант использует шифрование AES-256-CTR (ранее — Salsa20).
  • У файлов весом между 1,048 и 4,19 МБ будут зашифрованы только первые 100 000 байт.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru