



Более 100 тыс. паролей хакеров попали в Сеть из-за неосторожности

Более 100 тыс. паролей хакеров попали в Сеть из-за неосторожности

Более 100 тыс. паролей хакеров попали в Сеть из-за неосторожности

Исследователи выявили 120 тысяч систем, содержащих учётные данные участников различных форумов для киберпреступников. Интересно, что многие скомпрометированные аккаунты принадлежат именно злоумышленникам.

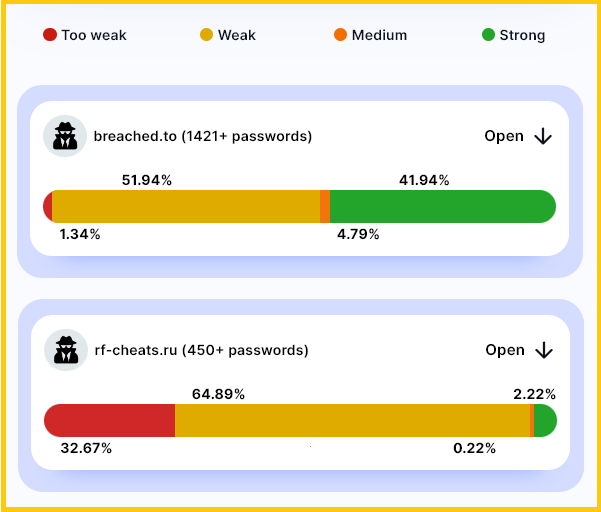
Забавную статистику специалистам удалось собрать по факту анализа слитых сведений: оказалось, что киберпреступники часто используют более устойчивые пароли, чем, например, государственные сайты.

Всего эксперты компании Hudson Rock изучили около ста форумов киберпреступной тематики. Вся штука в том, что некоторые «хакеры» случайно заразили свои устройства вредоносными программами, что и привело к сливу учётных данных.

Представленная Hudson Rock статистика говорит о том, что злоумышленникам принадлежали 100 тысяч скомпрометированных компьютеров. А число утёкших связок «логин-пароль» с хакерских форумов превысило 140 тыс.

Помимо анализа публично доступных БД, исследователи изучили логи вредоносных программ, заточенных под кражу информации. Как правило, такие зловреды воруют пароли из браузеров.

Как удалось выяснить, что взломанные устройства принадлежали киберпреступникам (прежде всего начинающим и малоквалифицированным)? Дело в том, что специалисты нашли на этих устройствах дополнительные сведения:

  • Набор других учётных данных (адреса электронной почты, юзернеймы и т. п.);
  • Данные автозаполнения (имена, адреса, телефонные номера);
  • Информацию о системе (имена компьютеров, IP-адреса).

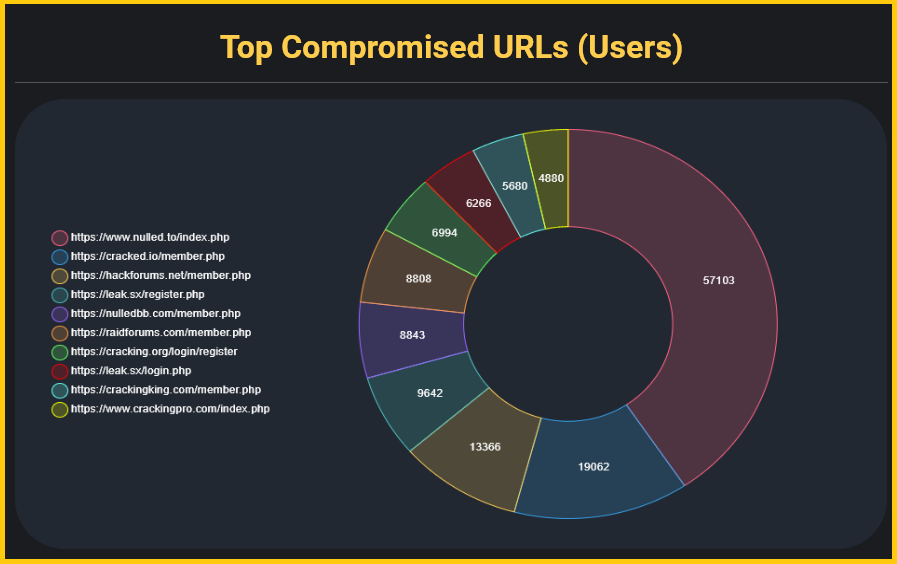
Более 57 тыс. аккаунтов было слито с комьюнити Nulled[.]to. Также в утечках засветились Raidforums, Hackforums и пр.


Самые сложные пароли были у участников сообщества BreachForums: более 40% комбинаций состояли как минимум из 10 символов. Однако киберпреступники часто использовали и слабы связки.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru