



Вектор атаки MaginotDNS использует некорректные проверки в DNS-софте

Вектор атаки MaginotDNS использует некорректные проверки в DNS-софте

Вектор атаки MaginotDNS использует некорректные проверки в DNS-софте

Группа специалистов разработала новый вектор атаки класса DNS cache poisoning, получивший название «MaginotDNS». Этот метод нацелен на CDNS-резолверы и может скомпрометировать домены верхнего уровня TLD.

Эксперты смогли создать MaginotDNS из-за несоответствия в имплементации проверок безопасности, которые реализованы в различных софтовых и серверных режимах DNS. В итоге перед вектором уязвима приблизительно треть всех серверов CDNS.

Исследователи представили свой отчёт на конференции Black Hat 2023. Сейчас, по их словам, проблема решена на программном уровне. Смысл MaginotDNS в том, чтобы обойти защитные механизмы, которые ранее были введены для борьбы с атаками вида DNS cache poisoning.

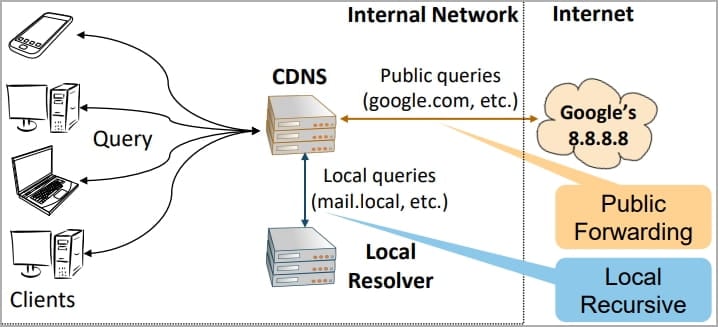
Резолверы CDNS поддерживают как рекурсивный режим, так и переадресацию запросов. Такой подход используется провайдерами для снижения затрат и более продуманного контроля доступа.


Специалисты нашли несоответствия в проверках DNS-софта: BIND9 (CVE-2021-25220), Knot Resolver (CVE-2022-32983), Microsoft DNS и Technitium (CVE-2021-43105).

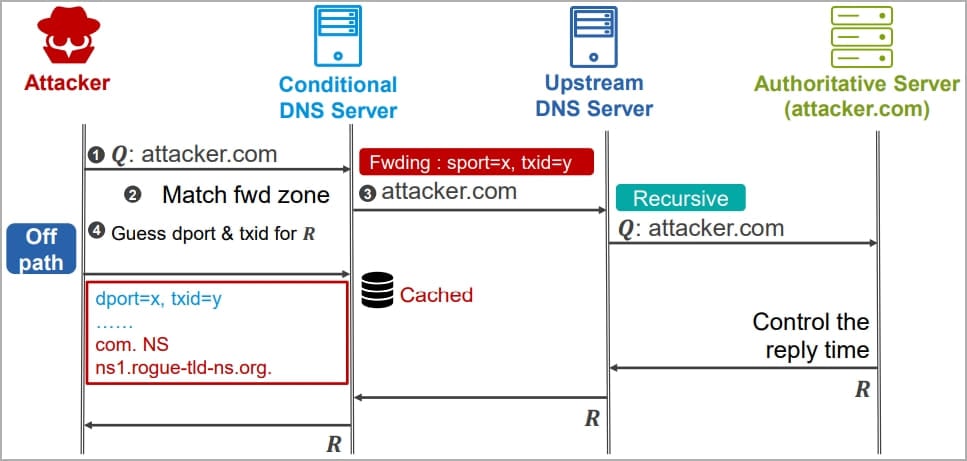
В отдельных случаях даже попадались крайне уязвимые конфигурации: например, все записи обрабатывались так, будто находились в корневом домене. На Black Hat 2023 представили как on-path, так и off-path способы атаки. Последние сложнее реализовать, но они и будут более полезны для злоумышленников.


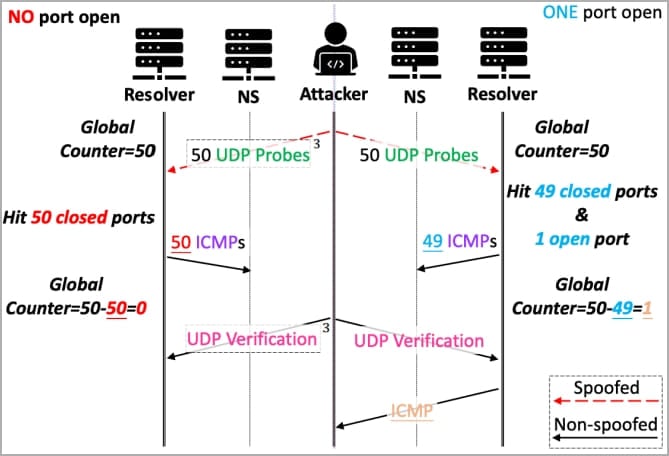
Для успешной атаки киберпреступники должны вычислить исходный порт и идентификатор транзакции, которые использует рекурсивный DNS-сервер при генерации запроса. Затем — задействовать вредоносный DNS-сервер для отправки фейковых ответов с верными параметрами.


В случае BIND9 оба параметра можно получить с помощью брутфорса: потребуются 3600 циклов запросов. У Microsoft DNS это число ещё меньше — 720 циклов. Исследователи поделились видеодемонстрацией атаки:

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru