



Админ хостера Lolek задержан за помощь банде вымогателей Netwalker

Админ хостера Lolek задержан за помощь банде вымогателей Netwalker

Админ хостера Lolek задержан за помощь банде вымогателей Netwalker

Правоохранители положили хостер Lolek и арестовали пять стоящих за ним граждан. Как отметили в Минюсте США, операторы вымогателя Netwalker пользовались услугами Lolek, который помог им запустить десятки атак.

Lolek — классический хостер, которого зарубежные коллеги именуют bulletproof (пуленепробиваемый). Этот термин описывает компанию, предоставляющую хостинговые услуги, но при этом игнорирующую любые жалобы на киберпреступную деятельность.

Само собой, злоумышленники предпочитают пользоваться услугами именно таких хостеров: благодаря такому подходу появляется возможность запускать кибератаки и не бояться, что тебя выключат по первому репорту.

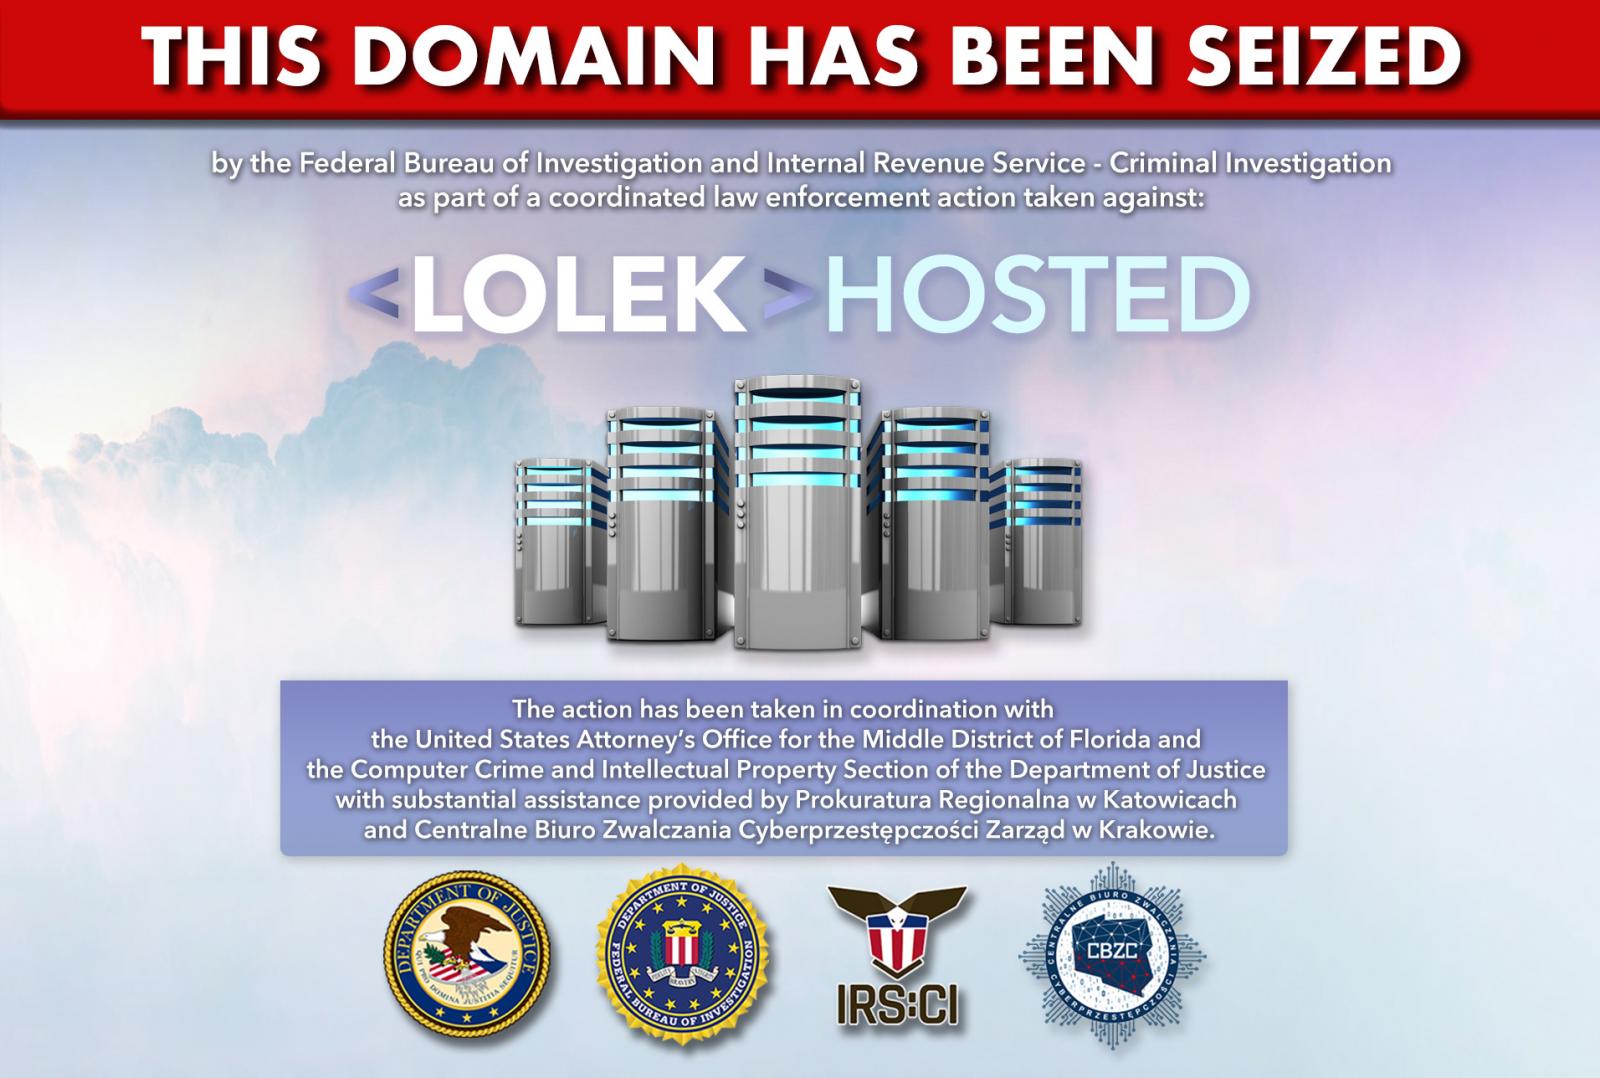
Как выяснили исследователи из BleepingComputer, правоохранительные органы вывели из строя сайт lolekhosted[.]net, который теперь демонстрирует сообщение о совместной операции польских и американских полицейских.

«Этот домен теперь под контролем ФБР и Федерального правоохранительного агентства США. Деятельность сервиса была прекращена в результате совместной операции против LOLEK HOSTED», — говорится на странице веб-ресурса.


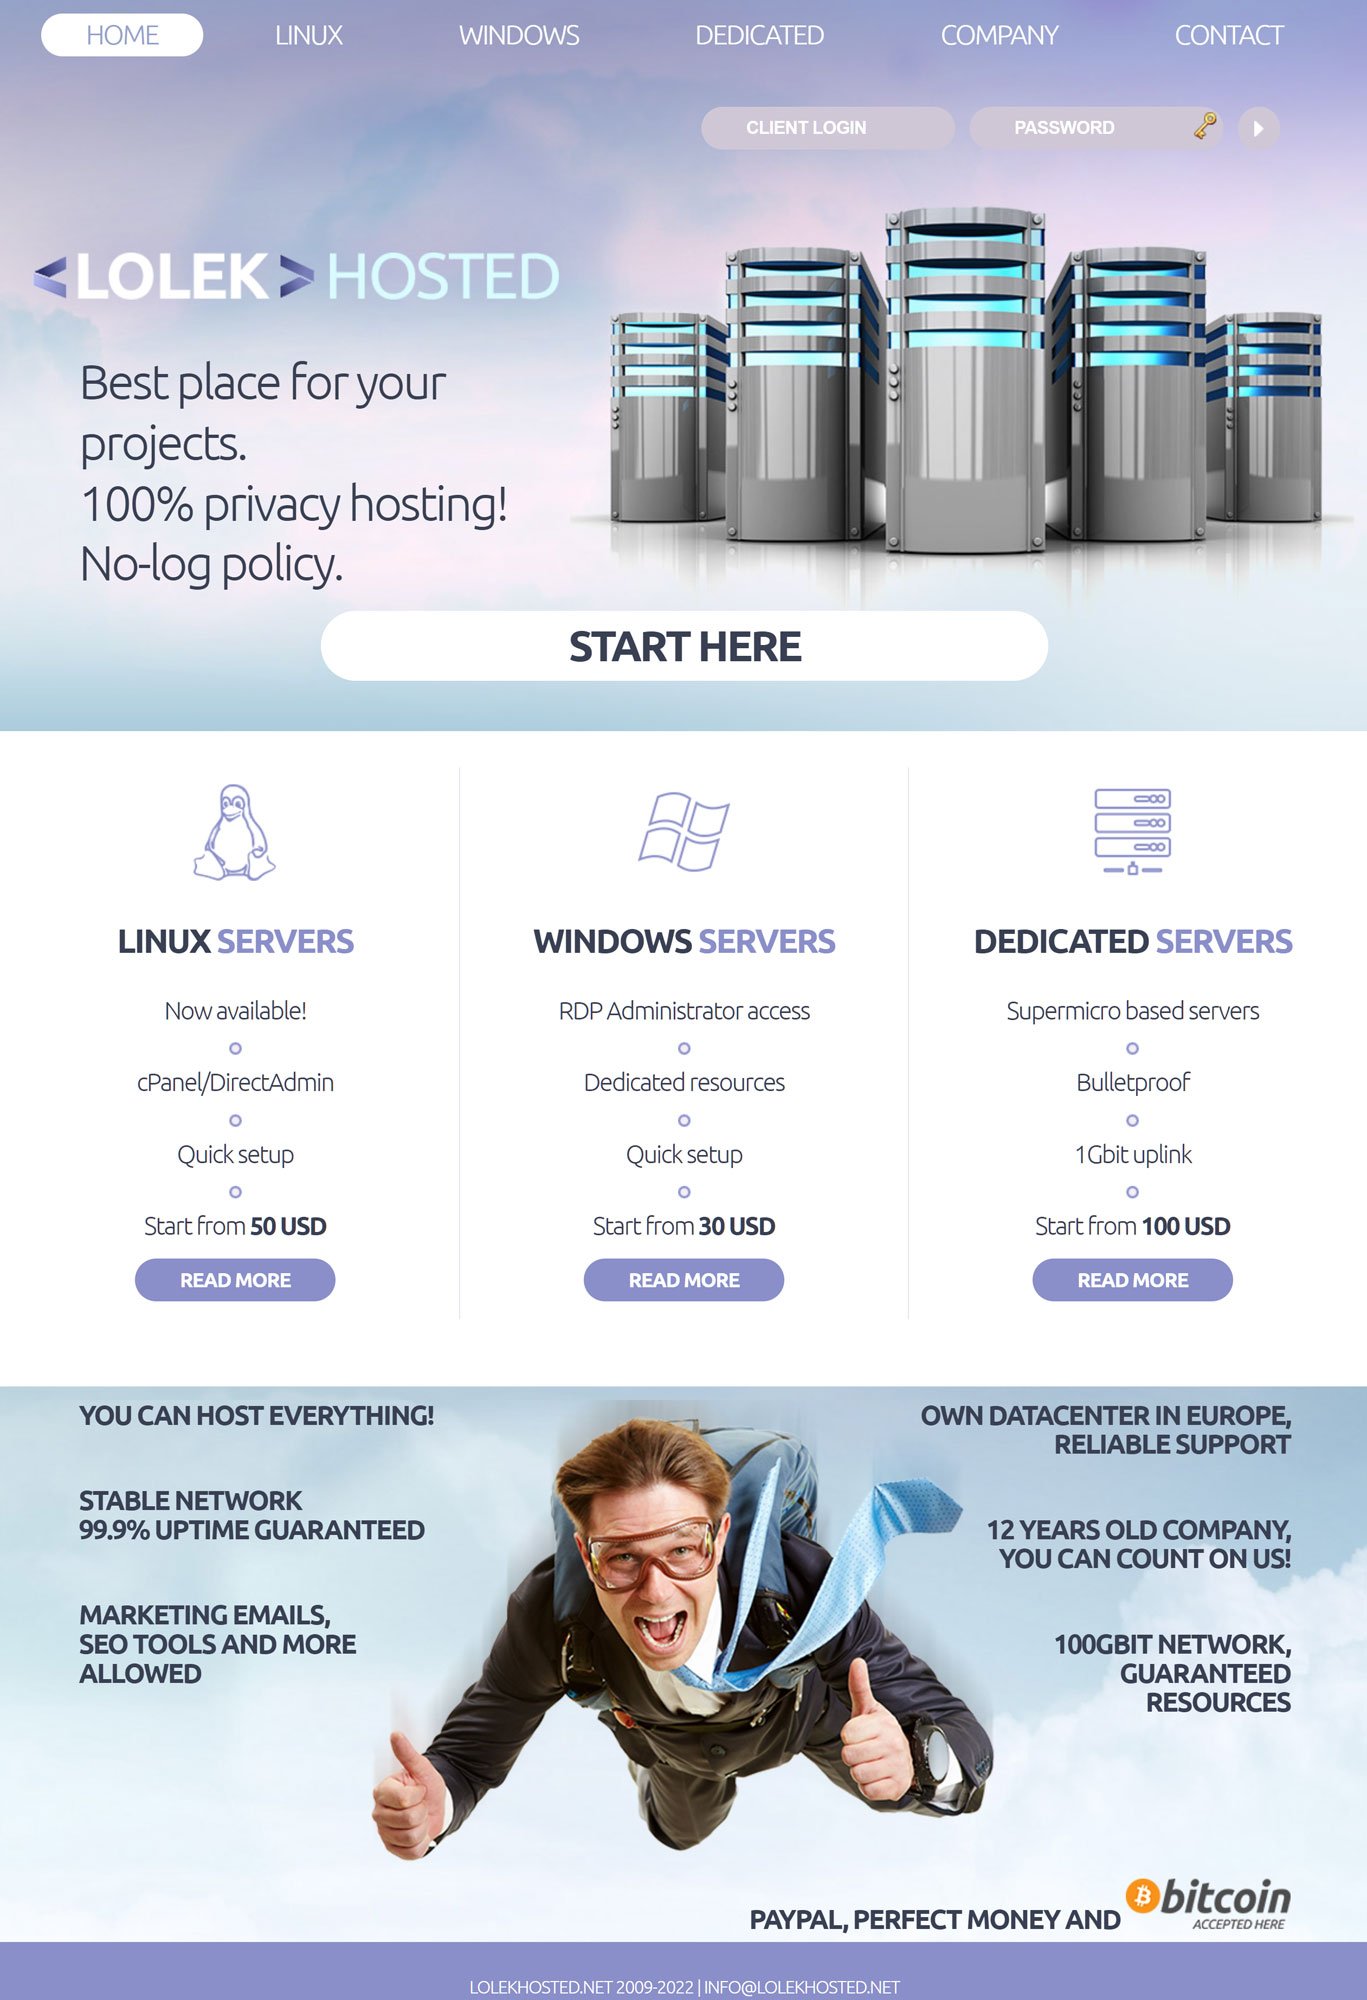
Ранее Lolek рекламировали как «на 100% конфиденциальный хостинг», основным правилом которого было отсутствие логирования. Другими словами, сервис не хранил никакой информации, которая могла бы выдать правоохранителям киберпреступников.


В Европоле отметили, что Lolek использовался злоумышленниками для запуска DDoS-атак, распространения вредоносных программ, в качестве хостинга командных серверов (C2), фейковых онлайн-магазинов и для спам-кампаний.

Министерство юстиции США также отметило связь хостера с NetWalker. Согласно заявлению Минюста, Lolek использовался для запуска около 50 атак программы-вымогателя. По этому делу был арестован некий Артур Грабовски, гражданин Польши.

Напомним, пару лет назад правоохранительные органы США и Болгарии провели совместную операцию с целью пресечь дальнейшее распространение программы-шифровальщика Netwalker. В результате теневой сайт Netwalker был заблокирован, а оператор — призван к ответу.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru