



Вымогатель Clop теперь использует торренты для слива данных

Вымогатель Clop теперь использует торренты для слива данных

Вымогатель Clop теперь использует торренты для слива данных

Операторы программы-вымогателя Clop снова немного поменяли подход и теперь используют торренты для слива данных жертв. Специалисты считают, что новая тактика помогает киберпреступникам защищаться от действий правоохранителей, которые ликвидируют домены с опубликованными утечками.

Изначально Clop использовал для слива украденной информации Tor. В конце мая злоумышленники запустили атаки с эксплуатацией уязвимости нулевого дня в платформе MOVEit Transfer.

Проблема Tor заключалась в медленной скорости скачивания, это ощутимо ограничивало атакующих. Чтобы решить вопрос, кибервымогатели создали сайты в открытой Сети, однако и здесь были свои минусы.

Например, такие домены легко находятся правоохранительными органами. Соответственно, им ничего не мешает оперативно ликвидировать ресурсы вместе со всеми данными.

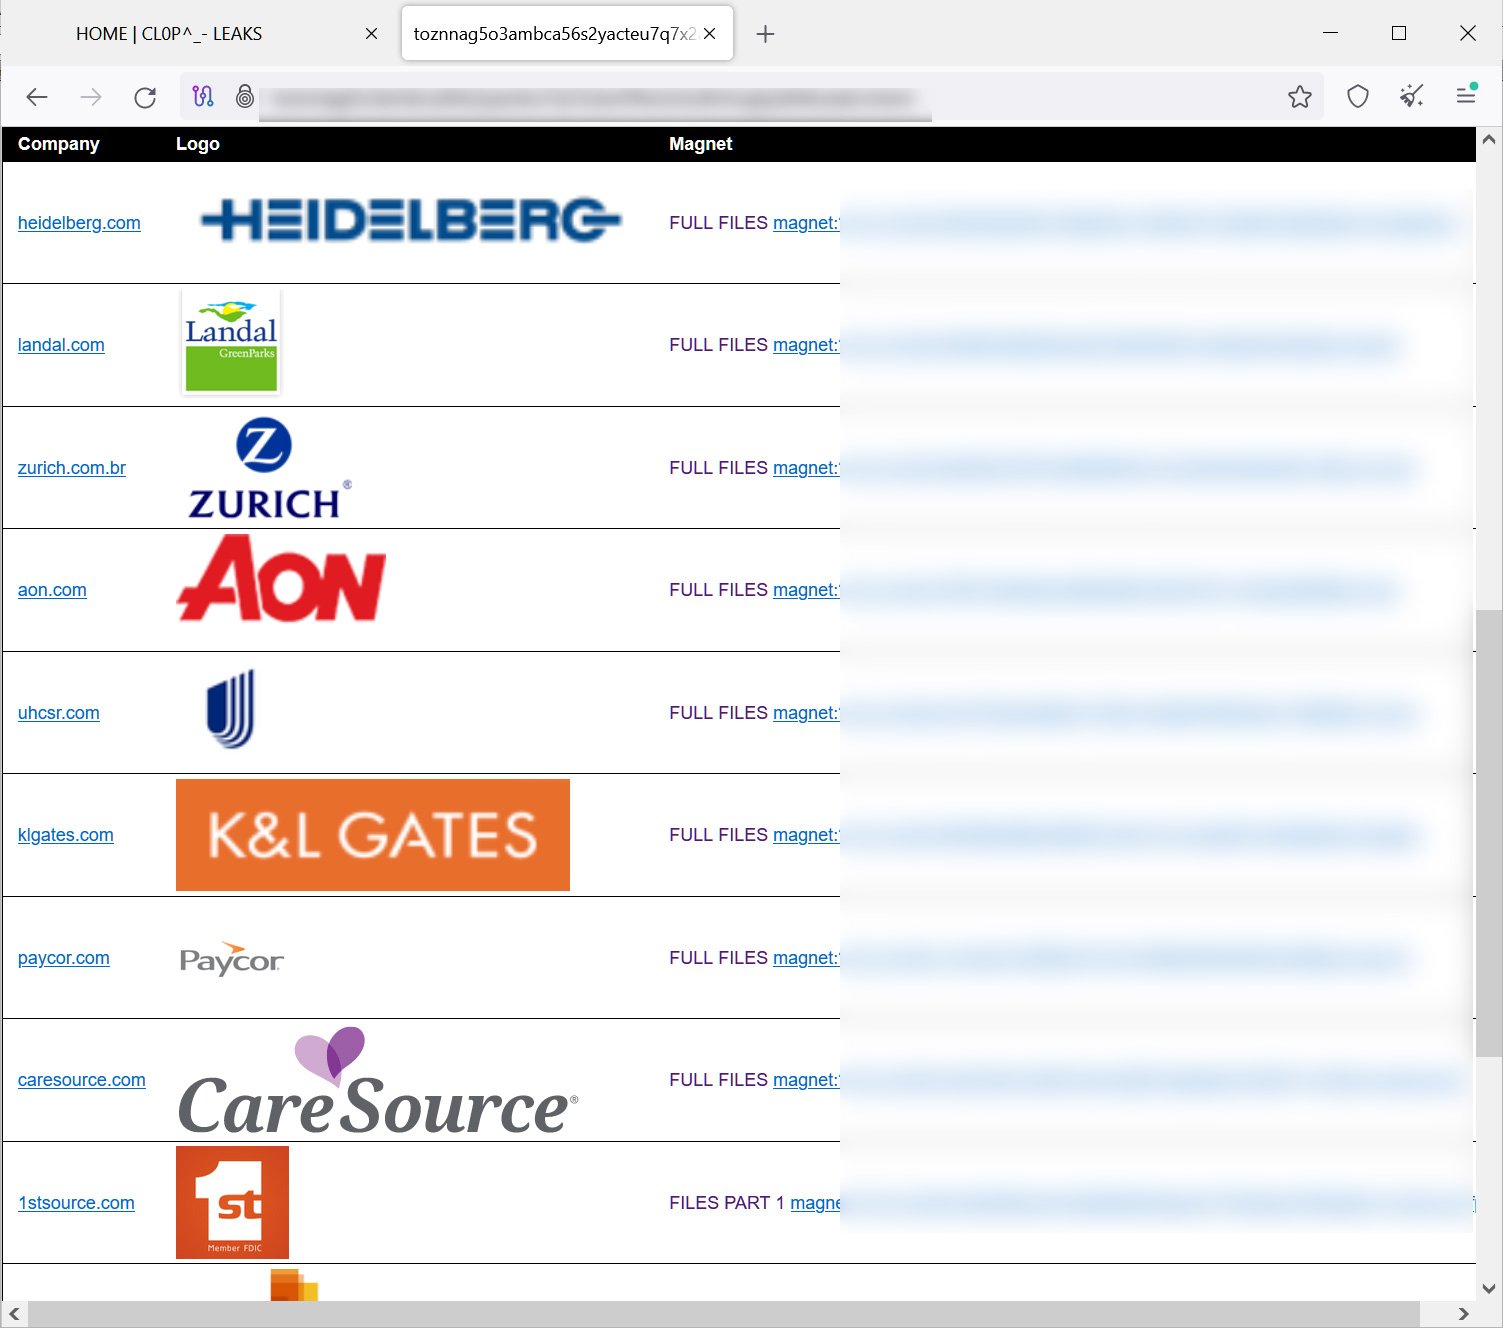
И тут находчивые киберпреступники нашли новое решение: Clop начал использовать торренты для распространения скомпрометированных данных. Первым на изменения в тактике атакующих обратил внимание Доминик Альвиери.

В частности, исследователь отметил, что торренты были созданы пока для 12 жертв, включая Aon, K & L Gates, Putnam, Delaware Life, Zurich Brazil и Heidelberg. Операторы шифровальщика также подняли Tor-сайт, на котором можно найти инструкции по использованию торрент-клиента.


Поскольку принцип торрентов построен на P2P, скорость передачи данных гораздо выше, чем у Tor. Например, в BleepingComputer провели тесты, показавшие 5,4 мегабит в секунду (Mbps).

Что самое важное для киберпреступников: децентрализованный метод помогает уйти от правоохранителей. Даже если первое раздающее лицо удастся вывести в офлайн, злоумышленники могут использовать новое устройство.

Напомним, в марте Clop засветился в связи с громким киберинцидентом. Hitachi Energy подтвердила утечку данных после атаки вымогателя.

Подпишитесь на новости

Пользователи Claude из России и Гонконга сообщили о блокировках

VPN подключён, Claude месяцами работает, а потом приходит письмо о прекращении доступа. Пользователи из России и Гонконга сообщают о блокировках аккаунтов, с которых заходили в сервис через VPN. В уведомлениях команда безопасности Anthropic ссылается на подозрительные сигналы и нарушение правил использования.

О жалобах в Гонконге пишет South China Morning Post. Компания предлагает подать апелляцию, но, судя по жалобам в соцсетях, пересмотр помогает не всем: некоторые получают ответ, что решение окончательное.

Один из жителей Гонконга рассказал, что пользовался Claude через NordVPN около полугода, прежде чем аккаунт заблокировали. Другие пользователи описывают похожий сценарий: длительная работа без проблем, затем внезапная приостановка доступа.

О блокировке также сообщил в Telegram руководитель подразделения транзакционного ИИ Яндекса Роман Маресов. Он опубликовал письмо Anthropic и написал, что теперь придётся вернуться с Claude Code к Codex.


Россия и Гонконг отсутствуют в официальном списке поддерживаемых регионов Anthropic. Компания прямо предупреждает: нарушение региональной политики может привести к приостановке или полному прекращению доступа.

При этом отдельного ужесточения правил для VPN Anthropic публично не объявляла. Поэтому утверждать, что компания запрещает любой VPN, оснований нет. Но месяцы успешного подключения, как показывают жалобы, от блокировки аккаунта не страхуют.

RSS: Новости на портале Anti-Malware.ru