



Вымогатель Clop теперь использует торренты для слива данных

Вымогатель Clop теперь использует торренты для слива данных

Вымогатель Clop теперь использует торренты для слива данных

Операторы программы-вымогателя Clop снова немного поменяли подход и теперь используют торренты для слива данных жертв. Специалисты считают, что новая тактика помогает киберпреступникам защищаться от действий правоохранителей, которые ликвидируют домены с опубликованными утечками.

Изначально Clop использовал для слива украденной информации Tor. В конце мая злоумышленники запустили атаки с эксплуатацией уязвимости нулевого дня в платформе MOVEit Transfer.

Проблема Tor заключалась в медленной скорости скачивания, это ощутимо ограничивало атакующих. Чтобы решить вопрос, кибервымогатели создали сайты в открытой Сети, однако и здесь были свои минусы.

Например, такие домены легко находятся правоохранительными органами. Соответственно, им ничего не мешает оперативно ликвидировать ресурсы вместе со всеми данными.

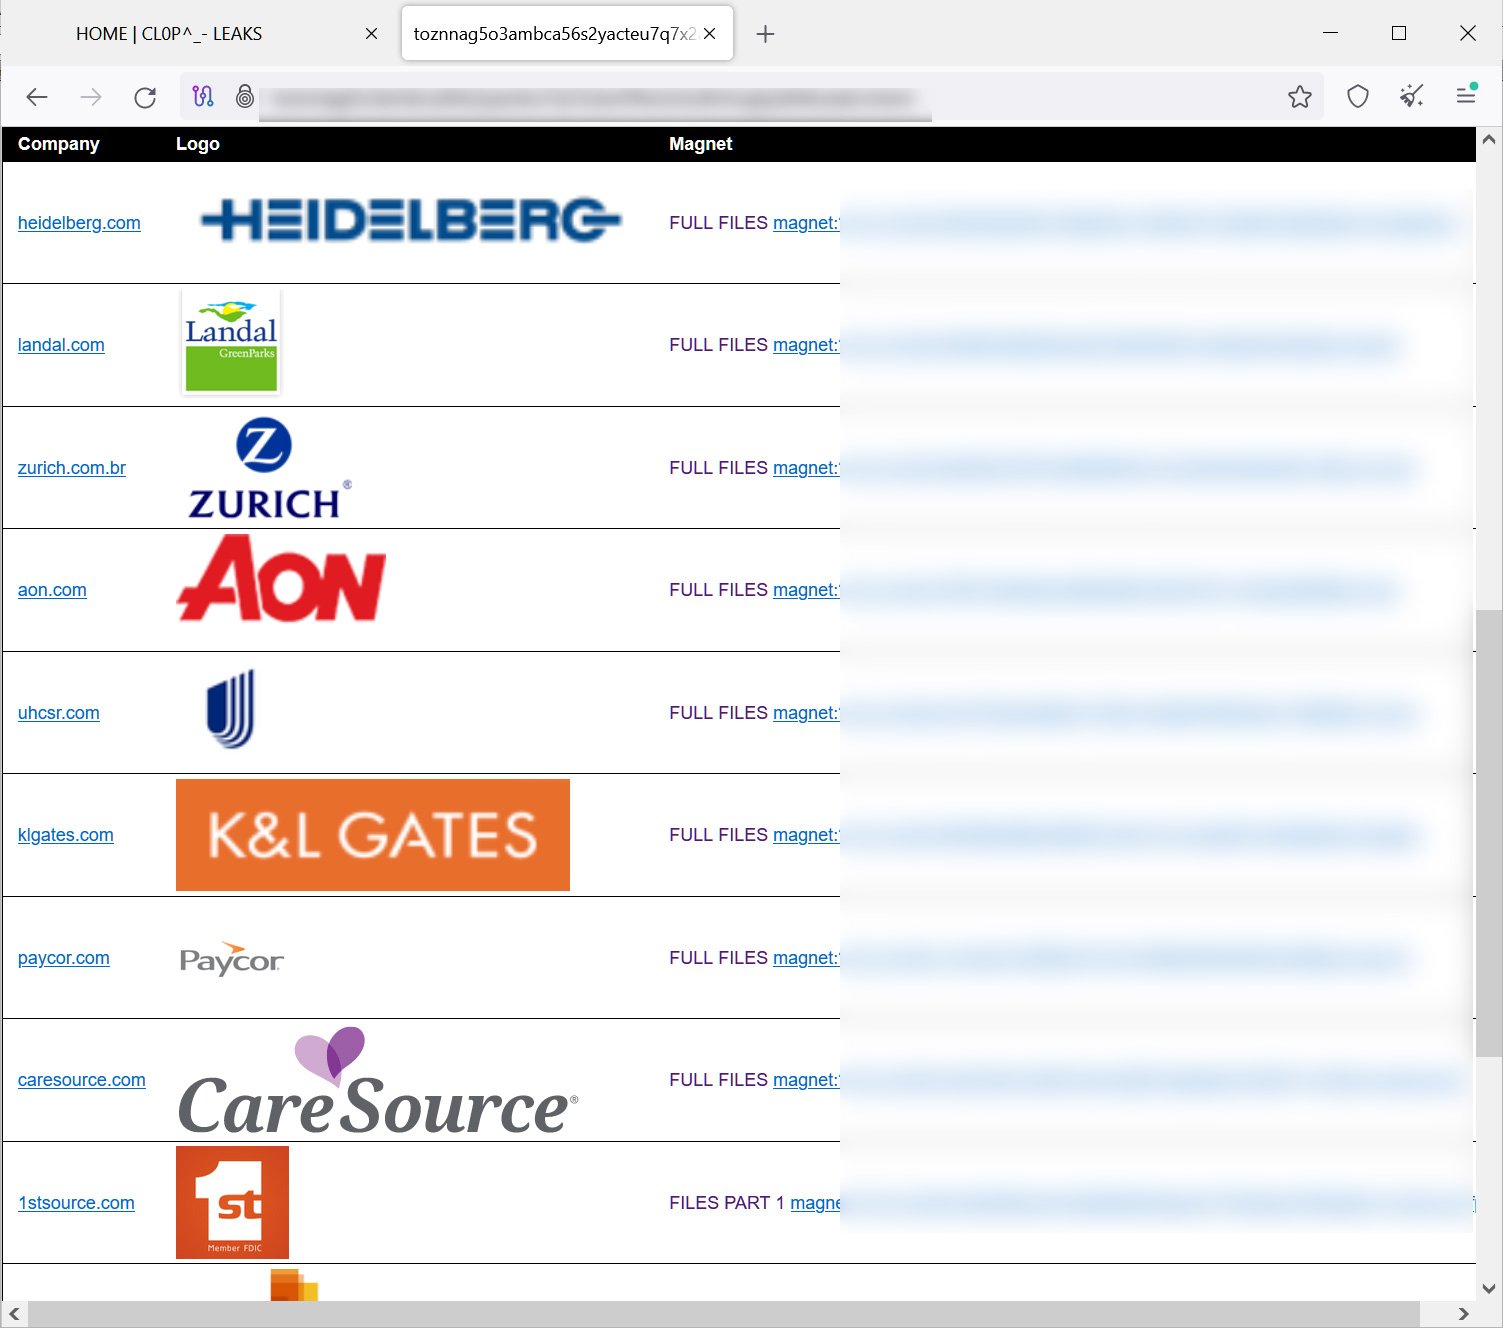
И тут находчивые киберпреступники нашли новое решение: Clop начал использовать торренты для распространения скомпрометированных данных. Первым на изменения в тактике атакующих обратил внимание Доминик Альвиери.

В частности, исследователь отметил, что торренты были созданы пока для 12 жертв, включая Aon, K & L Gates, Putnam, Delaware Life, Zurich Brazil и Heidelberg. Операторы шифровальщика также подняли Tor-сайт, на котором можно найти инструкции по использованию торрент-клиента.


Поскольку принцип торрентов построен на P2P, скорость передачи данных гораздо выше, чем у Tor. Например, в BleepingComputer провели тесты, показавшие 5,4 мегабит в секунду (Mbps).

Что самое важное для киберпреступников: децентрализованный метод помогает уйти от правоохранителей. Даже если первое раздающее лицо удастся вывести в офлайн, злоумышленники могут использовать новое устройство.

Напомним, в марте Clop засветился в связи с громким киберинцидентом. Hitachi Energy подтвердила утечку данных после атаки вымогателя.

Подпишитесь на новости

Для онлайн-займов в МФО планируют оставить биометрию по лицу без голоса

Микрофинансовые организации добились принципиального согласия регуляторов на упрощение биометрической идентификации заёмщиков. В Центре биометрических технологий сообщили, что проверка только по изображению лица станет доступна для онлайн-услуг МФО с ноября 2026 года.

Сейчас воспользоваться такими услугами могут более 27 млн человек со стандартной или подтверждённой биометрией в ЕБС, пишет «Коммерсантъ». Переход на лицо без голоса должен расширить эту аудиторию.

Но любая фотография из базы автоматически пропуском не станет. Часть упрощённых биометрических образцов потребует повышения уровня. По данным ЦБТ, такая возможность доступна более чем 30 млн человек.

В Минцифры утверждают, что проверка только по лицу обеспечивает необходимую защиту и не уступает сочетанию лица и голоса. Для клиентов обещают несколько вариантов: компьютер, приложение МФО или переход в «Госуслуги Биометрию».

Рынок рассчитывает сократить число сбоев и упростить регистрацию. Люди уже привыкли сканировать лицо, а уговаривать их дополнительно записывать голос сложнее. Меньше действий — меньше клиентов, которые бросают оформление на полпути.

Биометрическая идентификация для микрофинансовых компаний обязательна с марта 2026 года, однако ЦБ до января 2027-го не применяет надзорные меры за её отсутствие. Для микрокредитных компаний требование заработает с марта 2027 года.

RSS: Новости на портале Anti-Malware.ru