



Новый macOS-вредонос открывает удаленный доступ к устройствам жертв (hVNC)

Новый macOS-вредонос открывает удаленный доступ к устройствам жертв (hVNC)

Новый macOS-вредонос открывает удаленный доступ к устройствам жертв (hVNC)

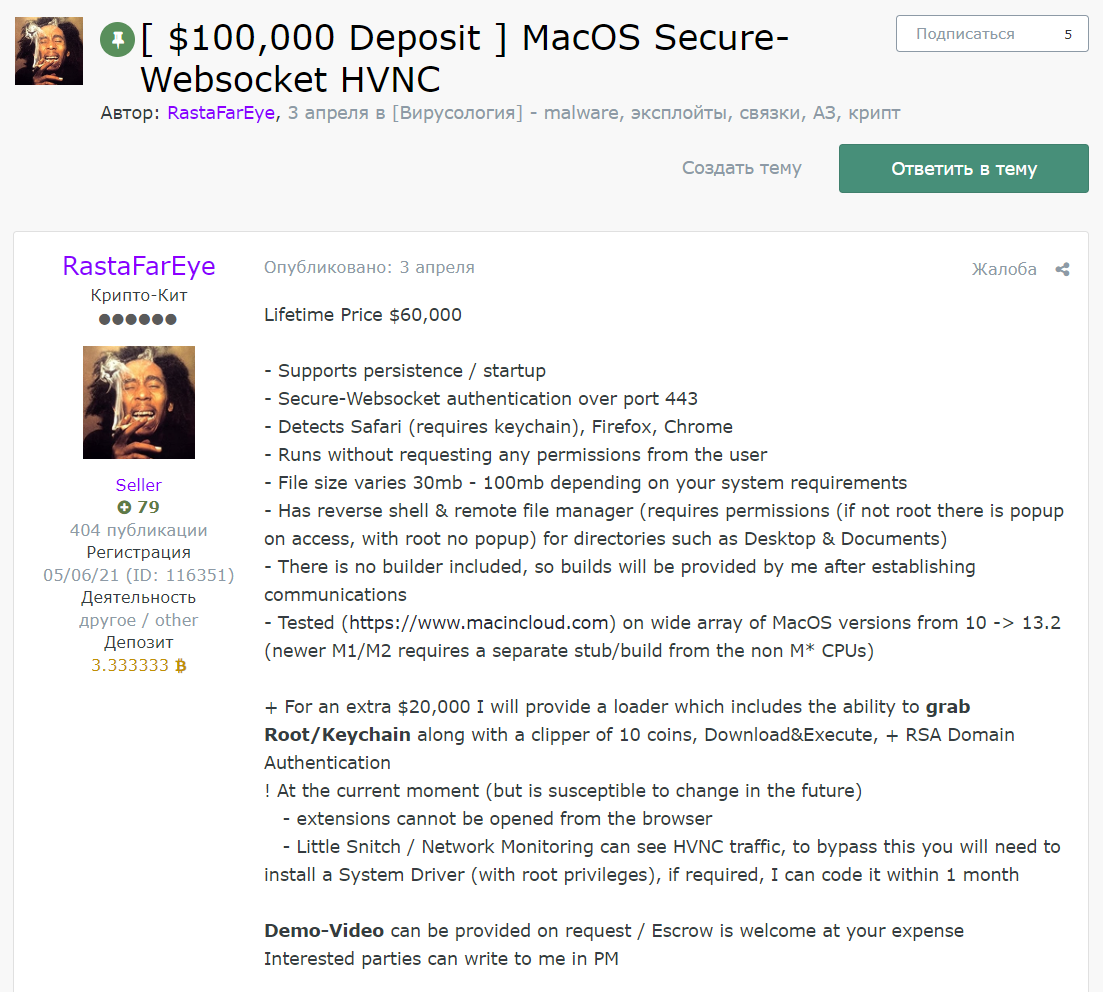
Недавно обнаруженная вредоносная программа, похищающая данные жертв, атакует пользователей macOS, используя Hidden Virtual Network Computing (hVNC). В дарквебе этот зловред можно приобрести за 60 тысяч долларов.

Принцип hVNC заключается в создании виртуального рабочего стола жертвы, благодаря чему злоумышленник может удаленно управлять зараженным устройством. Безобидная реализация — Virtual Network Computing (VNC)  — используется администраторами для обеспечение технической поддержки удаленных пользователей.

Как отметили исследователи из Guardz, новый macOS-вредонос появился на одном из русскоязычных форумов для киберпреступников — Exploit. Попав в систему, троян успешно препятствует удалению и выживает даже после перезагрузки.

«Эта вредоносная программа доступна с апреля, а последнее обновление датируется 13 июля. Авторы протестировали зловред на многих версиях macOS: с 10 по 13.2. На форуме программу распространяет пользователь с ником RastaFarEye», — пишут специалисты в отчете.

«К слову, этот RastaFarEye имеет богатый опыт вредоносной активности. Помимо прочего, он подготовил и Windows-вариант описанного вредоноса».

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru