



Шифровальщик Mallox приходит в сети через плохо защищенные серверы MS-SQL

Шифровальщик Mallox приходит в сети через плохо защищенные серверы MS-SQL

Шифровальщик Mallox приходит в сети через плохо защищенные серверы MS-SQL

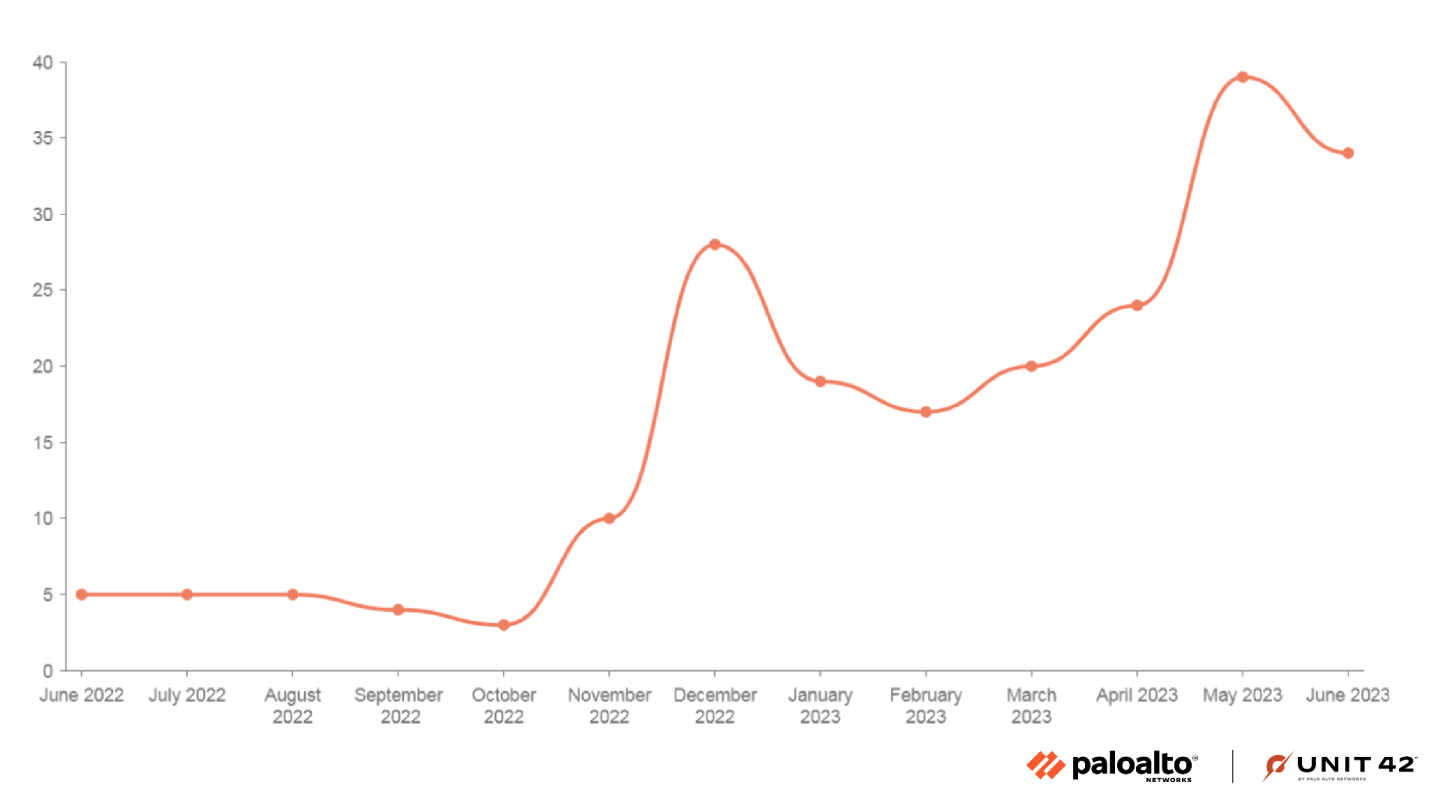
Эксперты Palo Alto Networks фиксируют резкий рост активности Mallox: за полгода число атак шифровальщика возросло на 174%. Для проникновения в сети злоумышленники брутфорсят серверы MS-SQL, подбирая пароль по списку известных или ходовых вариантов.

Криминальная группировка, стоящая за Mallox, объявилась в интернете в середине 2021 года. Как и многие коллеги по цеху, вымогатели используют двойную схему шантажа: до шифрования воруют данные и угрожают опубликовать их, если жертва откажется платить. Сайт утечек, специально созданный для такой расправы, расположен в сети Tor.

В арсенале кибергруппы имеются и другие варианты шифровальщика: TargetCompany, Tohnichi, Fargo, Xollam. Полтора года сообщники сами проводили атаки, отдавая предпочтение таким сферам, как промышленное производство, торговля и профессиональные услуги.

В этом году они решили расширяться и объявили набор аффилиатов для RaaS-сервиса (Ransomware-as-a-Service, шифровальщик как услуга) на основе Mallox. Судя по динамике попыток атаки, рекрутинг оказался успешным.


Вход в сети через словарную атаку на MS-SQL — характерная особенность данной кибергруппы; у нее даже появились подражатели — например, операторы новичка Trigona. Исключение составляет Xollam: его распространяют через спам-рассылки в виде файлов OneNote.

Получив доступ к серверу, взломщики из консоли подают команду PowerShell на загрузку пейлоада с удаленного хоста. Вредонос вначале пытается прибить все мешающие ему процессы, удалить теневые копии Windows, очистить журналы событий, нейтрализовать антивирусы, обойти утилиту Raccine (предназначена для противодействия ransomware-атакам).

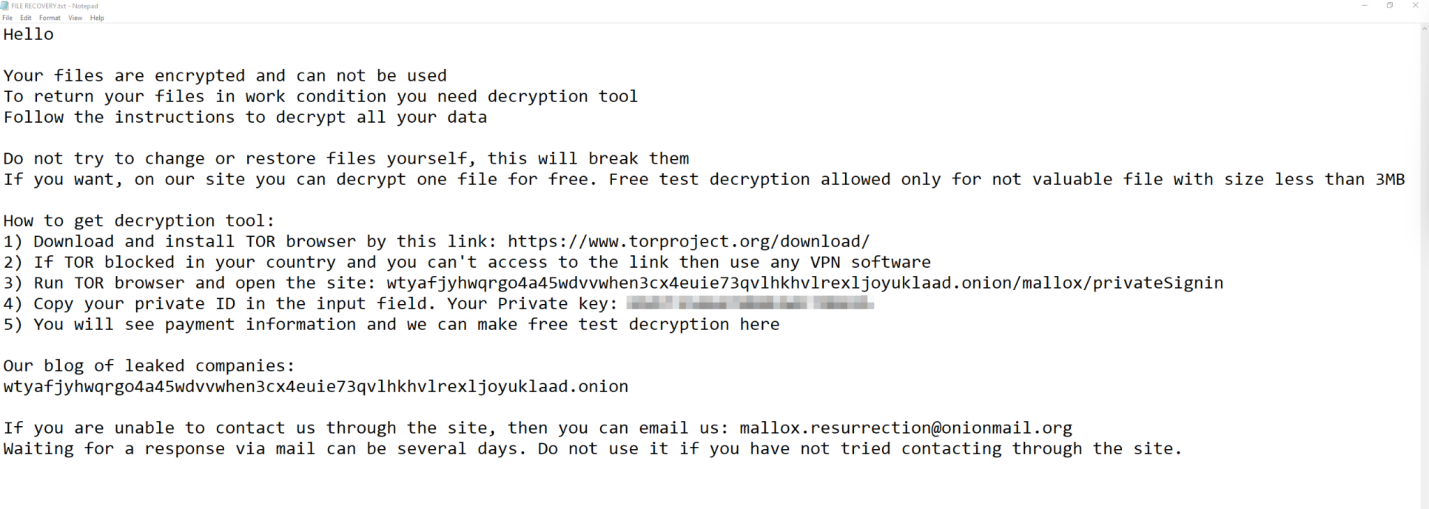
Подготовив почву, Mallox приступает к шифрованию, пуская в ход алгоритм ChaCha20. К имени зашифрованных файлов добавляется расширение .malox, в папки с такими объектами сбрасывается записка с требованием выкупа. По окончании процесса зловред удаляет себя.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru