



Шифровальщик Mallox приходит в сети через плохо защищенные серверы MS-SQL

Шифровальщик Mallox приходит в сети через плохо защищенные серверы MS-SQL

Шифровальщик Mallox приходит в сети через плохо защищенные серверы MS-SQL

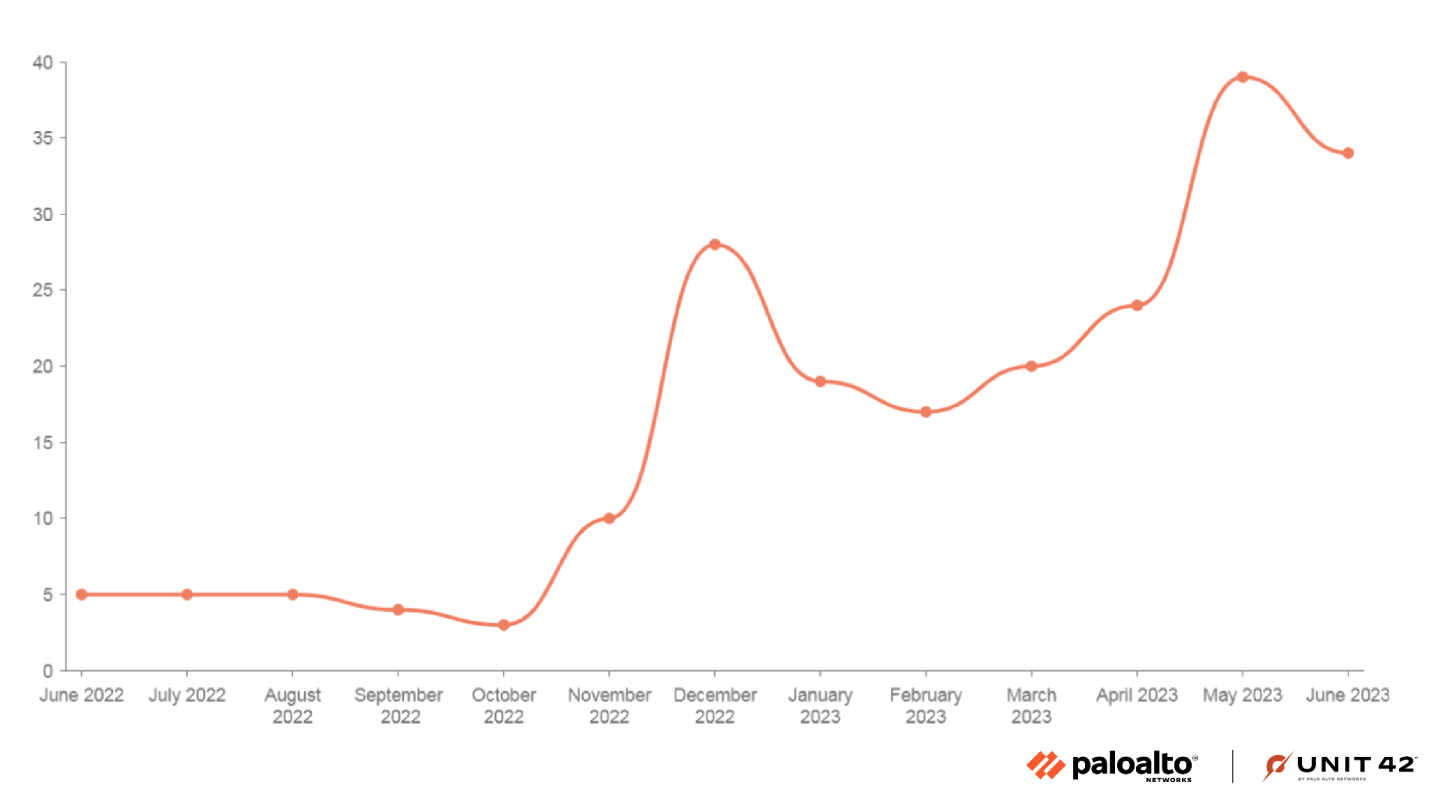
Эксперты Palo Alto Networks фиксируют резкий рост активности Mallox: за полгода число атак шифровальщика возросло на 174%. Для проникновения в сети злоумышленники брутфорсят серверы MS-SQL, подбирая пароль по списку известных или ходовых вариантов.

Криминальная группировка, стоящая за Mallox, объявилась в интернете в середине 2021 года. Как и многие коллеги по цеху, вымогатели используют двойную схему шантажа: до шифрования воруют данные и угрожают опубликовать их, если жертва откажется платить. Сайт утечек, специально созданный для такой расправы, расположен в сети Tor.

В арсенале кибергруппы имеются и другие варианты шифровальщика: TargetCompany, Tohnichi, Fargo, Xollam. Полтора года сообщники сами проводили атаки, отдавая предпочтение таким сферам, как промышленное производство, торговля и профессиональные услуги.

В этом году они решили расширяться и объявили набор аффилиатов для RaaS-сервиса (Ransomware-as-a-Service, шифровальщик как услуга) на основе Mallox. Судя по динамике попыток атаки, рекрутинг оказался успешным.


Вход в сети через словарную атаку на MS-SQL — характерная особенность данной кибергруппы; у нее даже появились подражатели — например, операторы новичка Trigona. Исключение составляет Xollam: его распространяют через спам-рассылки в виде файлов OneNote.

Получив доступ к серверу, взломщики из консоли подают команду PowerShell на загрузку пейлоада с удаленного хоста. Вредонос вначале пытается прибить все мешающие ему процессы, удалить теневые копии Windows, очистить журналы событий, нейтрализовать антивирусы, обойти утилиту Raccine (предназначена для противодействия ransomware-атакам).

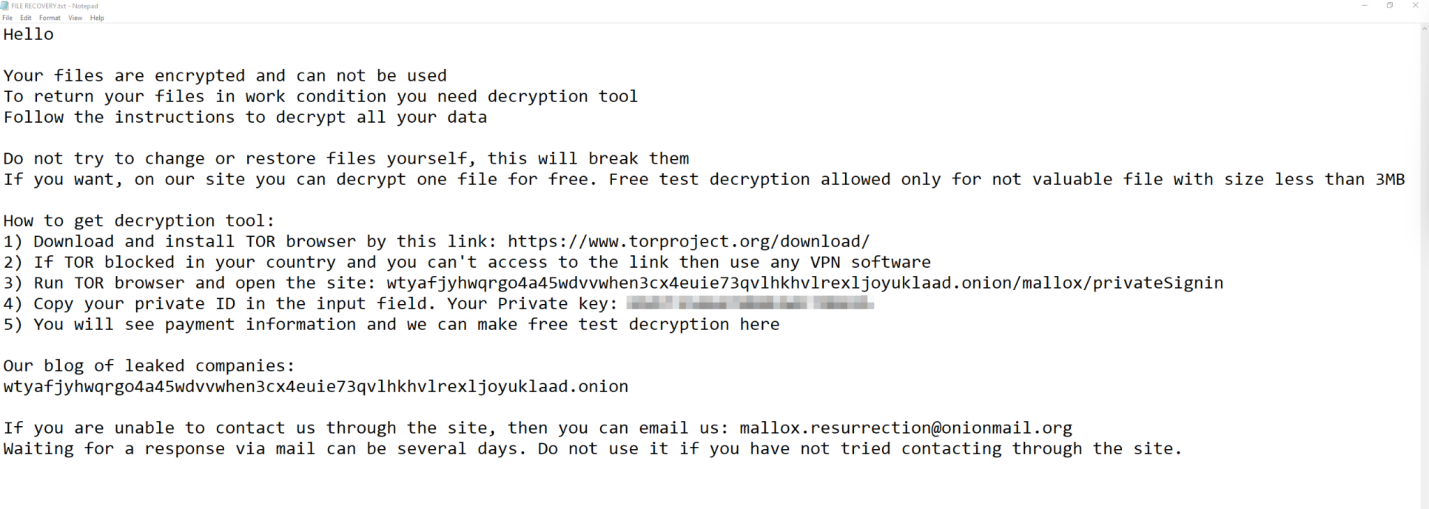
Подготовив почву, Mallox приступает к шифрованию, пуская в ход алгоритм ChaCha20. К имени зашифрованных файлов добавляется расширение .malox, в папки с такими объектами сбрасывается записка с требованием выкупа. По окончании процесса зловред удаляет себя.

Подпишитесь на новости

Химия, металлургия и добыча руд получили свои правила категорирования КИИ

Правительство утвердило отраслевые особенности категорирования объектов критической информационной инфраструктуры (КИИ) в химической, металлургической и горнодобывающей промышленности. Для горной добычи документ касается руд и камней. Постановление определяет, как проверять соответствие объекта КИИ критериям значимости и рассчитывать значения показателей с учетом особенностей его работы.

По итогам такой проверки объекту присваивают одну из категорий значимости. Текст постановления опубликован на официальном портале правовой информации.

Для химической и металлургической отраслей значимыми считаются объекты, которые обеспечивают работу опасного производственного объекта с декларацией промышленной безопасности, оформленной по закону «О промышленной безопасности опасных производственных объектов».

В этот же круг входят объекты, обеспечивающие получение, хранение, транспортировку и другие операции с опасными веществами в установленных законом количествах. Отдельно упомянуты объекты, через которые работает оборудование, определенное законодательством.

Для горнодобывающих предприятий добавлены еще два признака. Первый касается работы стационарных грузоподъемных механизмов, за исключением лифтов и подъемных платформ для инвалидов. Второй относится к автоматизированной добыче или обработке взрывчатых веществ.

RSS: Новости на портале Anti-Malware.ru