



В Telegram продают видео со взломанных детских мониторов Hikvision

В Telegram продают видео со взломанных детских мониторов Hikvision

В Telegram продают видео со взломанных детских мониторов Hikvision

Предприимчивые злоумышленники взламывают IP-камеры Hikvision, установленные в спальнях и детских, и за плату расшаривают доступ к трансляциям, используя телеграм-каналы. Семь таких разноязычных групп уже заблокированы.

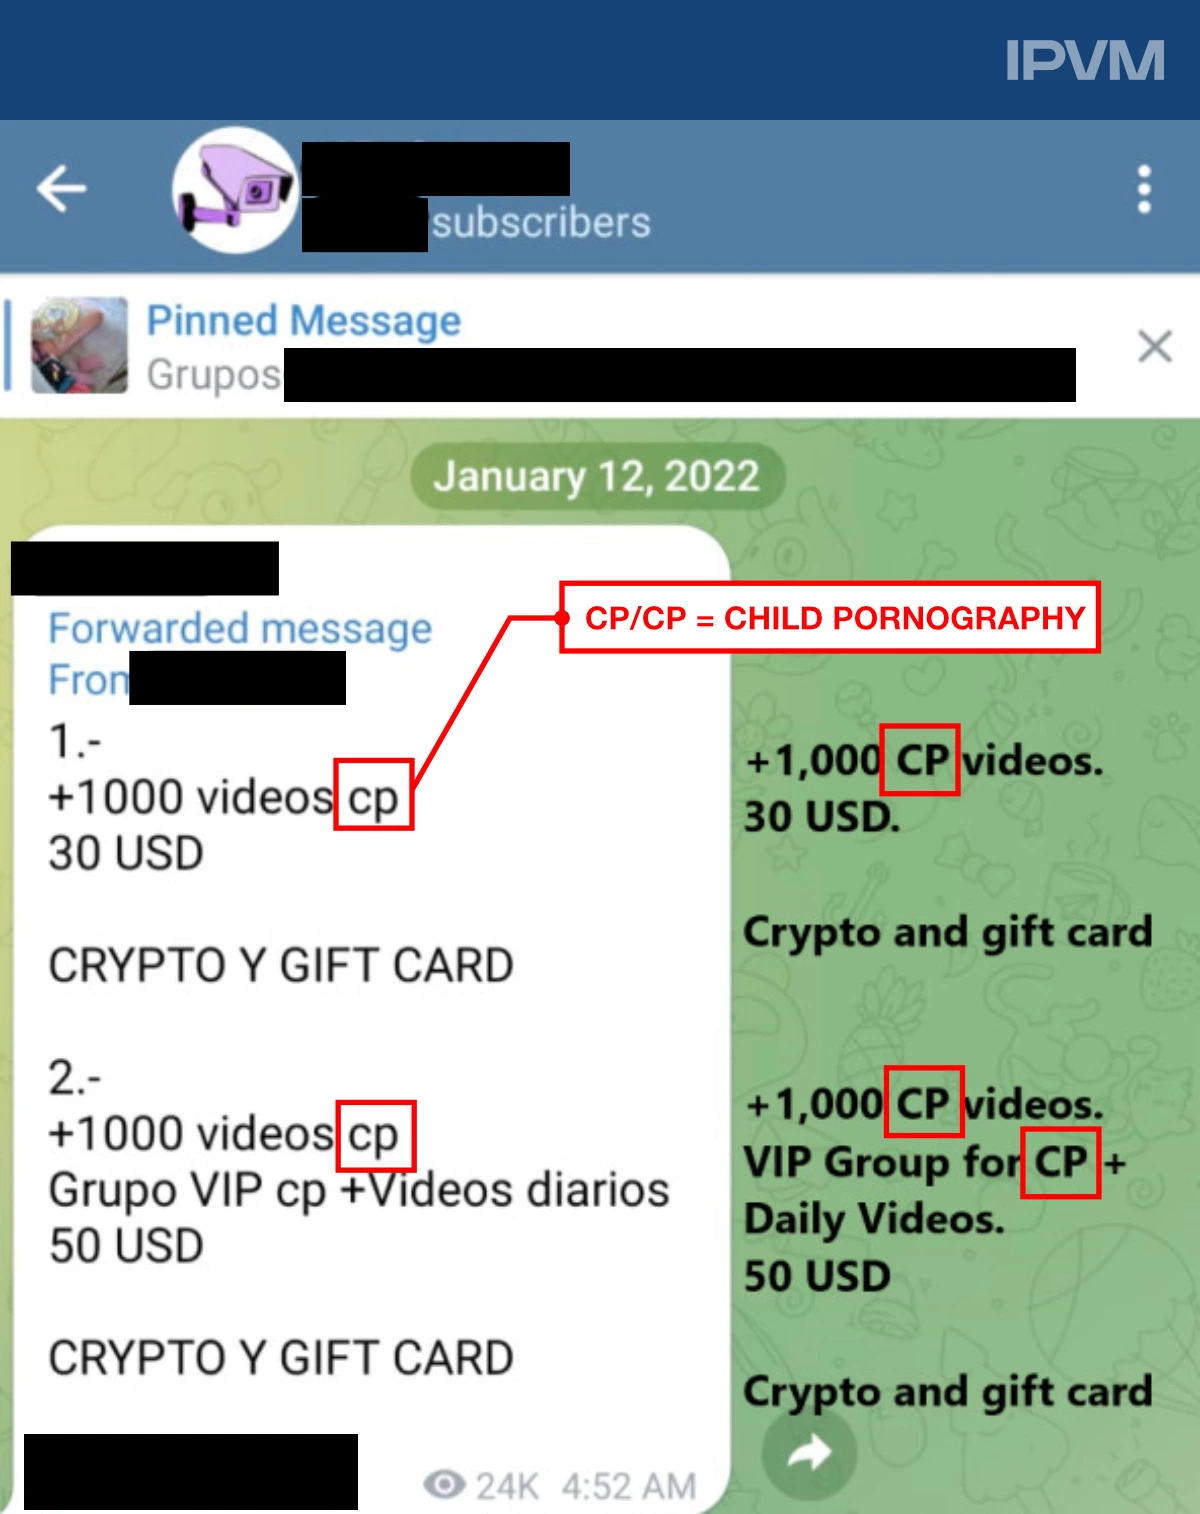
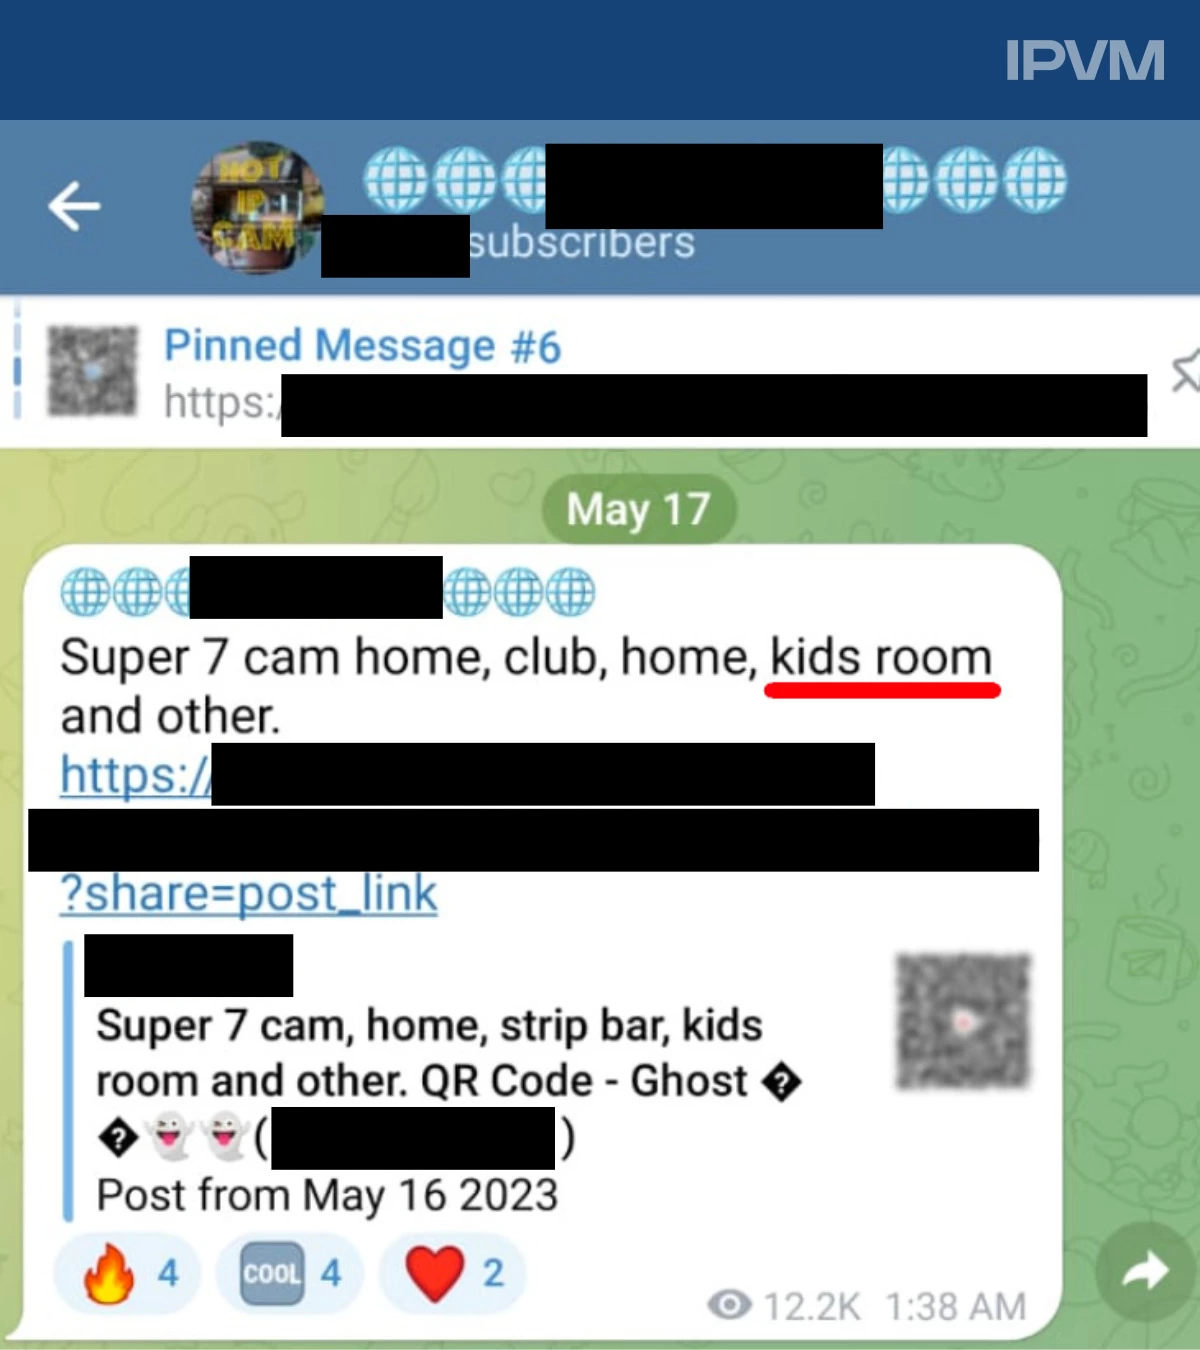
Массовый вброс в Telegram объявлений о продаже доступа к подобному интиму обнаружили аналитики рынка видеонаблюдения из IPVM. Чтобы привлечь потенциальных покупателей, авторы сообщений используют такие обозначения «товара», как cp (child porn, детская порнография), kids room (детская), family room (гостиная), bedroom of a young girl (девичья спальня), nursing mother (кормящая мать).

География выставленных на продажу видеофидов редко упоминается; исследователям удалось установить лишь несколько стран-источников: Россия, Израиль, Украина и Вьетнам. Для расшаривания доступа продавцы используют в основном возможности приложения Hik-Connect, в частности его генератор QR-кодов.

Исследователи уведомили ФБР о своих находках, но перед этим попытались поставить в известность Hikvision. В ответ на обращение IPVM китайский производитель IP-камер выдал гневную тираду, заявив, что его напрасно пытаются связать с детским порно. Авторы исследования бьют тревогу на ровном месте, их утверждения голословны и похожи на попытку подорвать честный бизнес.

Беспочвенность таких обвинений в адрес IPVM досказали действия Telegram: модераторы, против обыкновения, быстро отреагировали на сигнал и заблокировали все семь уличенных в злоупотреблении каналов. Некоторые из них успели собрать тысячи подписчиков.

Преступникам стало труднее искать покупателей, однако распространение и просмотр ворованных видеофидов это не остановит: те, кто уже купил доступ, его сохранили, а криминальные продажи можно перенести в другое место, например, в даркнет. Чтобы искоренить подобное предпринимательство, нужны решительные действия Hikvision: удаление провокационной функциональности из приложения и устранение уязвимостей в IP-камерах.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru