



LokiBot начал использовать дыры в Microsoft Word, среди которых Follina

LokiBot начал использовать дыры в Microsoft Word, среди которых Follina

LokiBot начал использовать дыры в Microsoft Word, среди которых Follina

Вредоносные документы в формате Microsoft Word эксплуатируют известные уязвимости для распространения печально известной вредоносной программы LokiBot. На фишинговые атаки обратили внимание исследователи из Fortinet FortiGuard Labs.

В отчете специалисты напоминают, что LokiBot (он же Loki PWS) ворует информацию жертв с 2015 года.

«В основном операторы вредоноса атакуют системы Windows и пытаются собрать с целевых устройств как можно больше конфиденциальных данных», — пишет Fortinet FortiGuard Labs.

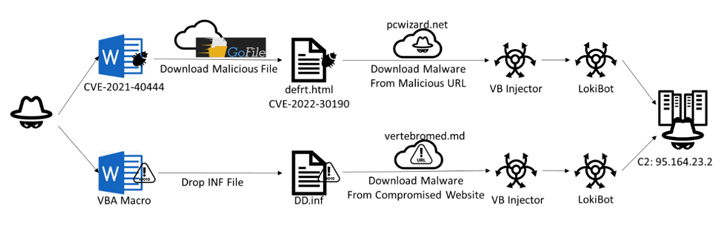
В мае 2023 года LokiBot начал использовать уязвимости CVE-2021-40444 и CVE-2022-30190 (Follina) для выполнения вредоносного кода на компьютерах жертв.

Word-файл, эксплуатирующий CVE-2021-40444, содержит внешнюю ссылку GoFile внутри XML, которая ведет на загрузку файла в формате HTML. Последний уже использует Follina для скачивания второго пейлоада, задача которого — расшифровывать и запустить в системе LokiBot.

Вредонос содержит модуль инжектора, способного детектировать отладчики и виртуальную среду.


Есть и еще один вектор, который исследователи отметили в недавних атаках. Все тоже начинается с документа Word, однако он содержит встроенный VBA-скрипт, выполняющий макрос с помощью функций «Auto_Open» и «Document_Open».

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru