



Кибергруппа RedCurl вернулась, жертвой стал крупный российский банк

Кибергруппа RedCurl вернулась, жертвой стал крупный российский банк

Кибергруппа RedCurl вернулась, жертвой стал крупный российский банк

Кибергруппировка RedCurl запустила новую серию атак на российские финансовые организации. Как отметили в F.A.С.С.T., одной из новых жертв преступников стал крупный российский банк. Сама RedCurl занимается коммерческим шпионажем и кражей внутренних корпоративных данных.

Согласно отчёту специалистов, злоумышленники атаковали неназваный банк дважды. В первый раз использовался таргетированный фишинг от имени известного отечественного маркетплейса, во второй — фигурировала компания-порядчик.

О деятельности RedCurl известно с 2019 года, когда F.A.С.С.T. (тогда ещё компания называлась Group-IB) впервые зафиксировала атаки этой группы. В августе 2020-го эксперты рассказали об искусном корпоративном кибершпионаже RedCurl, а в ноябре 2021-го группировка начала атаковать сферу розничной торговли в России.

Сейчас известно, что RedCurl за четыре с половиной года «взяла в оборот» 34 цели, 20 из которых располагались в России, а оставшиеся распределились между Украиной, Германией, Великобританией, Канадой, Норвегией и Австралией.

Помимо финансовой сферы, группу интересовали строительная, консалтинговая, страхования и юридическая отрасли. В сети жертвы киберпреступники могут проводить от двух до шести месяцев.

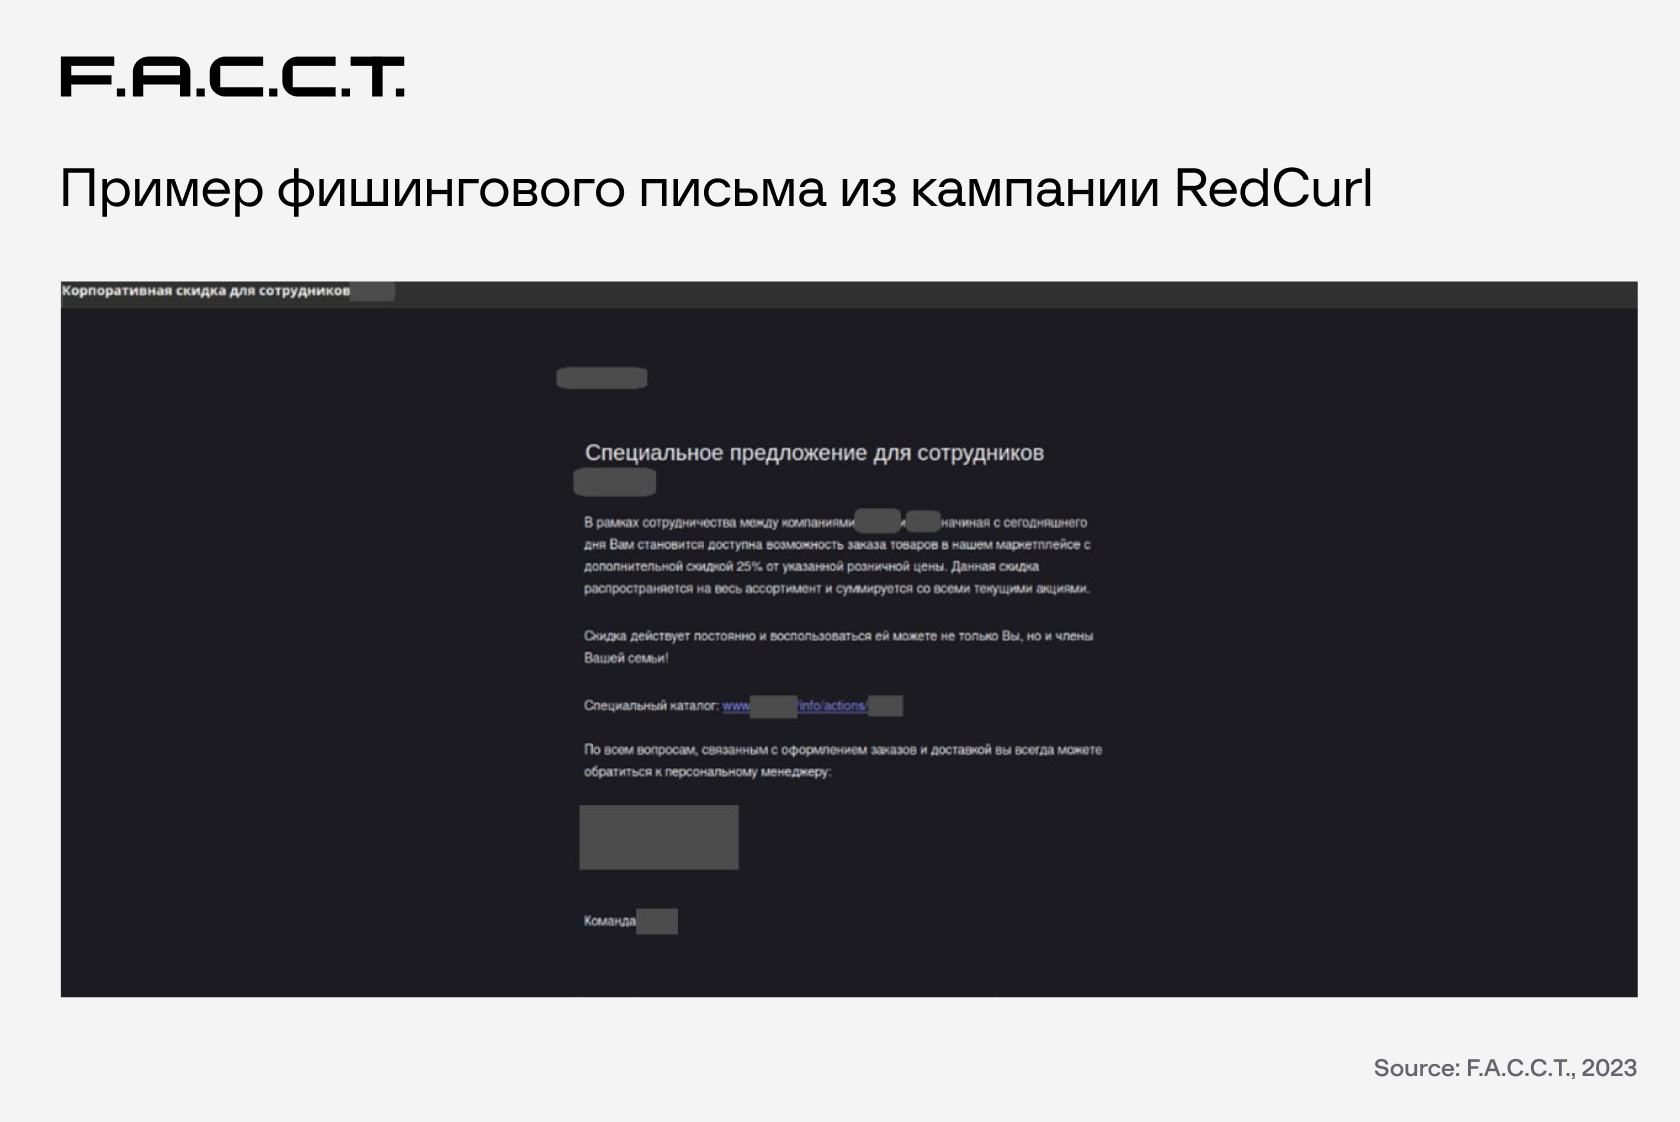
За период с ноября 2022 года по май 2023-го RedCurl рассылала фишинговые письма, содержащие вредоносную программу. Используя имя популярной торговой площадки, злоумышленники обещали получателям и их семьям скидку 25% на все товары. Пример фишингового письма выглядит так:


Ноябрьскую кампанию группировка посвятила крупному российскому банку, который, по словам F.A.С.С.T., есть в списке значимых кредитных организаций. Первую атаку отбила система F.A.C.C.T. Business Email Protection — письма не дошли до получателей, а вот при следующей попытке хакерам удалось добиться результата.

Дело в том, что после неудачной атаки RedCurl переключилась на подрядчика банка. Сначала фишинговая рассылка помогла получить доступ к компьютеру сотрудника подрядчика, а затем злоумышленники пробрались на общий сетевой диск с документами и уже оттуда — в инфраструктуру кредитной организации.

Что касается инструментария, группа предпочитала начинать с кастомного лоадера RedCurl.SimpleDownloader, заточенного под конкретную жертву. Далее подключался модернизированный загрузчик RedCurl.Downloader для запуска RedCurl.Extractor. В конце в систему устанавливался агент RedCurl.FSABIN, открывающий удалённый доступ к устройству.

Подпишитесь на новости

Делегировать ИИ не получится: руководителям добавили новые задачи

Установить сотрудникам ИИ-ассистента и продолжить руководить по старинке — слабый план. СберУниверситет представил отчёт о том, как искусственный интеллект меняет управление. Из 61 предложенного действия 37 авторы относят к новым практикам. Начальнику тоже придётся обновиться.

В опубликованном исследовании изменения разложены по модели «Перестать — Изменить — Начать». Основа — анализ более 8500 публикаций из свыше 80 российских и зарубежных источников.

Исследователи выделили 15 трендов и 19 ключевых изменений. Среди них — сокращение горизонта стратегирования, отказ от совещаний ради обмена статусами и переход ИИ-трансформации в зону личной ответственности CEO.

Новые обязанности включают определение границ самостоятельности ИИ, оценку экономического эффекта, контроль качества данных и организацию совместной работы людей с агентами. При этом команде нужно помочь адаптироваться и сохранить важные компетенции.

Цифру более 60% авторы связывают с набором действий в своём отчёте: 37 из 61. Это не замер доли новой работы у каждого российского руководителя.

Таким образом, осваивать новое придётся одновременно с отказом от привычного. Даже если привычное — любимая часовая встреча, на которой десять человек по очереди говорят, что всё ещё работают.

RSS: Новости на портале Anti-Malware.ru