Кибергруппировка RedCurl запустила новую серию атак на российские финансовые организации. Как отметили в F.A.С.С.T., одной из новых жертв преступников стал крупный российский банк. Сама RedCurl занимается коммерческим шпионажем и кражей внутренних корпоративных данных.
Согласно отчёту специалистов, злоумышленники атаковали неназваный банк дважды. В первый раз использовался таргетированный фишинг от имени известного отечественного маркетплейса, во второй — фигурировала компания-порядчик.
О деятельности RedCurl известно с 2019 года, когда F.A.С.С.T. (тогда ещё компания называлась Group-IB) впервые зафиксировала атаки этой группы. В августе 2020-го эксперты рассказали об искусном корпоративном кибершпионаже RedCurl, а в ноябре 2021-го группировка начала атаковать сферу розничной торговли в России.
Сейчас известно, что RedCurl за четыре с половиной года «взяла в оборот» 34 цели, 20 из которых располагались в России, а оставшиеся распределились между Украиной, Германией, Великобританией, Канадой, Норвегией и Австралией.
Помимо финансовой сферы, группу интересовали строительная, консалтинговая, страхования и юридическая отрасли. В сети жертвы киберпреступники могут проводить от двух до шести месяцев.
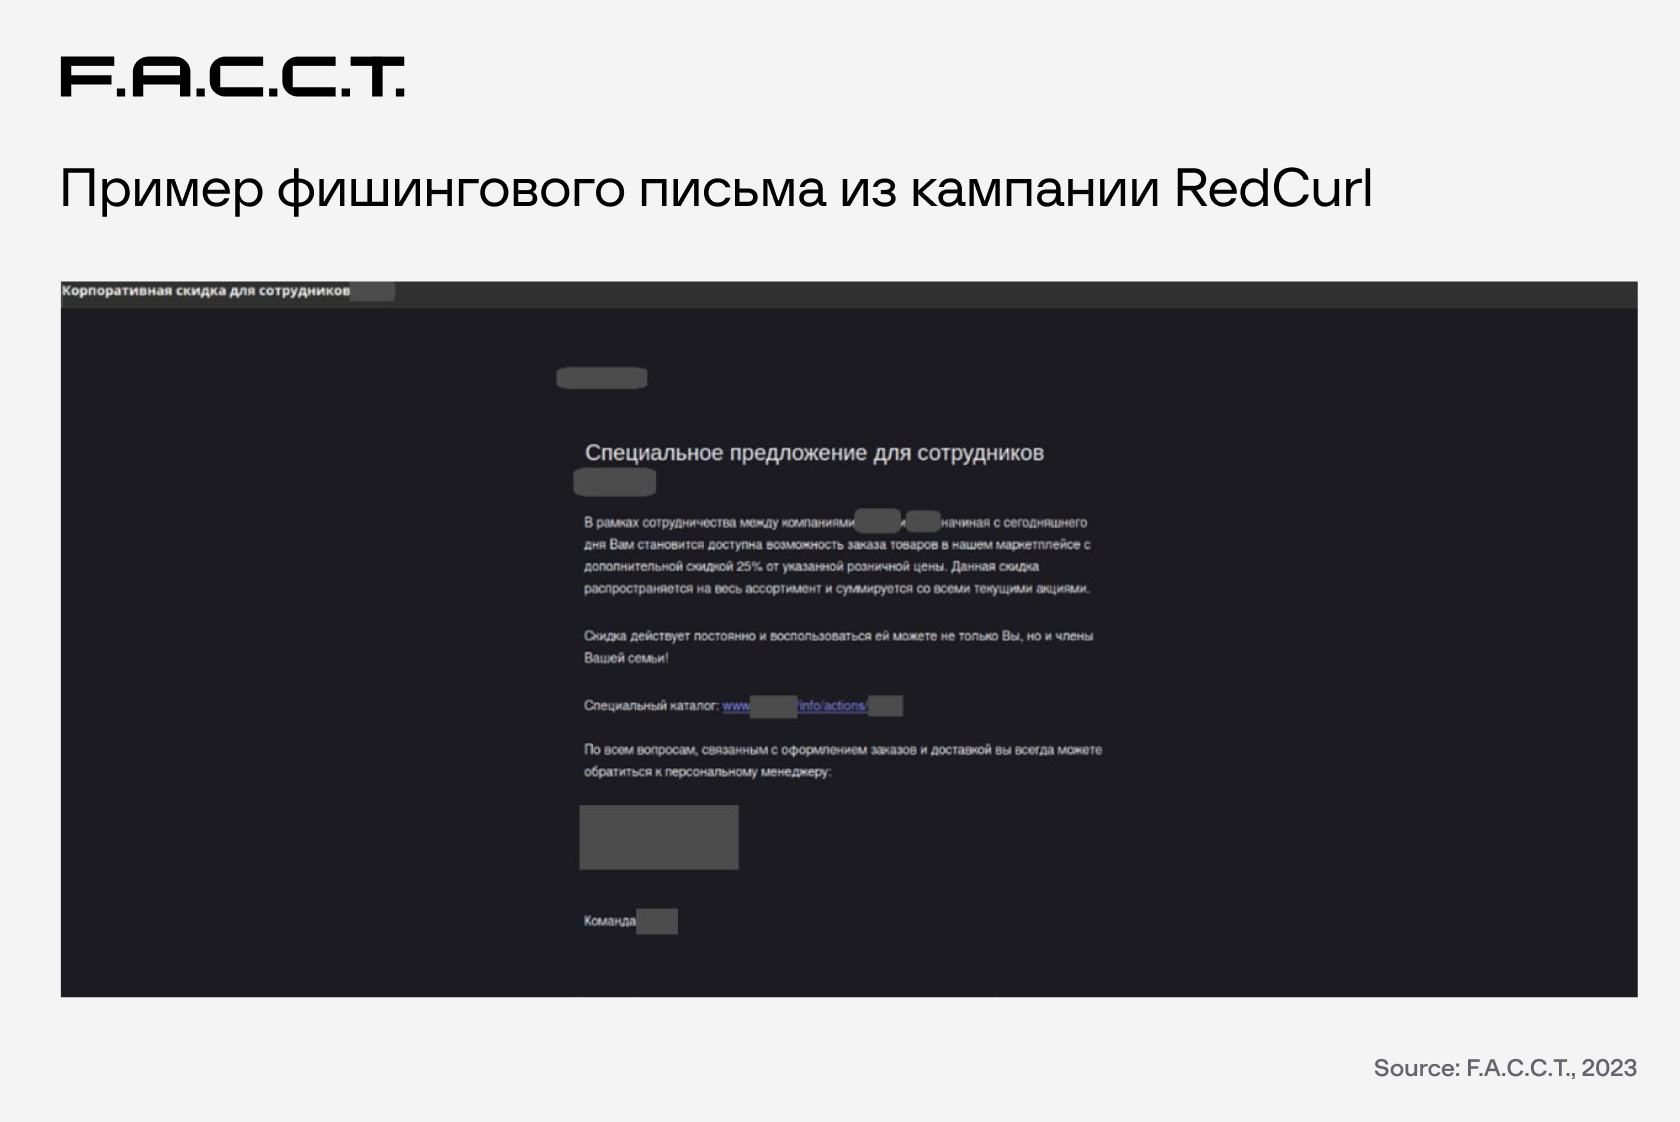
За период с ноября 2022 года по май 2023-го RedCurl рассылала фишинговые письма, содержащие вредоносную программу. Используя имя популярной торговой площадки, злоумышленники обещали получателям и их семьям скидку 25% на все товары. Пример фишингового письма выглядит так:
Ноябрьскую кампанию группировка посвятила крупному российскому банку, который, по словам F.A.С.С.T., есть в списке значимых кредитных организаций. Первую атаку отбила система F.A.C.C.T. Business Email Protection — письма не дошли до получателей, а вот при следующей попытке хакерам удалось добиться результата.
Дело в том, что после неудачной атаки RedCurl переключилась на подрядчика банка. Сначала фишинговая рассылка помогла получить доступ к компьютеру сотрудника подрядчика, а затем злоумышленники пробрались на общий сетевой диск с документами и уже оттуда — в инфраструктуру кредитной организации.
Что касается инструментария, группа предпочитала начинать с кастомного лоадера RedCurl.SimpleDownloader, заточенного под конкретную жертву. Далее подключался модернизированный загрузчик RedCurl.Downloader для запуска RedCurl.Extractor. В конце в систему устанавливался агент RedCurl.FSABIN, открывающий удалённый доступ к устройству.










