



Доброхот разместил на 500 000 IP-камер Hikvision сообщение об уязвимости

Доброхот разместил на 500 000 IP-камер Hikvision сообщение об уязвимости

Доброхот разместил на 500 000 IP-камер Hikvision сообщение об уязвимости

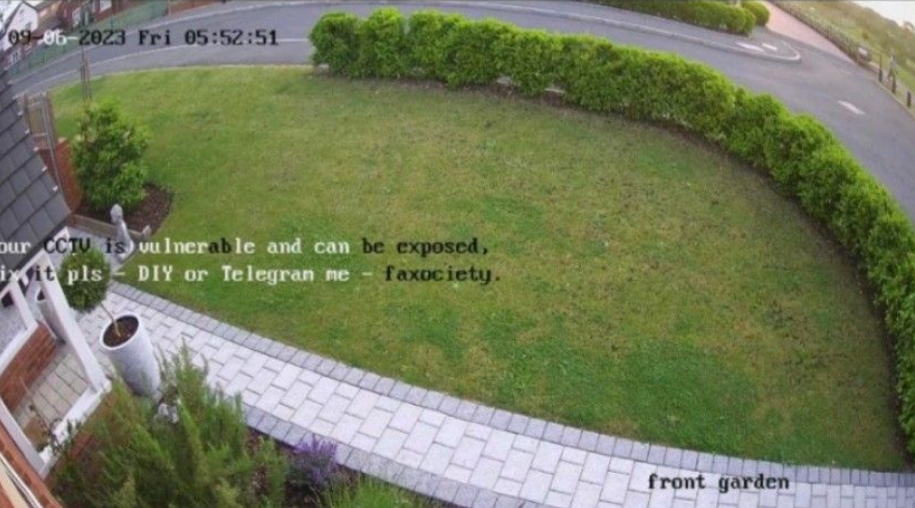
Некто faxociety решил ускорить патчинг IoT на местах оригинальным способом. Он взламывает сетевые видеокамеры Hikvision с устаревшими прошивками и слабыми паролями и размещает на экране предупреждение с призывом исправить ситуацию.

Китайский производитель подтвердил активный эксплойт и рекомендует пользователям сменить пароли, а также отключить UPnP. Сам взломщик поведал журналистам, что он пытается таким образом заставить владельцев Hikvision-камер повысить безопасность; ему уже удалось донести свое сообщение примерно 500 тыс. раз, теперь настала очередь Dahua.


Один из вьетнамских экспертов высказал предположение, что атаки на IP-камеры проводятся с использованием уязвимости CVE-2021-36260. Свое предупреждение непрошеный гость скорее всего выводит с помощью текстового оверлея — такая возможность имеется в большинстве систем видеонаблюдения.

Пострадавшим рекомендуется немедленно отключить каждую затронутую камеру от интернета, войти в веб-интерфейс и удалить сообщение, созданное хакером (IMAGE > OSD SETTINGS > TEXT OVERLAY), а затем заменить админ-пароль более надежным. После этого следует удалить все пробросы портов на роутере и отключить в сетевых настройках протокол UPnP.

Полезно также на веб-странице или в настройках GUI включить уведомления о несанкционированном входе. Во избежание подобных неприятностей эксперты советуют своевременно обновлять прошивки и использовать VPN для доступа к внутренним ресурсам умного дома (большинство роутеров могут работать как VPN-сервер, а в настройках iOS и Android предусмотрена поддержка VPN-клиента).

Примечательно, что такие же рекомендации дал сам faxociety, когда к нему обратился один из пострадавших участников Reddit-сообщества. Взломщик заявил, что в интернете доступны сотни тысяч уязвимых IP-камер, и основной их проблемой в 90% случаев является слабый пароль. Злоумышленники этим пользуются, воруют видеоконтент и публикуют его в Сети или выставляют на продажу, в том числе в Telegram.

Хактивист также пояснил, как можно через веб-интерфейс обезопасить такие системы от непрошеных вторжений:

  • удостовериться в актуальности прошивки (устаревшие версии могут содержать уязвимость повышения привилегий, которую Hikvision устранила еще в 2017 году);
  • проверить надежность админ-пароля;
  • поискать аккаунты, созданные без ведома законного владельца, и удалить их;
  • проверить статус UPnP и отключить, если служба активна;
  • если проброс портов на роутере нужен для удаленного доступа, лучше заменить дефолтные значения 8000 / 37777 уникальными;
  • отключить в OSD-меню возможность наложения текста (faxociety подтвердил, что он использовал именно эту функциональность);
  • в настройках безопасности проверить активность блокировки несанкционированного доступа и обеспечить создание алертов при таких событиях (Event — Basic Event — Exception — Exception Type — Illegal Login — Send Email).
Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru