



Доброхот разместил на 500 000 IP-камер Hikvision сообщение об уязвимости

Доброхот разместил на 500 000 IP-камер Hikvision сообщение об уязвимости

Доброхот разместил на 500 000 IP-камер Hikvision сообщение об уязвимости

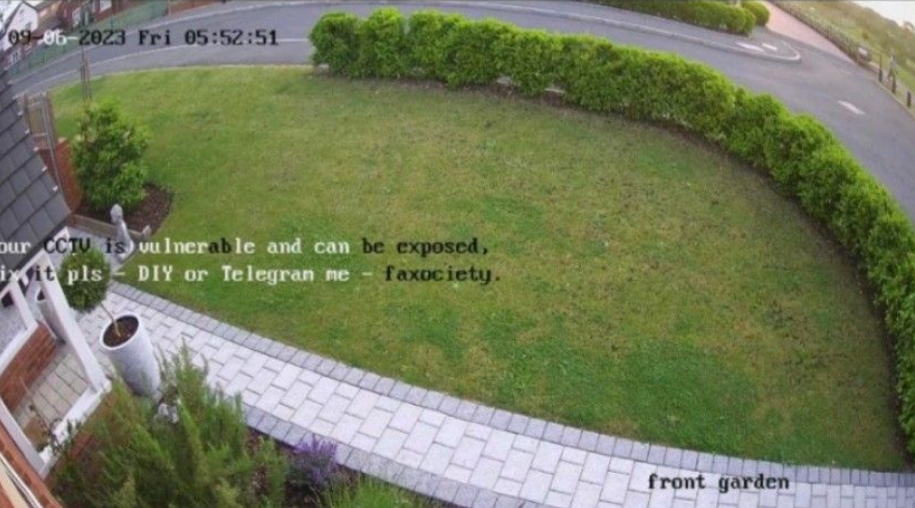
Некто faxociety решил ускорить патчинг IoT на местах оригинальным способом. Он взламывает сетевые видеокамеры Hikvision с устаревшими прошивками и слабыми паролями и размещает на экране предупреждение с призывом исправить ситуацию.

Китайский производитель подтвердил активный эксплойт и рекомендует пользователям сменить пароли, а также отключить UPnP. Сам взломщик поведал журналистам, что он пытается таким образом заставить владельцев Hikvision-камер повысить безопасность; ему уже удалось донести свое сообщение примерно 500 тыс. раз, теперь настала очередь Dahua.


Один из вьетнамских экспертов высказал предположение, что атаки на IP-камеры проводятся с использованием уязвимости CVE-2021-36260. Свое предупреждение непрошеный гость скорее всего выводит с помощью текстового оверлея — такая возможность имеется в большинстве систем видеонаблюдения.

Пострадавшим рекомендуется немедленно отключить каждую затронутую камеру от интернета, войти в веб-интерфейс и удалить сообщение, созданное хакером (IMAGE > OSD SETTINGS > TEXT OVERLAY), а затем заменить админ-пароль более надежным. После этого следует удалить все пробросы портов на роутере и отключить в сетевых настройках протокол UPnP.

Полезно также на веб-странице или в настройках GUI включить уведомления о несанкционированном входе. Во избежание подобных неприятностей эксперты советуют своевременно обновлять прошивки и использовать VPN для доступа к внутренним ресурсам умного дома (большинство роутеров могут работать как VPN-сервер, а в настройках iOS и Android предусмотрена поддержка VPN-клиента).

Примечательно, что такие же рекомендации дал сам faxociety, когда к нему обратился один из пострадавших участников Reddit-сообщества. Взломщик заявил, что в интернете доступны сотни тысяч уязвимых IP-камер, и основной их проблемой в 90% случаев является слабый пароль. Злоумышленники этим пользуются, воруют видеоконтент и публикуют его в Сети или выставляют на продажу, в том числе в Telegram.

Хактивист также пояснил, как можно через веб-интерфейс обезопасить такие системы от непрошеных вторжений:

  • удостовериться в актуальности прошивки (устаревшие версии могут содержать уязвимость повышения привилегий, которую Hikvision устранила еще в 2017 году);
  • проверить надежность админ-пароля;
  • поискать аккаунты, созданные без ведома законного владельца, и удалить их;
  • проверить статус UPnP и отключить, если служба активна;
  • если проброс портов на роутере нужен для удаленного доступа, лучше заменить дефолтные значения 8000 / 37777 уникальными;
  • отключить в OSD-меню возможность наложения текста (faxociety подтвердил, что он использовал именно эту функциональность);
  • в настройках безопасности проверить активность блокировки несанкционированного доступа и обеспечить создание алертов при таких событиях (Event — Basic Event — Exception — Exception Type — Illegal Login — Send Email).
Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru