



Облачный червь ищет API JupyterLab и Docker для внедрения майнера и бэкдора

Облачный червь ищет API JupyterLab и Docker для внедрения майнера и бэкдора

Облачный червь ищет API JupyterLab и Docker для внедрения майнера и бэкдора

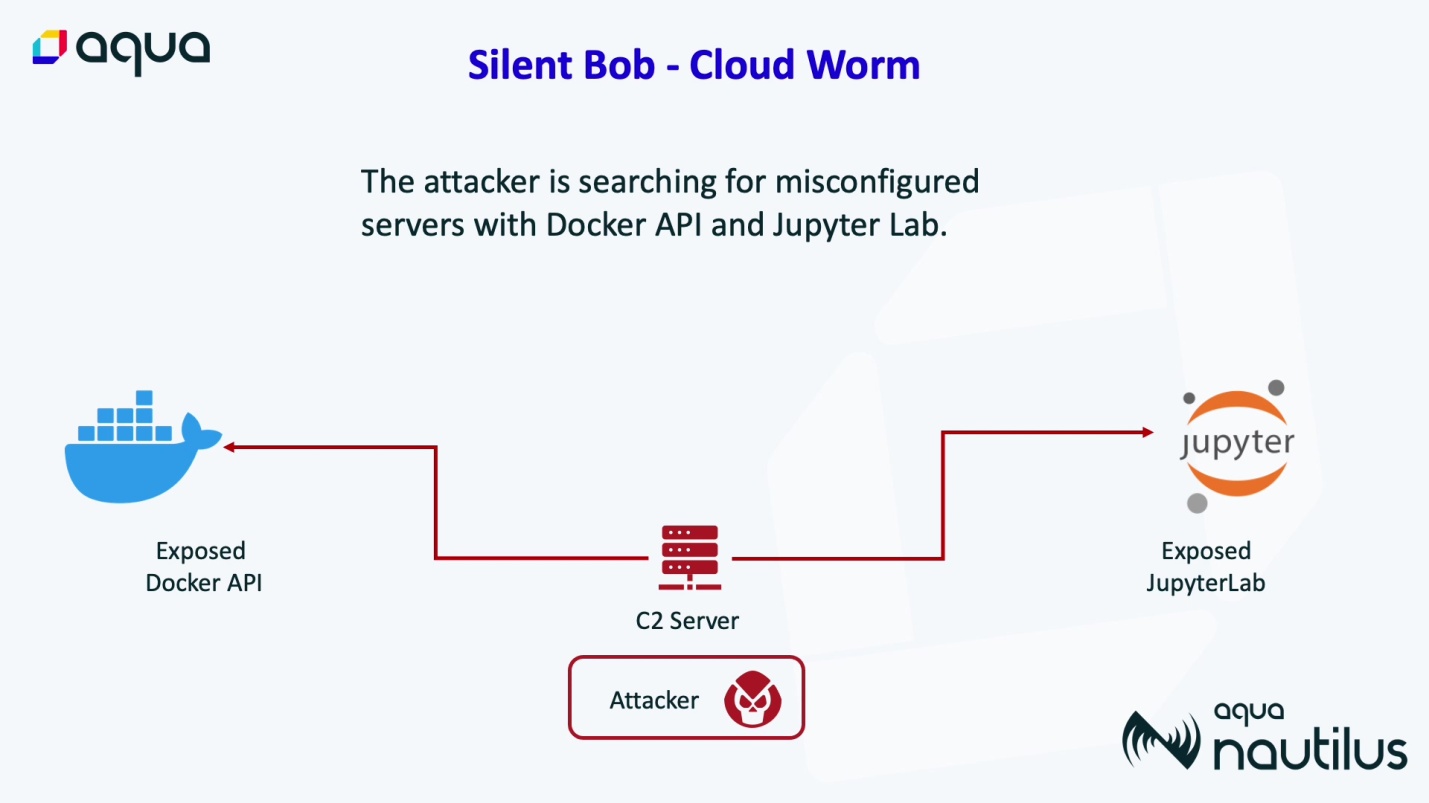
Эксперты Aqua Security предупреждают о новой киберкампании, нацеленной на массовый угон серверов JupyterLab и Docker. Используемый в атаках самоходный зловред заточен под исполнение в облаке и пока находится в стадии разработки / тестирования.

Расследование, позволившее выявить вредоносную инфраструктуру, было запущено после атаки на Docker-ловушку Aqua, проведенной в начале прошлого месяца. Техники и тактики, используемые злоумышленниками, указывают на то, что автором киберкампании Silentbob (имя присвоено по C2-домену в зоне .anondns.net) является TeamTNT — или подражатели этих криптоджекеров.

Проведя анализ образа контейнера, обнаруженного на ханипоте, исследователи идентифицировали в общей сложности четыре таких объекта, ассоциируемых с одним и тем же аккаунтом на Docker Hub:

  • shanidmk/jltest (8 загрузок) используется для компиляции ZGrab с помощью команды make;
  • shanidmk/jltest2 (44 загрузки) ищет в интернете экземпляры Jupyter Lab;
  • shanidmk/sysapp (11 загрузок) ищет и атакует доступные экземпляры Docker Daemon для внедрения криптомайнера и IRC-бэкдора Tsunami;
  • shanidmk/blob (29 загрузок) — обновленная версия sysapp, которая использует DoH-сервис Anondns для маскировки C2 и запускает службу Tor для сокрытия сетевых коммуникаций.

Главная рабочая лошадка зловреда — шелл-скрипт, стартующий при запуске контейнера. Он используется для развертывания Go-сканера ZGrab, позволяющего отыскать плохо сконфигурированные серверы.

Скрипт, включенный в состав sysapp, также загружает файл aws.sh.txt — по всей видимости, сценарий сканирования окружения на наличие ключей AWS для последующей эксфильтрации. Все образы контейнера, используемые в рамках Silentbob, уже изъяты из публичного доступа на Docker Hub.


Поиск по Shodan выявил 51 сервер с экземпляром JupyterLab, доступным из интернета. Во всех случаях выявлены признаки взлома либо попыток эксплойта.

Атаки в облаках, по данным Aqua, становятся все более незаметными. Для обхода защиты современные злоумышленники используют динамическую загрузку кода, прячут исполняемые файлы в папках /tmp, используют бестелесных зловредов. Предотвратить подобные нападения способны технологии конфиденциальных вычислений, однако их внедрение пока тормозит сложность создания софта, способного работать в таких условиях.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru