



RedEnergy — новый гибрид шифровальщика и трояна, атакующий энергосектор

RedEnergy — новый гибрид шифровальщика и трояна, атакующий энергосектор

RedEnergy — новый гибрид шифровальщика и трояна, атакующий энергосектор

Исследователи обратили внимание на новую серьёзную киберугрозу, которой дали имя RedEnergy. Вредонос участвует в хорошо подготовленных целевых атаках на энергетические предприятия, а также организации из сфер телекоммуникации и машиностроения, нефтяного и газового секторов.

Шатак Джейн и Гуркират Сингх из компании Zscaler описывают в отчёте RedEnergy так:

«Это вредонос на .NET, способный красть различные данные из браузеров и параллельно задействовать ряд модулей для реализации функций программы-вымогателя».

Таким образом, RedEnergy выступает как в роли крадущего информацию трояна, так и в роли шифровальщика. Цель операторов — нанести максимальный урон файлам жертвы, но перед этим вытащив всю важную конфиденциальную информацию.

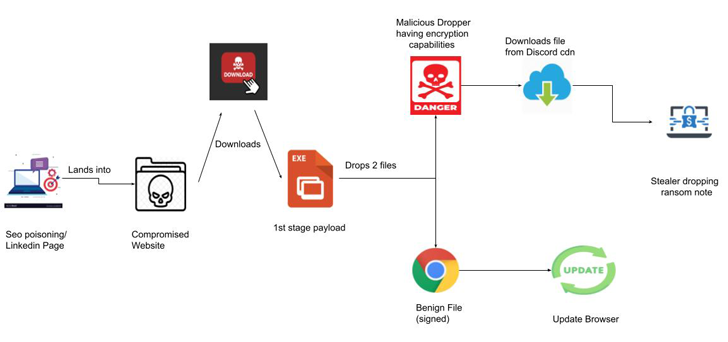
Стоящие за этой кампанией киберпреступники специально организовали атаки в несколько ступеней, первой из которых является FakeUpdates (SocGholish). На этой стадии жертву обманом заставляют загрузить JavaScript-вредонос под видом обновлений для браузера.

Для введения пользователей в заблуждение злоумышленники используют известные страницы на LinkedIn. Перейдя по ссылке люди видят предложение обновить браузер с иконками для каждого из популярных интернет-обозревателей: Google Chrome, Microsoft Edge, Mozilla Firefox и Opera.

В результате на компьютер жертвы попадает исполняемый файл, который действительно может обновить ваш браузер. Однако в фоне он загружает троян, способный собирать данные.


В Zscaler отметили подозрительную активность по соединениям File Transfer Protocol (FTP), что намекает на передачу скомпрометированных данных на сервер атакующих.

На заключительном этапе компонент вымогателя RedEnergy шифрует файлы жертвы, добавляя расширение «.FACKOFF!» и удаляя резервные копии. Для возврата данных злоумышленники требуют перевести 0,0005 BTC (около 151 доллара) на криптокошелёк.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru