



Centauri — новый метод снятия уникальных цифровых отпечатков устройств

Centauri — новый метод снятия уникальных цифровых отпечатков устройств

Centauri — новый метод снятия уникальных цифровых отпечатков устройств

Специалисты Калифорнийского университета представили новый способ применения техники Rowhammer для снятия уникальных и устойчивых цифровых отпечатков устройств. Напомним, вектор атаки Rowhammer позволяет модифицировать данные в памяти.

По словам исследователей, их метод снятия цифровых отпечатков будет работать даже с устройствами от одного производителя с идентичной программной и аппаратной конфигурацией.

Свою находку эксперты назвали Centauri. Как правило, снятие цифровых отпечатков (так называемый фингерпринтинг) подразумевает оценку софтовых и аппаратных характеристик устройства.

Такие параметры, как разрешение дисплея или производитель, формируют один бит энтропии. Если набрать достаточное число таких битов, можно получить вполне уникальный снимок, который будет связан лишь с единственным устройством.

Rowhammer и его аналоги в этом смысле могут помочь вытащить характеристики оперативной памяти, которые потом складываются в отпечаток «железа».

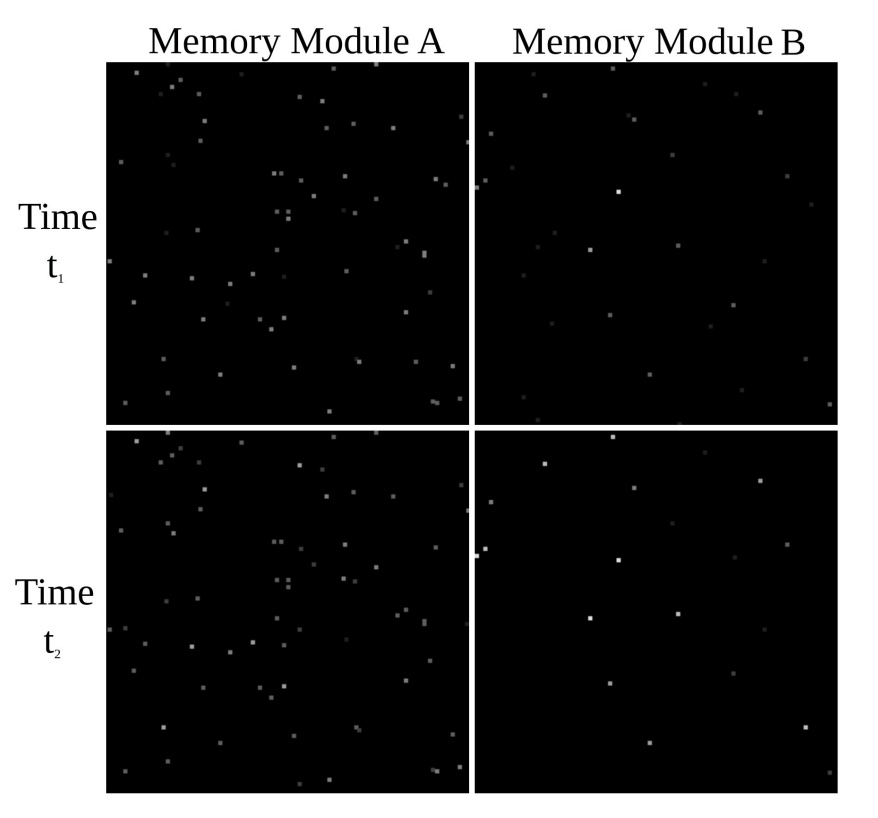
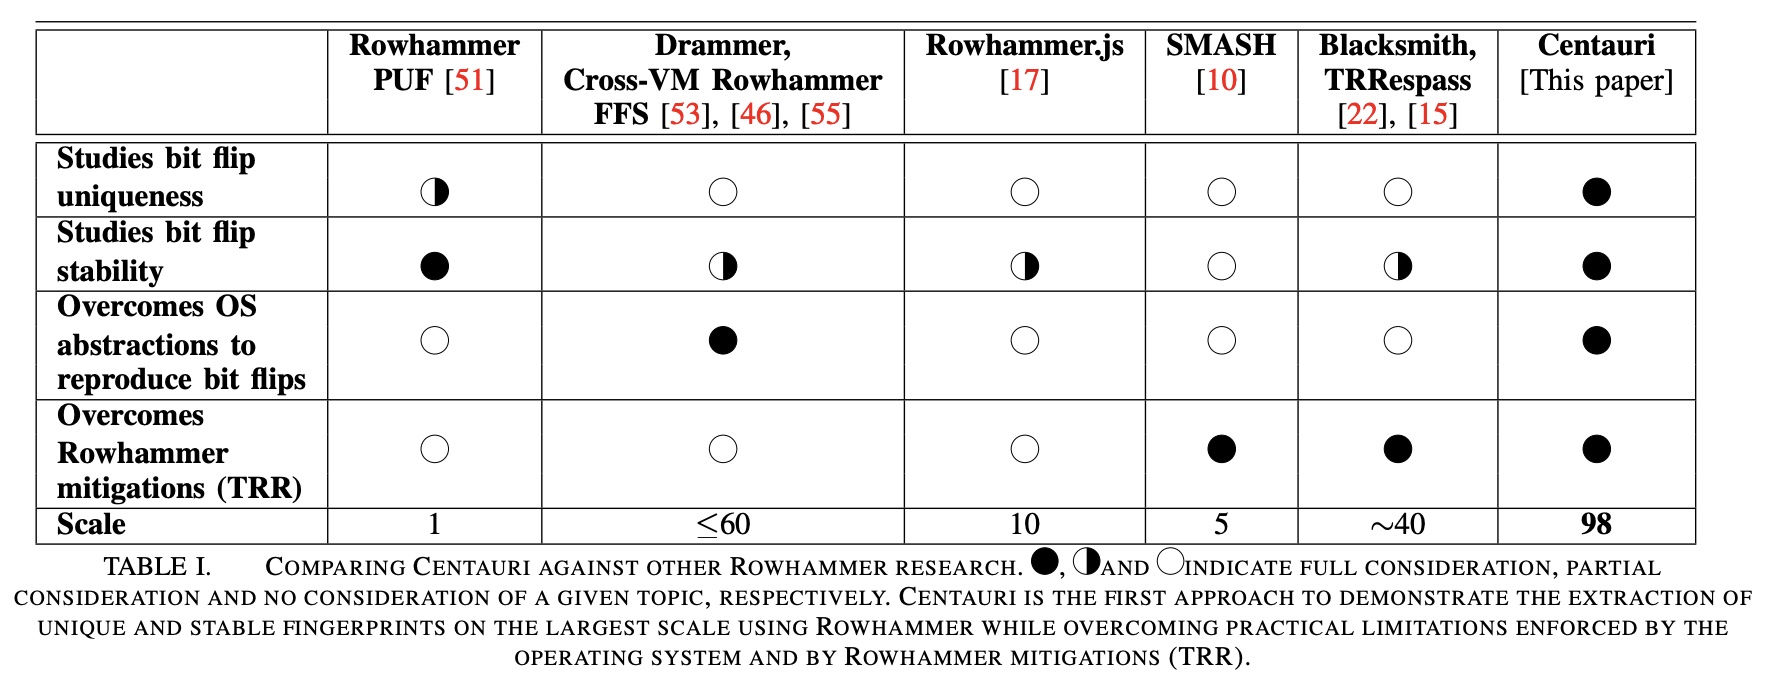
«В ходе тестирования Centauri на 98 модулях DIMM среди шести идентичных наборов DRAM от двух производителей мы выяснили, что с помощью вектора можно извлекать высокоэнтропийные и стабильные отпечатки пальцев с общей точностью — 99,91%», — пишут исследователи в отчёте (PDF).


Принцип работы Centauri достаточно прост: он изучает смежные 2-мегабайтные блоки адресов памяти, пытаясь найти уникальный набор «перевёрнутых» битов. Распределение этих битов и помогает «узнать» устройство по цифровому отпечатку.

Специалисты предлагают использовать Centauri для благих целей. Например, с помощью этой техники можно бороться с мошенничеством в Сети. Однако есть у вектора и свои недостатки: он может привести к сбою целевых устройств или порче модулей памяти.

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru