



Aqua: количество бесфайловых атак в облаках увеличилось на 1400%

Aqua: количество бесфайловых атак в облаках увеличилось на 1400%

Aqua: количество бесфайловых атак в облаках увеличилось на 1400%

За последние полгода Aqua Security зафиксировала 700 тыс. атак на своих ханипотах. Их разбор показал, что более чем в половине случаев злоумышленники уделяли много внимания уходу от обнаружения и закреплению на скомпрометированном узле.

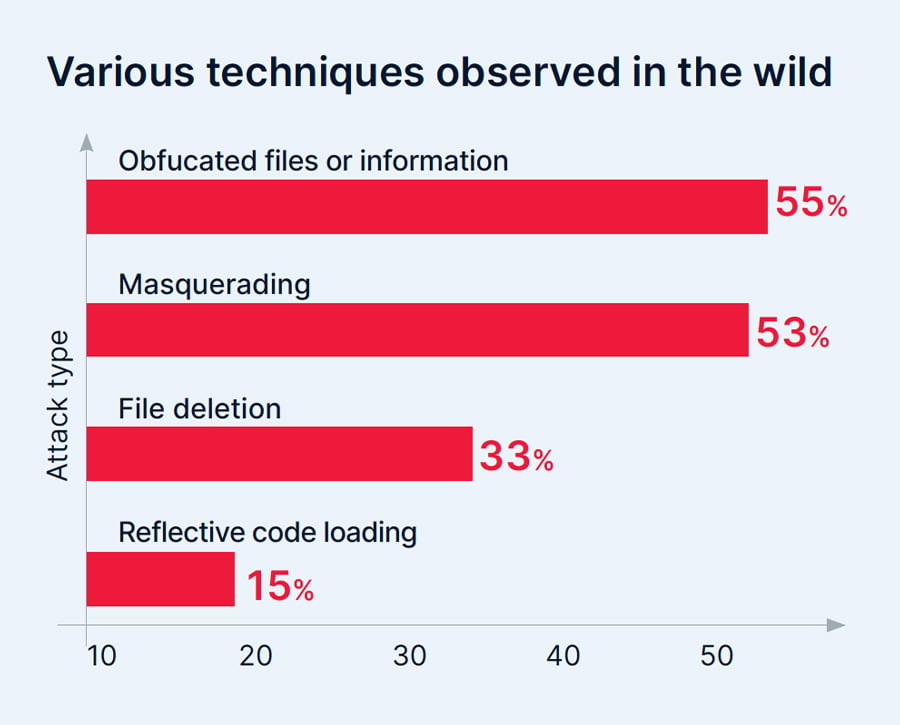
Техники обхода защиты при этом разнообразны. Чаще всего используются маскировка (к примеру, исполнение файлов из папки /tmp) и обфускация файлов / информации (например, динамическая загрузка кода).


В 5% инцидентов было замечено применение исполняемых в памяти вредоносов. Согласно статистике Aqua, число бесфайловых атак возросло на 1400% в сравнении с прошлым годом.

«Злоумышленники прилагают все больше усилий для обхода безагентных решений и чаще добиваются успеха, — комментирует Ассаф Мораг (Assaf Morag), специалист по киберразведке из подразделения Aqua Nautilus. — Наиболее показательный пример тому — HeadCrab, очень сложный и скрытный зловред, поразивший более 1200 серверов Redis».

Облачные вычисления, по словам экспертов, сильно расширили площадь атаки, создав новые риски. В новом отчете об угрозах для облачных сред также подробно рассмотрены атаки на цепочку поставок, риски, связанные с уязвимостями и ошибками конфигурации, и защита рабочих сред приложений, оптимизированных для выполнения в облаке.

Число supply-chain-атак, по данным Aqua, за полугодие возросло более чем на 300%. Базирующиеся в облаке системы тесно взаимосвязаны и многослойны, и все компоненты постоянно взаимодействуют друг с другом. Защитить такой софт непросто, зато он предоставляет отличный шанс для атаки на цепочку поставок, открывающей доступ к конфиденциальным данным и другим веб-сервисам.

Ошибки конфигурации, даже небольшие, могут обернуться большой неприятностью для облачной инфраструктуры. За полгода команда Aqua Nautilus выявила свыше 25 тыс. серверов, уязвимых к атакам из-за неправильно настроенного демона Docker.

Для защиты облачных сред исполнения эксперты рекомендуют использовать мониторинг. — как минимум сканы на предмет известных вредоносных файлов и сетевых коммуникаций, с возможностью блокировки и выдачи алертов. Еще лучше, когда защитное решение умеет также отслеживать признаки вредоносного поведения, такие как попытки несанкционированного доступа к закрытой информации, попытки скрыть процесс и повысить привилегии, открытие бэкдора для незнакомого IP-адреса.

Не исключено, что в обозримом будущем защиту приложений и данных в облаках начнут обеспечивать специализированные платформы конфиденциальных вычислений. Темпы внедрения этой технологии пока оставляют желать лучшего, однако работы в этом направлении ведутся, и небезуспешно.

Подпишитесь на новости

В России сформулировали главную проблему ИИ — у него нет страха

Искусственному интеллекту не хватает страха перед ошибкой. Такую мысль высказал заместитель главы Минцифры России Александр Шойтов на конференции BIS Summit, посвящённой информационной безопасности бизнеса и ИТ.

«В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек», — заявил Шойтов в ходе дискуссии.

Речь, конечно, не о дрожащей нейросети, которая перед каждым ответом вспоминает ипотеку и разговор с начальником. Под страхом можно понимать встроенный механизм сомнения: способность модели оценивать последствия своих действий, признавать нехватку данных и останавливаться, если цена ошибки слишком высока.

Сейчас генеративный ИИ способен уверенно выдавать неверные ответы, придумывать факты и выполнять опасные команды без человеческого ощущения риска.

Для обычного чат-бота это заканчивается галлюцинацией, а для ИИ-агента с доступом к корпоративным системам — удалёнными файлами, утечкой данных или нарушением работы инфраструктуры.

На BIS Summit прозвучала и ещё более амбициозная идея — встроить в ИИ-модели совесть. Её озвучил Николай Лишин, заместитель руководителя ФМБА России. Если страх должен удерживать систему от ошибки, то совесть, по такой логике, должна помогать оценивать допустимость самого действия.

Получается своеобразный технический портрет идеального ИИ: достаточно умный, чтобы решить задачу, достаточно напуганный, чтобы всё перепроверить, и достаточно совестливый, чтобы вовремя отказаться. Осталось только написать для этого техническое задание.

RSS: Новости на портале Anti-Malware.ru