



Инструмент Snappy защитит от вредоносных точек Wi-Fi в общественных местах

Инструмент Snappy защитит от вредоносных точек Wi-Fi в общественных местах

Инструмент Snappy защитит от вредоносных точек Wi-Fi в общественных местах

Исследователи в области кибербезопасности выпустили инструмент под названием Snappy. «Снэппи» помогает засечь фейковые или вредоносные точки Wi-Fi, через которые злоумышленники похищают данные пользователей.

Этот вектор атаки описывался уже давно: условный киберпреступник создаёт фейковые точки доступа в супермаркетах, кофейнях и торговых центрах. Скорее всего, посетители общественных мест будут думать, что это безобидная общедоступная сеть Wi-Fi.

Поскольку злоумышленники контролируют маршрутизатор, после подключения пользователя они смогут перехватывать и изучать отправляемые и получаемые данные — классическая атака вида «человек посередине» (Man-in-the-Middle).

Том Нивз из Trustwave подчёркивает, что спуфинг MAC-адреса и идентификатора SSID легитимных точек доступа — плёвое дело для киберпреступников. Именно Нивз с командой разработал Snappy, который поможет снизить риски для посетителей общественных мест.

В частности, инструмент подскажет, подлинной ли является точка доступа, к которой пытается подключиться устройство. Задача Snappy — детектировать фейковые и вредоносные девайсы.

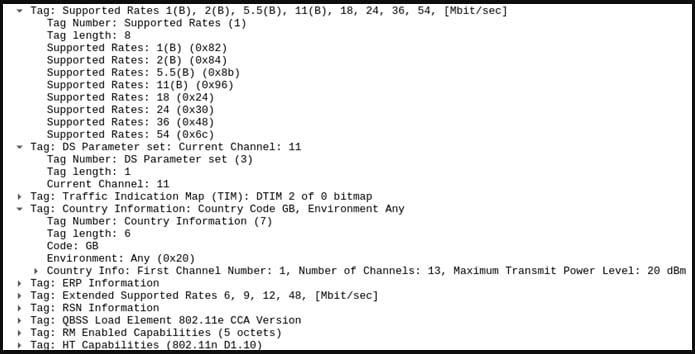
В процессе анализа Beacon Management Frames Нивзу пришло в голову, что существуют некоторые статичные элементы: производитель маршрутизатора, BSSID, поддерживаемая скорость, канал, страна, максимальная мощность передачи и т. п.

Все эти данные могут варьироваться от точки к точке, однако будут абсолютно идентичны, если речь о конкретной сети Wi-Fi.


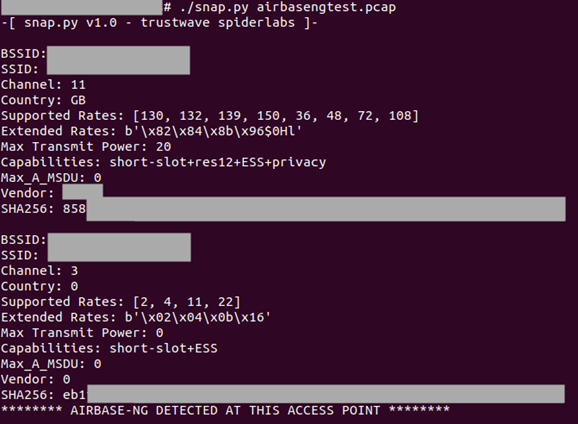
Нивз понял, что можно объединить все перечисленные элементы и хешировать их с помощью SHA256. Этот метод позволяет создать уникальную подпись для каждой точки доступа, а инструмент будет искать совпадения и несоответствия. Snappy в этом случае будет выявлять отличия и принимать решение о том, что точка может быть мошеннической.

Инструмент доступен бесплатно в виде Python-скрипта на GitHub. Более того, Snappy также способен засекать точки доступа, созданные Airbase-ng — излюбленной тулзой атакующих.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru