



В Windows 11 добавили встроенный менеджер ключей доступа (passkey)

В Windows 11 добавили встроенный менеджер ключей доступа (passkey)

В Windows 11 добавили встроенный менеджер ключей доступа (passkey)

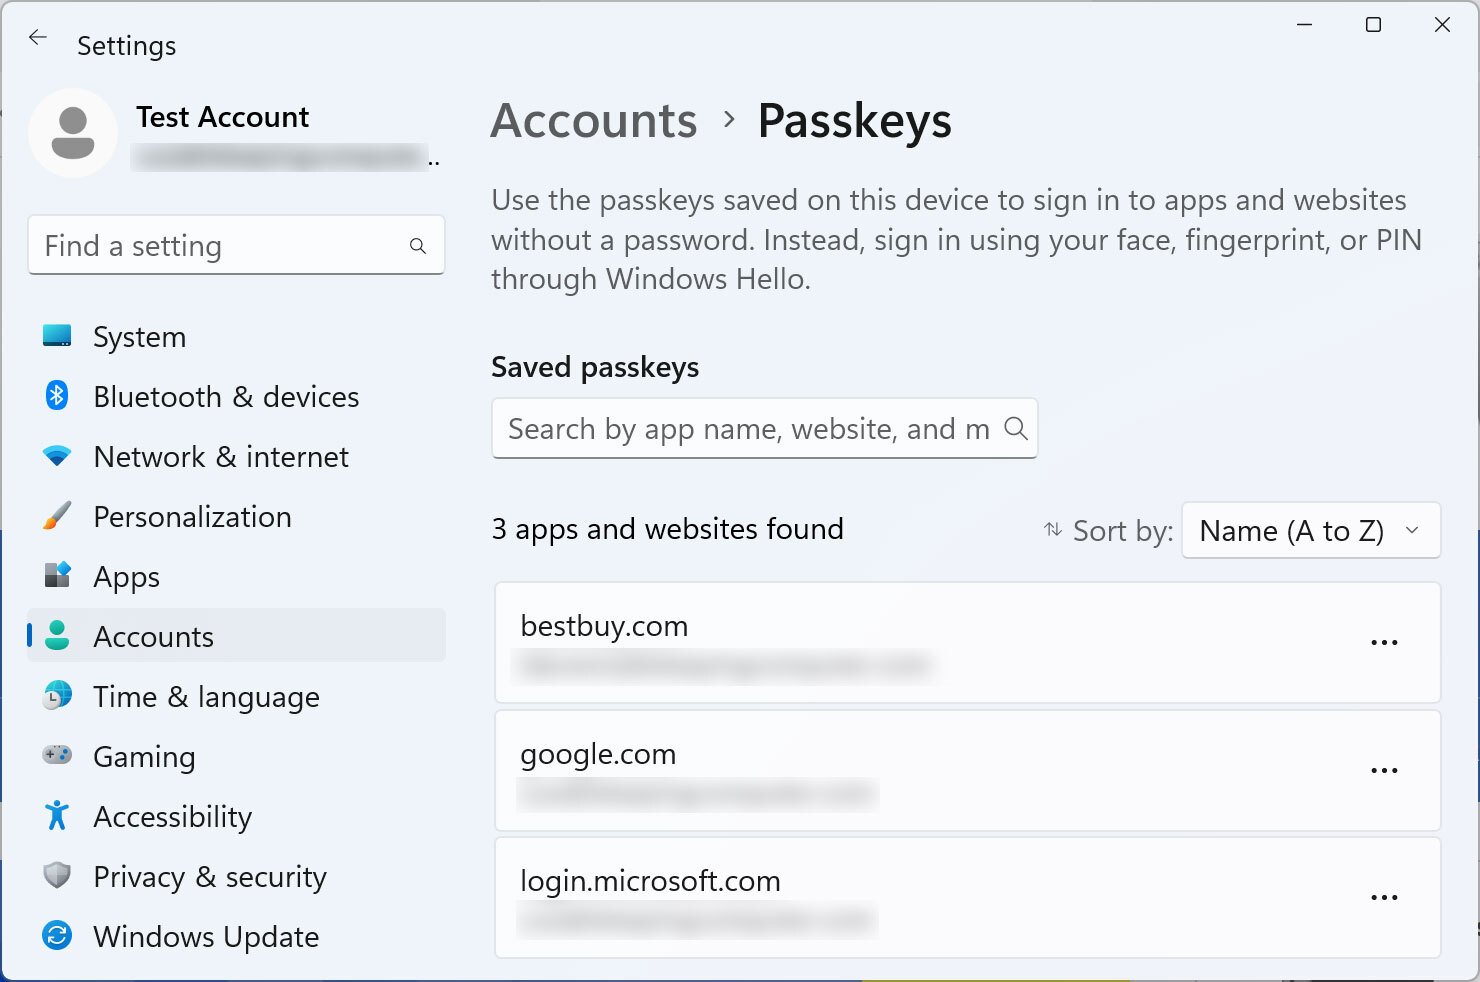
Microsoft расширяет поддержку ключей доступа (passkey) в операционной системе Windows 11. Теперь пользователи смогут более безопасно аутентифицироваться на сайтах и приложениях с помощью биометрии.

Напомним, что технология passkey подразумевает привязку уникальных кодов к определённым устройствам. Один ключ доступа вы можете привязать к десктопу, другой — к планшету, третий — к смартфону. Получается удобно и безопасно.

Есть мнение, что passkey существенно снижает риск взлома и утечки данных: поскольку злоумышленники не могут украсть или перехватить такие коды, фишинг в этом случае будет бесполезен.

Ключи доступа являются более защищённой и надёжной альтернативой паролям, поскольку позволяют использовать ПИН-код или биометрию (сканирование отпечатка пальца и лица) для входа в аккаунты.

По словам Microsoft, в сборке Windows 11 Insider Preview Build 23486 разработчики усовершенствовали технологии беспарольного входа. Пользователи ОС смогут логиниться с помощью ключей и Windows Hello.

«Мы улучшили опыт использования passkey в Windows. Теперь вы сможете пройти на любой сайт, поддерживающий ключи доступа, и войти в учётную запись с помощью этой технологии и Windows Hello», — отмечают в Microsoft.

«Сразу после создания ключа доступа пользователи смогут задействовать Windows Hello (скан лица, отпечатка или ПИН-код) для входа. Опционально можно использовать мобильное устройство».

Источник BleepingComputer


В этом месяце Apple также сообщила о планах присвоить каждому владельцу устройств ключ доступа для беспарольного входа в аккаунт.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru