



Фишеры от имени HR корректируют график отпусков

Фишеры от имени HR корректируют график отпусков

Фишеры от имени HR корректируют график отпусков

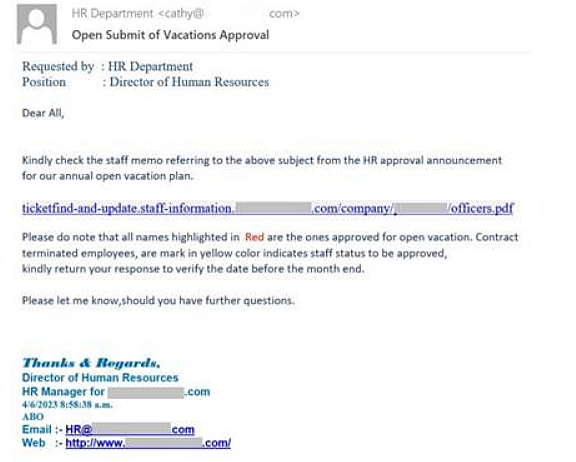
Эксперты «Лаборатории Касперского» зафиксировали новую фишинговую рассылку. Поддельные сообщения массово распространяются от имени HR-отделов крупных компаний; в теле письма или в теме проставлено слово «отпуск».

Целью злоумышленников является сбор корпоративных учеток. При переходе по указанной ссылке открывается страница с полями для ввода логина и пароля; после их заполнения данные отсылаются мошенникам.

Аналитики отметили несколько признаков подлога, на которые стоит обратить внимание. Это прежде всего странный адрес отправителя и ссылка, под которой скрыт совершенно другой адрес (выявляется при наведении курсора). Сайт-ловушка размещен в облаке myhuaweicloud.com, а не на сервере конкретной компании, что тоже должно насторожить получателя письма.


Кастомизация шаблона осуществляется с использованием средств автоматизации. Из адреса извлекаются имя сотрудника и доменное имя целевой компании, которые затем вставляются в маскировочный URL и подпись отправителя.

«Мошенники подстраиваются под новостную повестку, — комментирует Роман Деденок, специалист Kaspersky по анализу спама. — Начался сезон отпусков, и они не упускают возможность использовать эту тему в своих схемах. Расчёт на то, что сотрудник захочет проверить, вдруг речь идёт о внезапном переносе сроков, необходимости их подтвердить или конфликте дат отпусков с какими-либо важными мероприятиями. Однако призываем быть бдительными и, прежде чем переходить по ссылкам из писем даже на злободневные темы, рекомендуем проверить, нет ли признаков, указывающих на фишинг».

Для защиты от подобных угроз эксперты рекомендуют принять следующие меры:

  • обеспечить защиту корпоративной почты на уровне почтового шлюза;
  • использовать надежную систему защиты конечных точек для корпоративных устройств, подключенных к интернету;
  • регулярно проводить тренинги по кибербезопасности для сотрудников, а затем симулированные фишинговые атаки для проверки приобретенных навыков.
Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru