



Фишеры от имени HR корректируют график отпусков

Фишеры от имени HR корректируют график отпусков

Фишеры от имени HR корректируют график отпусков

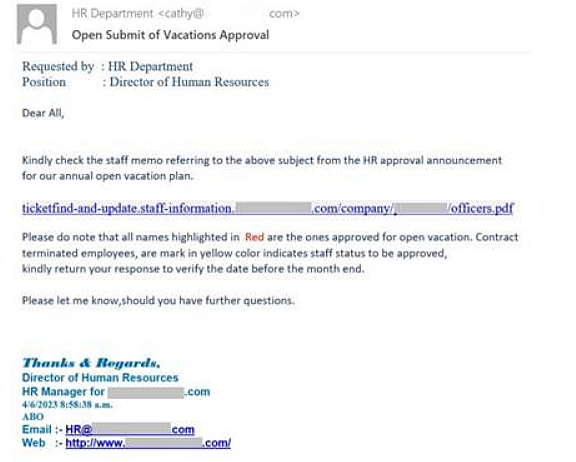
Эксперты «Лаборатории Касперского» зафиксировали новую фишинговую рассылку. Поддельные сообщения массово распространяются от имени HR-отделов крупных компаний; в теле письма или в теме проставлено слово «отпуск».

Целью злоумышленников является сбор корпоративных учеток. При переходе по указанной ссылке открывается страница с полями для ввода логина и пароля; после их заполнения данные отсылаются мошенникам.

Аналитики отметили несколько признаков подлога, на которые стоит обратить внимание. Это прежде всего странный адрес отправителя и ссылка, под которой скрыт совершенно другой адрес (выявляется при наведении курсора). Сайт-ловушка размещен в облаке myhuaweicloud.com, а не на сервере конкретной компании, что тоже должно насторожить получателя письма.


Кастомизация шаблона осуществляется с использованием средств автоматизации. Из адреса извлекаются имя сотрудника и доменное имя целевой компании, которые затем вставляются в маскировочный URL и подпись отправителя.

«Мошенники подстраиваются под новостную повестку, — комментирует Роман Деденок, специалист Kaspersky по анализу спама. — Начался сезон отпусков, и они не упускают возможность использовать эту тему в своих схемах. Расчёт на то, что сотрудник захочет проверить, вдруг речь идёт о внезапном переносе сроков, необходимости их подтвердить или конфликте дат отпусков с какими-либо важными мероприятиями. Однако призываем быть бдительными и, прежде чем переходить по ссылкам из писем даже на злободневные темы, рекомендуем проверить, нет ли признаков, указывающих на фишинг».

Для защиты от подобных угроз эксперты рекомендуют принять следующие меры:

  • обеспечить защиту корпоративной почты на уровне почтового шлюза;
  • использовать надежную систему защиты конечных точек для корпоративных устройств, подключенных к интернету;
  • регулярно проводить тренинги по кибербезопасности для сотрудников, а затем симулированные фишинговые атаки для проверки приобретенных навыков.
Подпишитесь на новости

71% россиян удаляют приложение, но оставляют сервису свои данные

Смахнуть приложение со смартфона — ещё не значит стереть аккаунт и переданные сервису данные. Однако каждый четвёртый россиянин уверен именно в этом, показал опрос «АльфаСтрахования». После отказа от цифрового сервиса 71% пользователей просто удаляют его приложение.

До самой учётной записи добираются только 18%, в компанию с требованием стереть информацию обращались 7%, а согласие на обработку персональных данных отзывали жалкие 4%. Остальные, видимо, рассчитывают, что иконка унесла всё с собой.

У 64% респондентов сохранились аккаунты в сервисах, которыми они не пользовались больше года. Почти треть накопила более десяти таких цифровых призраков, а 41% уже не могут вспомнить все сайты и приложения, где когда-либо регистрировались.

Забыть есть что. Номер телефона и электронную почту передавали сервисам более 90% участников исследования, домашний адрес — 78%, реквизиты банковских карт — 72%, дату рождения — 69%. Каждый третий оставлял паспортные данные, 21% — сведения о здоровье, а 18% — документы или информацию о детях.

При этом политику конфиденциальности внимательно читают всего 2% россиян. Ещё 13% просматривают отдельные пункты, а большинство нажимает «Согласен», не тратя время на юридический эпос. Более половины объясняют это объёмом документов, а 48% резонно замечают: без согласия сервис всё равно не пустит дальше.

Больше всего пользователей пугает утечка паспортных и банковских данных, об этом заявили 76% и 73% опрошенных соответственно. В исследовании участвовали 2,5 тыс. экономически активных россиян из разных регионов страны.

RSS: Новости на портале Anti-Malware.ru