



Апдейт Windows 11 KB5027231 сломал Chrome у пользователей Malwarebytes

Апдейт Windows 11 KB5027231 сломал Chrome у пользователей Malwarebytes

Апдейт Windows 11 KB5027231 сломал Chrome у пользователей Malwarebytes

После установки накопительного обновления KB5027231 для Windows 11 22H2 некоторые пользователи стали жаловаться на отказ Google Chrome. Как выяснилось, апдейт спровоцировал конфликт между браузером и защитой Malwarebytes от эксплойтов.

Разработчики Microsoft выпустили KB5027231два дня назад, в рамках июньского «вторника патчей». Судя по жалобам, проблемы возникли далеко не у всех пользователей; примечательно, что запуск Chrome происходит, но UI не отображается.

Деинсталляция апдейта через WSUS оказалась невозможной: при попытке отката программа просмотра событий (Event Viewer) выдает катастрофическую ошибку. Причина выяснилась, когда на сайте техподдержки Malwarebytes появилось сообщение: KB5027231 создал конфликтную ситуацию, загрузку браузера блокирует защита от эксплойта.

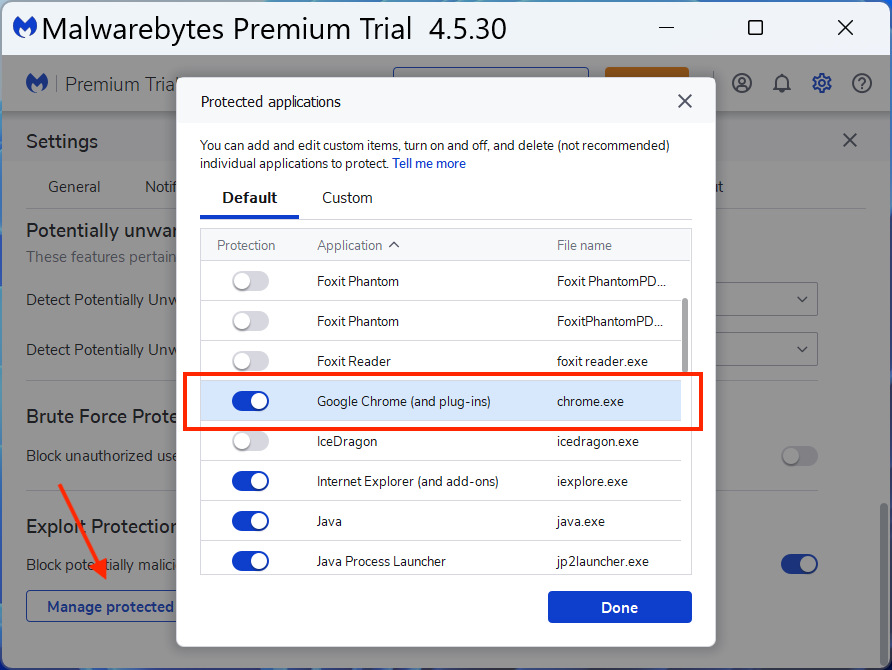
Такой модуль имеется в Malwarebytes 4 и Nebula / OneView. Соответствующие изменения для этих продуктов уже подготовлены и тестируются, а пока избавиться от проблемы можно, исключив Chrome из списка объектов защиты.

С этой целью в настройках Malwarebytes следует открыть вкладку «Безопасность», отыскать позицию «Защита от эксплойта» и кнопкой «Управление защищенными приложениями» вызвать список, в котором значится браузер Google с плагинами. Когда вендор решит проблему, статус Chrome можно будет восстановить таким же образом.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru