



Число утечек баз данных российских компаний увеличилось на 33%

Число утечек баз данных российских компаний увеличилось на 33%

Число утечек баз данных российских компаний увеличилось на 33%

Согласно данным команды Kaspersky Digital Footprint Intelligence, с января по май 2023 года число публикаций значимых баз данных российских компаний увеличилось на 33% в сравнении с аналогичным периодом прошлого года.

Об этом специалисты рассказали на мероприятии Kaspersky CyberSecurity Weekend в Екатеринбурге. За пять месяцев 2023 года на форумах для киберпреступников эксперты нашли 197 миллионов строк пользовательских данных. Из них 81 млн строк содержали номера телефонов, а 23 миллиона — пароли.

Также заметно изменился фокус внимания в начале 2023 года. Чаще всего сообщения, размещённые на соответствующих площадках, указывали на утечки данных из сферы ретейла, ИТ и финансов.

Для сравнения: в прошлом году злоумышленников в основном интересовали рестораны и различные онлайн-сервисы. В 2023-м публикации о компрометации данных стали чаще затрагивать крупные компании, а годом ранее сообщения в основном относились к среднему и малому бизнесу.

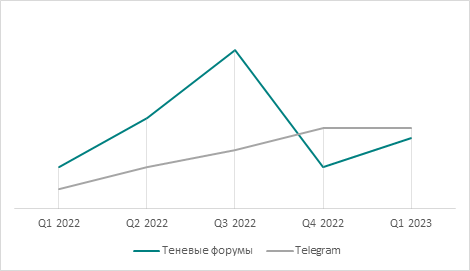
Кроме того, изменился подход к постингу сообщений о компрометации данных. Преступники стали чаще использовать Telegram для подобных публикаций, а не форумы даркнета. Почти 50% сообщений об утечке были опубликованы в течение месяца после взлома компании.


Игорь Фиц, аналитик Kaspersky Digital Footprint Intelligence, подчеркивает, что скомпрометированная информация пользователей, к которой получают доступ злоумышленники, часто продается или бесплатно публикуется на площадках для хакеров. Эта информация включает полное имя, адрес электронной почты, номер телефона и пароль.

Стоит помнить, что даже небольшой объём пользовательских данных может быть достаточным для идентификации человека и получения доступа к другим конфиденциальным сведениям и аккаунтам.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru