



Число утечек баз данных российских компаний увеличилось на 33%

Число утечек баз данных российских компаний увеличилось на 33%

Число утечек баз данных российских компаний увеличилось на 33%

Согласно данным команды Kaspersky Digital Footprint Intelligence, с января по май 2023 года число публикаций значимых баз данных российских компаний увеличилось на 33% в сравнении с аналогичным периодом прошлого года.

Об этом специалисты рассказали на мероприятии Kaspersky CyberSecurity Weekend в Екатеринбурге. За пять месяцев 2023 года на форумах для киберпреступников эксперты нашли 197 миллионов строк пользовательских данных. Из них 81 млн строк содержали номера телефонов, а 23 миллиона — пароли.

Также заметно изменился фокус внимания в начале 2023 года. Чаще всего сообщения, размещённые на соответствующих площадках, указывали на утечки данных из сферы ретейла, ИТ и финансов.

Для сравнения: в прошлом году злоумышленников в основном интересовали рестораны и различные онлайн-сервисы. В 2023-м публикации о компрометации данных стали чаще затрагивать крупные компании, а годом ранее сообщения в основном относились к среднему и малому бизнесу.

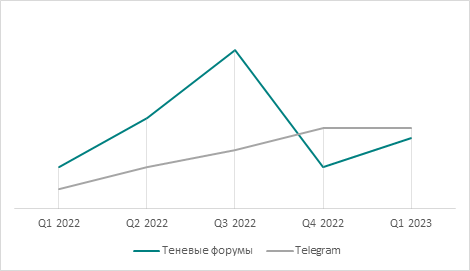
Кроме того, изменился подход к постингу сообщений о компрометации данных. Преступники стали чаще использовать Telegram для подобных публикаций, а не форумы даркнета. Почти 50% сообщений об утечке были опубликованы в течение месяца после взлома компании.


Игорь Фиц, аналитик Kaspersky Digital Footprint Intelligence, подчеркивает, что скомпрометированная информация пользователей, к которой получают доступ злоумышленники, часто продается или бесплатно публикуется на площадках для хакеров. Эта информация включает полное имя, адрес электронной почты, номер телефона и пароль.

Стоит помнить, что даже небольшой объём пользовательских данных может быть достаточным для идентификации человека и получения доступа к другим конфиденциальным сведениям и аккаунтам.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru