



Троян TrueBot теперь грузится с сайтов под видом апдейта Chrome

Троян TrueBot теперь грузится с сайтов под видом апдейта Chrome

Троян TrueBot теперь грузится с сайтов под видом апдейта Chrome

В мае специалисты VMware зафиксировали рост активности, связанной с атаками TrueBot. Как оказалось, операторы трояна вновь сменили способ его доставки и теперь используют скрытую загрузку через браузер, выдавая вредоноса за обновление Google Chrome.

По данным экспертов, троянский загрузчик TrueBot, ассоциируемый с преступной группой Silence, активен в интернете как минимум с 2017 года. Он применяется в основном в атаках на банки и другие финансовые институты, реже — на образовательные учреждения.

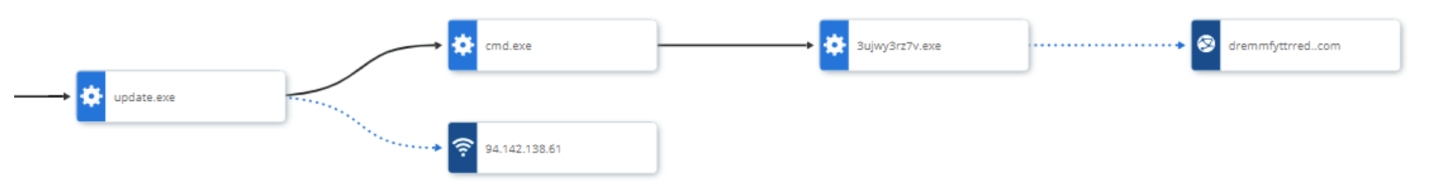
В прошлом месяце злоумышленники раздавали зловреда в виде файлов update.exe и chrome.exe в надежде, что пользователи браузера Google разрешат исполнение. Судя по IoC, приведенным в блог-записи VMware, на настоящий момент замаскированный таким образом экзешник пока не детектится.

При запуске вредонос прежде всего ищет признаки наличия EDR и антивирусов. Если угрозы нет, он подключается к C2-серверу (российский IP и ранее использовался в атаках TrueBot) и загружает пейлоад второй ступени (3ujwy2rz7v.exe, уровень детектирования на 5 июня — 30/69), запуск которого осуществляется с помощью утилиты командной строки Windows.

Второй исполняемый файл устанавливает связь со своим C2 и выполняет различные действия в системе: получает дампы LSASS, перечисляет запущенные процессы, ворует и выводит конфиденциальную информацию.


Ботоводы долгое время распространяли TrueBot, проводя целевые имейл-рассылки. В прошлом году они опробовали эксплойт CVE-2022-31199 для Netwrix Auditor, а также USB-червя Raspberry Robin в качестве вектора доставки.

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru