



Троян TrueBot теперь грузится с сайтов под видом апдейта Chrome

Троян TrueBot теперь грузится с сайтов под видом апдейта Chrome

Троян TrueBot теперь грузится с сайтов под видом апдейта Chrome

В мае специалисты VMware зафиксировали рост активности, связанной с атаками TrueBot. Как оказалось, операторы трояна вновь сменили способ его доставки и теперь используют скрытую загрузку через браузер, выдавая вредоноса за обновление Google Chrome.

По данным экспертов, троянский загрузчик TrueBot, ассоциируемый с преступной группой Silence, активен в интернете как минимум с 2017 года. Он применяется в основном в атаках на банки и другие финансовые институты, реже — на образовательные учреждения.

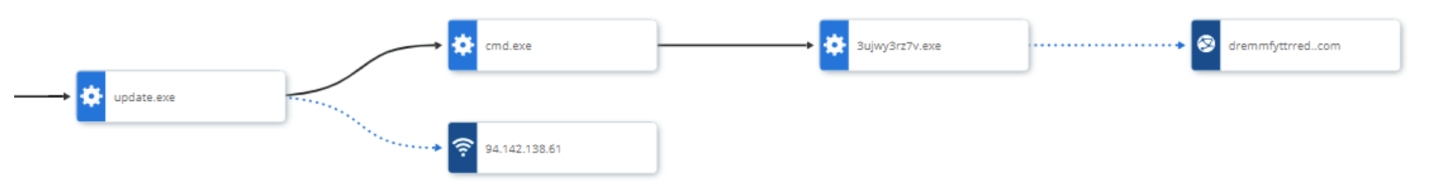
В прошлом месяце злоумышленники раздавали зловреда в виде файлов update.exe и chrome.exe в надежде, что пользователи браузера Google разрешат исполнение. Судя по IoC, приведенным в блог-записи VMware, на настоящий момент замаскированный таким образом экзешник пока не детектится.

При запуске вредонос прежде всего ищет признаки наличия EDR и антивирусов. Если угрозы нет, он подключается к C2-серверу (российский IP и ранее использовался в атаках TrueBot) и загружает пейлоад второй ступени (3ujwy2rz7v.exe, уровень детектирования на 5 июня — 30/69), запуск которого осуществляется с помощью утилиты командной строки Windows.

Второй исполняемый файл устанавливает связь со своим C2 и выполняет различные действия в системе: получает дампы LSASS, перечисляет запущенные процессы, ворует и выводит конфиденциальную информацию.


Ботоводы долгое время распространяли TrueBot, проводя целевые имейл-рассылки. В прошлом году они опробовали эксплойт CVE-2022-31199 для Netwrix Auditor, а также USB-червя Raspberry Robin в качестве вектора доставки.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru