



В Firefox 113 закрыты опасные дыры, повышены безопасность и приватность

В Firefox 113 закрыты опасные дыры, повышены безопасность и приватность

В Firefox 113 закрыты опасные дыры, повышены безопасность и приватность

Два дня назад Mozilla анонсировала выпуск новой версии своего браузера — Firefox 113. В сборку включены патчи для 13 уязвимостей; пять из них оценены как высокой степени опасности.

Большинство устраненных проблем вызваны некорректной работой с памятью. Так, некоторые баги, объединенные под идентификаторами CVE-2023-32215 и CVE-2023-32216, грозят нарушением целостности памяти; злоумышленник может использовать такую ситуацию для выполнения своего кода.

Недочеты, зарегистрированные как CVE-2023-32205, позволяют скрыть подсказки браузера с помощью всплывающих окон. Данная проблема способна ввести в заблуждение пользователя и облегчает спуфинг.

Уязвимость CVE-2023-32206 связана с ошибкой записи за границами буфера, которая может привести к отказу драйвера RLBox Expat. (RLBox — песочница, призванная минимизировать вред от багов и уязвимостей, потенциально присутствующих в коде.)

Проблема CVE-2023-32207 вызвана отсутствием задержки при показе всплывающих уведомлений и грозит обходом полномочий через кликджекинг.

Из функциональных изменений стоит отметить те, что связаны с безопасностью и приватностью:

  1. Повышена надёжность паролей, автоматически создаваемых встроенным генератором; при их формировании теперь используются также спецсимволы.
  2. Усилена применяемая на платформе Windows изоляция процессов, взаимодействующих с GPU (сэндбокс заработал с выпуском 110-й версии браузера).
  3. Усовершенствована блокировка сторонних куки и сегментация хранилища (мера защиты от трекинга) при работе в режиме «инкогнито».
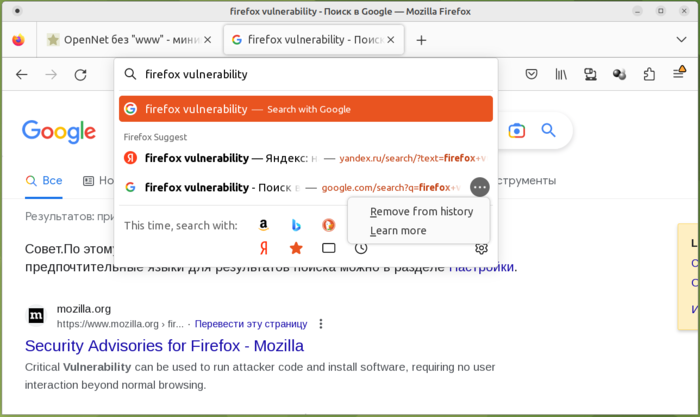
  4. В выпадающий список поисковых подсказок добавлено контекстное меню с такими опциями, как выборочное удаление из истории поисковых запросов и отключение показа спонсорских ссылок.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru