



В Firefox 113 закрыты опасные дыры, повышены безопасность и приватность

В Firefox 113 закрыты опасные дыры, повышены безопасность и приватность

В Firefox 113 закрыты опасные дыры, повышены безопасность и приватность

Два дня назад Mozilla анонсировала выпуск новой версии своего браузера — Firefox 113. В сборку включены патчи для 13 уязвимостей; пять из них оценены как высокой степени опасности.

Большинство устраненных проблем вызваны некорректной работой с памятью. Так, некоторые баги, объединенные под идентификаторами CVE-2023-32215 и CVE-2023-32216, грозят нарушением целостности памяти; злоумышленник может использовать такую ситуацию для выполнения своего кода.

Недочеты, зарегистрированные как CVE-2023-32205, позволяют скрыть подсказки браузера с помощью всплывающих окон. Данная проблема способна ввести в заблуждение пользователя и облегчает спуфинг.

Уязвимость CVE-2023-32206 связана с ошибкой записи за границами буфера, которая может привести к отказу драйвера RLBox Expat. (RLBox — песочница, призванная минимизировать вред от багов и уязвимостей, потенциально присутствующих в коде.)

Проблема CVE-2023-32207 вызвана отсутствием задержки при показе всплывающих уведомлений и грозит обходом полномочий через кликджекинг.

Из функциональных изменений стоит отметить те, что связаны с безопасностью и приватностью:

  1. Повышена надёжность паролей, автоматически создаваемых встроенным генератором; при их формировании теперь используются также спецсимволы.
  2. Усилена применяемая на платформе Windows изоляция процессов, взаимодействующих с GPU (сэндбокс заработал с выпуском 110-й версии браузера).
  3. Усовершенствована блокировка сторонних куки и сегментация хранилища (мера защиты от трекинга) при работе в режиме «инкогнито».
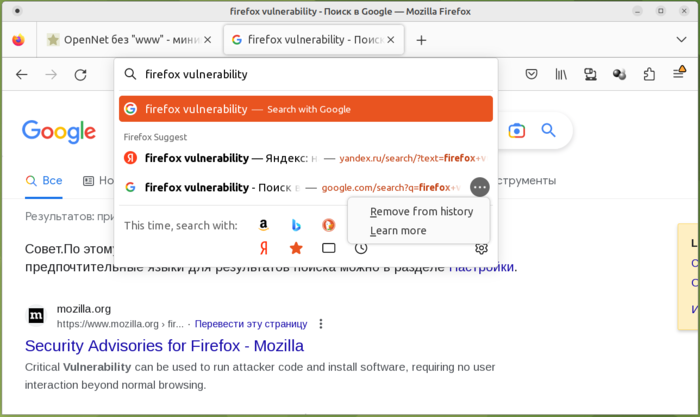
  4. В выпадающий список поисковых подсказок добавлено контекстное меню с такими опциями, как выборочное удаление из истории поисковых запросов и отключение показа спонсорских ссылок.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru