



В Firefox 113 закрыты опасные дыры, повышены безопасность и приватность

В Firefox 113 закрыты опасные дыры, повышены безопасность и приватность

В Firefox 113 закрыты опасные дыры, повышены безопасность и приватность

Два дня назад Mozilla анонсировала выпуск новой версии своего браузера — Firefox 113. В сборку включены патчи для 13 уязвимостей; пять из них оценены как высокой степени опасности.

Большинство устраненных проблем вызваны некорректной работой с памятью. Так, некоторые баги, объединенные под идентификаторами CVE-2023-32215 и CVE-2023-32216, грозят нарушением целостности памяти; злоумышленник может использовать такую ситуацию для выполнения своего кода.

Недочеты, зарегистрированные как CVE-2023-32205, позволяют скрыть подсказки браузера с помощью всплывающих окон. Данная проблема способна ввести в заблуждение пользователя и облегчает спуфинг.

Уязвимость CVE-2023-32206 связана с ошибкой записи за границами буфера, которая может привести к отказу драйвера RLBox Expat. (RLBox — песочница, призванная минимизировать вред от багов и уязвимостей, потенциально присутствующих в коде.)

Проблема CVE-2023-32207 вызвана отсутствием задержки при показе всплывающих уведомлений и грозит обходом полномочий через кликджекинг.

Из функциональных изменений стоит отметить те, что связаны с безопасностью и приватностью:

  1. Повышена надёжность паролей, автоматически создаваемых встроенным генератором; при их формировании теперь используются также спецсимволы.
  2. Усилена применяемая на платформе Windows изоляция процессов, взаимодействующих с GPU (сэндбокс заработал с выпуском 110-й версии браузера).
  3. Усовершенствована блокировка сторонних куки и сегментация хранилища (мера защиты от трекинга) при работе в режиме «инкогнито».
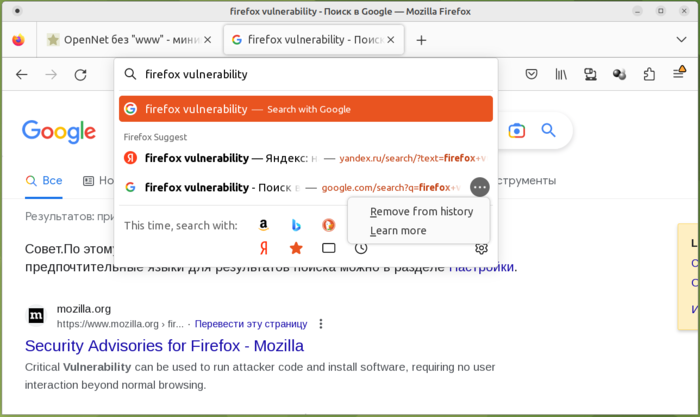
  4. В выпадающий список поисковых подсказок добавлено контекстное меню с такими опциями, как выборочное удаление из истории поисковых запросов и отключение показа спонсорских ссылок.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru