



В начале мая российские компании атаковал стилер LokiBot

В начале мая российские компании атаковал стилер LokiBot

В начале мая российские компании атаковал стилер LokiBot

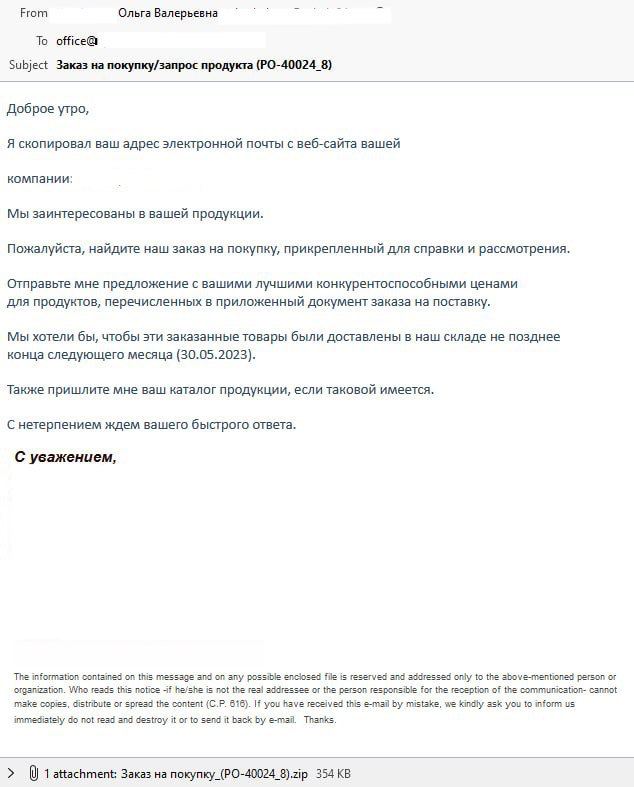
На почтовые адреса компаний стали приходить письма от имени крупного поставщика электрооборудования. Приложение к письму содержит ZIP-архив, его открытие загружает на компьютер стилер LokiBot.

О майской волне фейковых почтовых рассылок Anti-Malware.ru рассказали в центре кибербезопасности F.A.С.С.T. Письма отправляются от имени крупнейшего в стране поставщика электрооборудования, название компании не уточняется.

Злоумышленники используют популярную технику спуфинга, подменяя адрес, с которого приходят письма с помощью лазеек в почтовом протоколе SMTP.

Адресатов просят прислать коммерческое предложение “с конкурентоспособными ценами для продуктов, перечисленных в приложенном документе заказа на поставку”. Само приложение содержит ZIP-архив. При его открытии на компьютер пользователя загружается вредоносная программа — тот самый стилер LokiBot.


“Несмотря на то что сам текст письма написан довольно “корявым” языком и, вероятно, с использованием машинного перевода, сама подпись отправителя и его электронный адрес должны вызвать доверие у получателей”, — отмечает руководитель Security operations center (SOC) компании F.A.С.С.T Ярослав Каргалев.

Напомним, LokiBot может перехватывать конфиденциальные данные: имена пользователей, пароли, платёжную информацию и даже красть содержимое криптовалютных кошельков.

Добавим, в апреле эксперты сообщили о массовых атаках на бизнес через бухгалтерские рассылки. Киберпреступники создавали фейковые сайты с программами-шпионами и выводили их на первые строчки поиска с помощью SEO-продвижения. Почерк атак напоминает действия преступных групп, использовавших банковский троян Buhtrap.

Киберполиция опубликовала запись разговора с лжесотрудницей Госуслуг

Киберполиция опубликовала аудиозапись типичного разговора с мошенниками, которые представляются сотрудниками Госуслуг. Главная хитрость схемы — жертву не просят немедленно переводить деньги или называть данные. Её убеждают самостоятельно перезвонить на фальшивую горячую линию.

Разговор начинается с сообщения о подозрительном входе в учётную запись с постороннего устройства.

Лжесотрудница уточняет, передавал ли пользователь кому-нибудь СНИЛС, пароль или код из СМС. Услышав утвердительный ответ, она сообщает, что аккаунт якобы взломан и его необходимо срочно заблокировать.

Затем мошенница предлагает повторно позвонить по указанному номеру и зарегистрировать факт мошенничества. На другом конце линии жертву уже ждут сообщники, готовые разыграть следующий акт спектакля: потребовать коды подтверждения, данные банковской карты или убедить перевести деньги на безопасный счёт.

Логика простая: человек сам набрал номер, значит, меньше сомневается в собеседнике. Поддельный контакт злоумышленники маскируют под телефон службы поддержки, а ситуацию подогревают словами о взломе, утечке данных и скорой блокировке аккаунта.

В МВД подчёркивают: Госуслуги не рассылают уведомления о взломе через СМС, электронную почту или мессенджеры и не требуют срочно звонить по номеру из сообщения. Настойчивое предложение связаться с горячей линией по указанному контакту — однозначный признак мошенничества.

Если пришло подобное уведомление, проверять аккаунт нужно только через официальное приложение или самостоятельно набранный адрес портала.

RSS: Новости на портале Anti-Malware.ru