



В начале мая российские компании атаковал стилер LokiBot

В начале мая российские компании атаковал стилер LokiBot

В начале мая российские компании атаковал стилер LokiBot

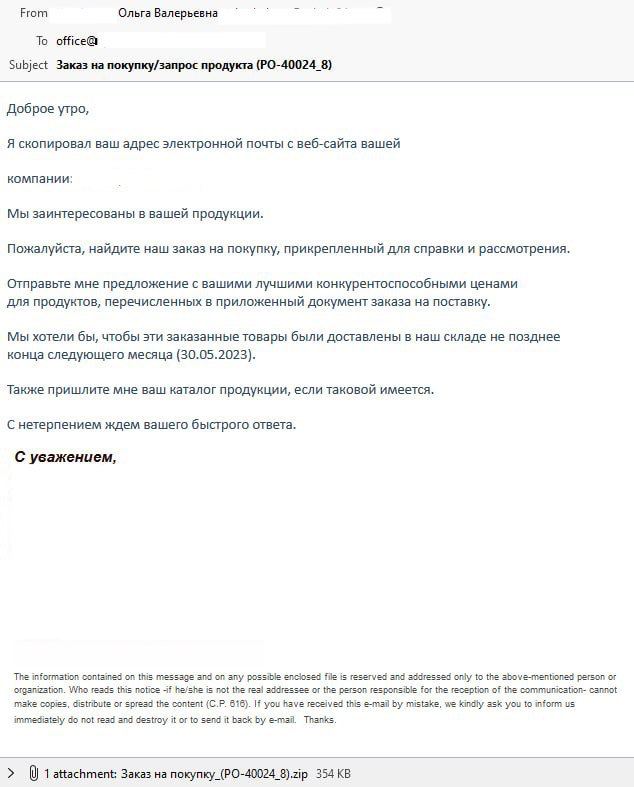
На почтовые адреса компаний стали приходить письма от имени крупного поставщика электрооборудования. Приложение к письму содержит ZIP-архив, его открытие загружает на компьютер стилер LokiBot.

О майской волне фейковых почтовых рассылок Anti-Malware.ru рассказали в центре кибербезопасности F.A.С.С.T. Письма отправляются от имени крупнейшего в стране поставщика электрооборудования, название компании не уточняется.

Злоумышленники используют популярную технику спуфинга, подменяя адрес, с которого приходят письма с помощью лазеек в почтовом протоколе SMTP.

Адресатов просят прислать коммерческое предложение “с конкурентоспособными ценами для продуктов, перечисленных в приложенном документе заказа на поставку”. Само приложение содержит ZIP-архив. При его открытии на компьютер пользователя загружается вредоносная программа — тот самый стилер LokiBot.


“Несмотря на то что сам текст письма написан довольно “корявым” языком и, вероятно, с использованием машинного перевода, сама подпись отправителя и его электронный адрес должны вызвать доверие у получателей”, — отмечает руководитель Security operations center (SOC) компании F.A.С.С.T Ярослав Каргалев.

Напомним, LokiBot может перехватывать конфиденциальные данные: имена пользователей, пароли, платёжную информацию и даже красть содержимое криптовалютных кошельков.

Добавим, в апреле эксперты сообщили о массовых атаках на бизнес через бухгалтерские рассылки. Киберпреступники создавали фейковые сайты с программами-шпионами и выводили их на первые строчки поиска с помощью SEO-продвижения. Почерк атак напоминает действия преступных групп, использовавших банковский троян Buhtrap.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru