



В состав Chrome 113 включены патчи для 15 уязвимостей

В состав Chrome 113 включены патчи для 15 уязвимостей

В состав Chrome 113 включены патчи для 15 уязвимостей

Второго мая Google анонсировала выпуск новой версии Chrome для десктопных и мобильных устройств. Релизы 113.0.5672.63/64 и 113.0.5672.76/77 содержат множество полезных изменений, а также заплатки для 15 дыр; десять из них обнаружили сторонние исследователи.

Критических уязвимостей и 0-day на сей раз нет (две недели назад разработчики в срочном порядке пропатчили две уязвимости нулевого дня). За новые находки, оцененные как средней и низкой степени опасности, баг-хантерам выплатят премии на общую сумму $30,5 тысяч.

Самая большая награда ($7,5 тыс.) назначена за обнаружение ошибки в реализации Prompts. Проблема CVE-2023-2459 грозит обходом ограничений по разрешениям и допускает удаленный эксплойт с помощью специально созданной HTML-страницы.

Ошибки, допущенные в ходе реализации функциональности, были также найдены в Screen Mode, PictureInPicture и CORS. Уязвимость CVE-2023-2460 в Extensions (находка, оцененная в $5 тыс.) вызвана неадекватной проверкой недоверенного ввода; чуть менее высокой награды (в $4 тыс.) удостоен исследователь, выявивший возможность использования освобожденной памяти в OS Inputs (CVE-2023-2461).

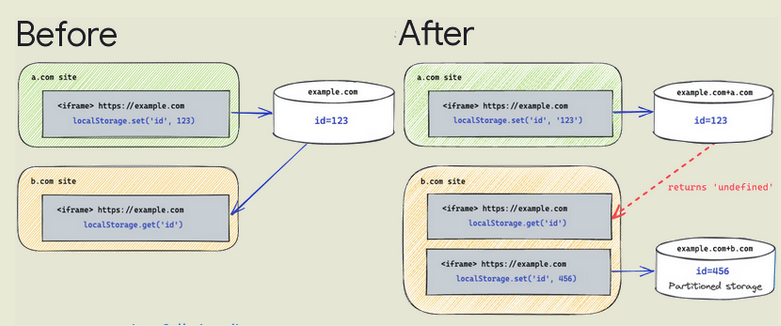
Из нововведений в Chrome стоит отметить неспешную активацию режима сегментирования хранилищ, сервис-воркеров и коммуникационных API как меры защиты от межсайтового трекинга с использованием сторонних каналов (тайминг-атаки, XS-Leaks). Разделение загружаемых ресурсов в привязке к доменам позволяет изолировать сторонние обработчики и препятствует доступу сайтов к данным, по которым с помощью скриптов можно отследить перемещения пользователя в интернете.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru