



SpecTor: арестованы 288 лиц, причастных к наркоактивности в даркнете

SpecTor: арестованы 288 лиц, причастных к наркоактивности в даркнете

SpecTor: арестованы 288 лиц, причастных к наркоактивности в даркнете

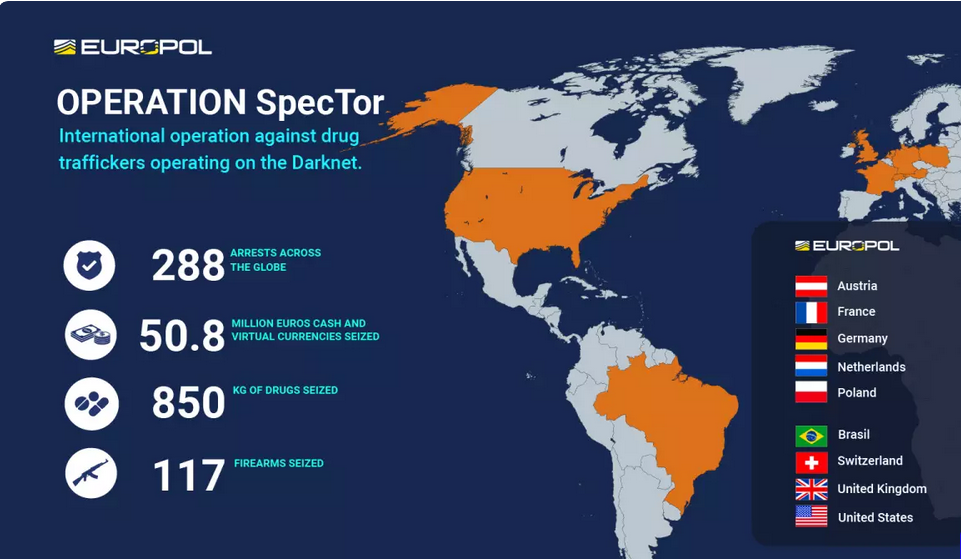
Подтверждено: внезапное закрытие теневого маркетплейса Monopoly — дело рук правоохраны. По результатам расследований, запущенных в рамках трансграничной операции SpecTor, в США, Западной Европе и Бразилии задержаны 288 предполагаемых покупателей и продавцов наркотиков.

Согласно сообщению Европола, инфраструктура Monopoly Market была разрушена в декабре 2021 года стараниями германских властей. Связанные с SpecTor мероприятия дополнительно проводились и в других странах.

Суммарно силовикам удалось захватить более 50,8 млн евро ($53,4 млн) наличными и в цифровой валюте. Кроме того, изъято 850 кг наркотиков (амфетамины, кокаин, ЛСД, «Экстази») и 117 единиц огнестрельного оружия.


Свидетельства противозаконной деятельности, обнаруженные на серверах Monopoly, послужили основанием для сотен следственных и сыскных мероприятий национального уровня. Арестованные, как выяснилось, также посещали и другие подпольные рынки; некоторые из них, по данным Европола, являются злостными правонарушителями.

В апреле прошлого года власти Германии при активной поддержке со стороны США ликвидировали еще один теневой маркетплейс — Hydra. Здесь тоже активно торговали наркотиками, а также крадеными данными и поддельными документами; объем продаж, по оценкам, превышал 1 млрд евро.

По количеству арестов силовая операция SpecTor затмила все прежние успехи в борьбе с оборотом наркотиков в интернете. В 2020 году в рамках DisrupTor под водительством Европола было проведено 179 арестов, в 2021-м правоохране после разгрома DarkMarket удалось задержать 150 подозреваемых (операция Dark HunTor).

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru