



SpecTor: арестованы 288 лиц, причастных к наркоактивности в даркнете

SpecTor: арестованы 288 лиц, причастных к наркоактивности в даркнете

SpecTor: арестованы 288 лиц, причастных к наркоактивности в даркнете

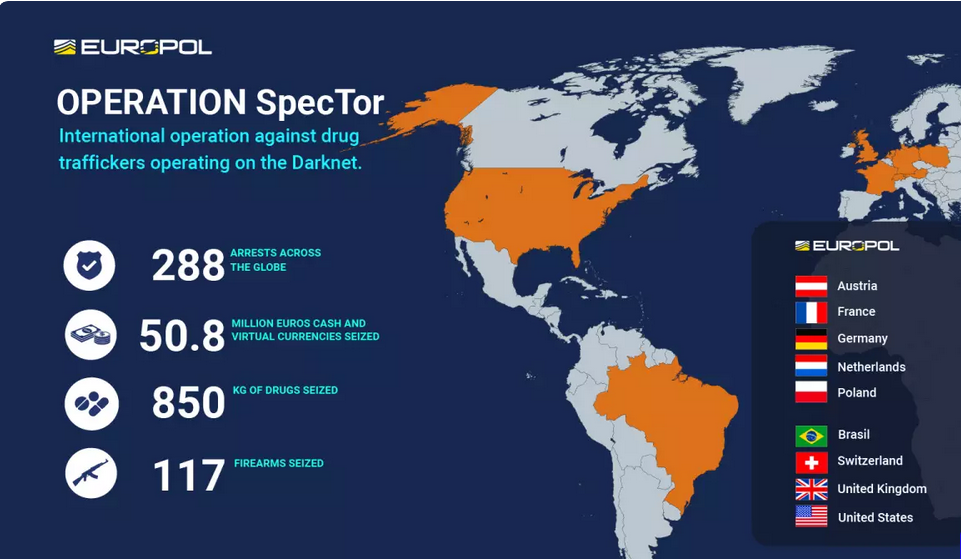
Подтверждено: внезапное закрытие теневого маркетплейса Monopoly — дело рук правоохраны. По результатам расследований, запущенных в рамках трансграничной операции SpecTor, в США, Западной Европе и Бразилии задержаны 288 предполагаемых покупателей и продавцов наркотиков.

Согласно сообщению Европола, инфраструктура Monopoly Market была разрушена в декабре 2021 года стараниями германских властей. Связанные с SpecTor мероприятия дополнительно проводились и в других странах.

Суммарно силовикам удалось захватить более 50,8 млн евро ($53,4 млн) наличными и в цифровой валюте. Кроме того, изъято 850 кг наркотиков (амфетамины, кокаин, ЛСД, «Экстази») и 117 единиц огнестрельного оружия.


Свидетельства противозаконной деятельности, обнаруженные на серверах Monopoly, послужили основанием для сотен следственных и сыскных мероприятий национального уровня. Арестованные, как выяснилось, также посещали и другие подпольные рынки; некоторые из них, по данным Европола, являются злостными правонарушителями.

В апреле прошлого года власти Германии при активной поддержке со стороны США ликвидировали еще один теневой маркетплейс — Hydra. Здесь тоже активно торговали наркотиками, а также крадеными данными и поддельными документами; объем продаж, по оценкам, превышал 1 млрд евро.

По количеству арестов силовая операция SpecTor затмила все прежние успехи в борьбе с оборотом наркотиков в интернете. В 2020 году в рамках DisrupTor под водительством Европола было проведено 179 арестов, в 2021-м правоохране после разгрома DarkMarket удалось задержать 150 подозреваемых (операция Dark HunTor).

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru