



SpecTor: арестованы 288 лиц, причастных к наркоактивности в даркнете

SpecTor: арестованы 288 лиц, причастных к наркоактивности в даркнете

SpecTor: арестованы 288 лиц, причастных к наркоактивности в даркнете

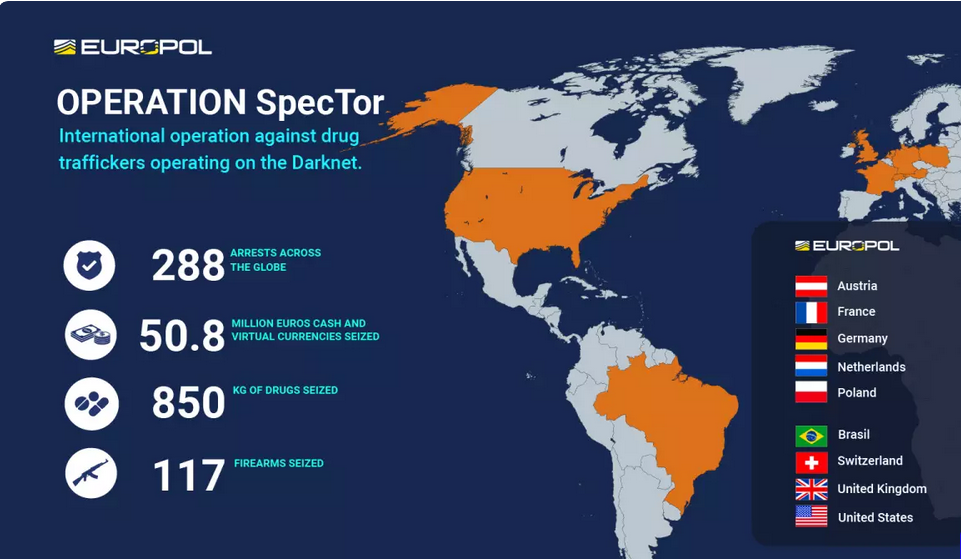
Подтверждено: внезапное закрытие теневого маркетплейса Monopoly — дело рук правоохраны. По результатам расследований, запущенных в рамках трансграничной операции SpecTor, в США, Западной Европе и Бразилии задержаны 288 предполагаемых покупателей и продавцов наркотиков.

Согласно сообщению Европола, инфраструктура Monopoly Market была разрушена в декабре 2021 года стараниями германских властей. Связанные с SpecTor мероприятия дополнительно проводились и в других странах.

Суммарно силовикам удалось захватить более 50,8 млн евро ($53,4 млн) наличными и в цифровой валюте. Кроме того, изъято 850 кг наркотиков (амфетамины, кокаин, ЛСД, «Экстази») и 117 единиц огнестрельного оружия.


Свидетельства противозаконной деятельности, обнаруженные на серверах Monopoly, послужили основанием для сотен следственных и сыскных мероприятий национального уровня. Арестованные, как выяснилось, также посещали и другие подпольные рынки; некоторые из них, по данным Европола, являются злостными правонарушителями.

В апреле прошлого года власти Германии при активной поддержке со стороны США ликвидировали еще один теневой маркетплейс — Hydra. Здесь тоже активно торговали наркотиками, а также крадеными данными и поддельными документами; объем продаж, по оценкам, превышал 1 млрд евро.

По количеству арестов силовая операция SpecTor затмила все прежние успехи в борьбе с оборотом наркотиков в интернете. В 2020 году в рамках DisrupTor под водительством Европола было проведено 179 арестов, в 2021-м правоохране после разгрома DarkMarket удалось задержать 150 подозреваемых (операция Dark HunTor).

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru