



В Google Chrome 117 исчезнет индикация безопасных сайтов (HTTPS)

В Google Chrome 117 исчезнет индикация безопасных сайтов (HTTPS)

В Google Chrome 117 исчезнет индикация безопасных сайтов (HTTPS)

Если вы пользователь Google Chrome, вы знаете, что браузер отображает иконку замка на сайтах с «безопасным подключением» (HTTPS). Однако разработчики решили отказаться от такой индикации: скоро интернет-обозреватель будет использовать другой значок, который никак не относится к защищённости сайта.

Решение на первый взгляд странное, учитывая, что многие могли ориентироваться именно на «замочек», ведь он давал понять, что все передаваемые данные зашифрованы и скрыты от посторонних глаз.

Тем не менее в Google считают, что в привычной индикации больше нет необходимости, поскольку на сегодняшний день более 99% веб-сайтов в Сети загружаются в Chrome по HTTPS.

Интересно, что в эти 99% входят посадочные страницы, используемые в фишинговых атаках и для распространения вредоносных программ. Злоумышленники как раз и рассчитывают на этот самый «замочек», который должен убедить пользователя в безопасности ресурса.

«Практически все фишинговые сайты используют HTTPS и, соответственно, также отображают иконку замка. Это может ввести пользователей в заблуждение, поэтому не стоит полагаться на данную индикацию. Даже ФБР предупреждало о ненадёжности иконки замка», — объяснили в Google.

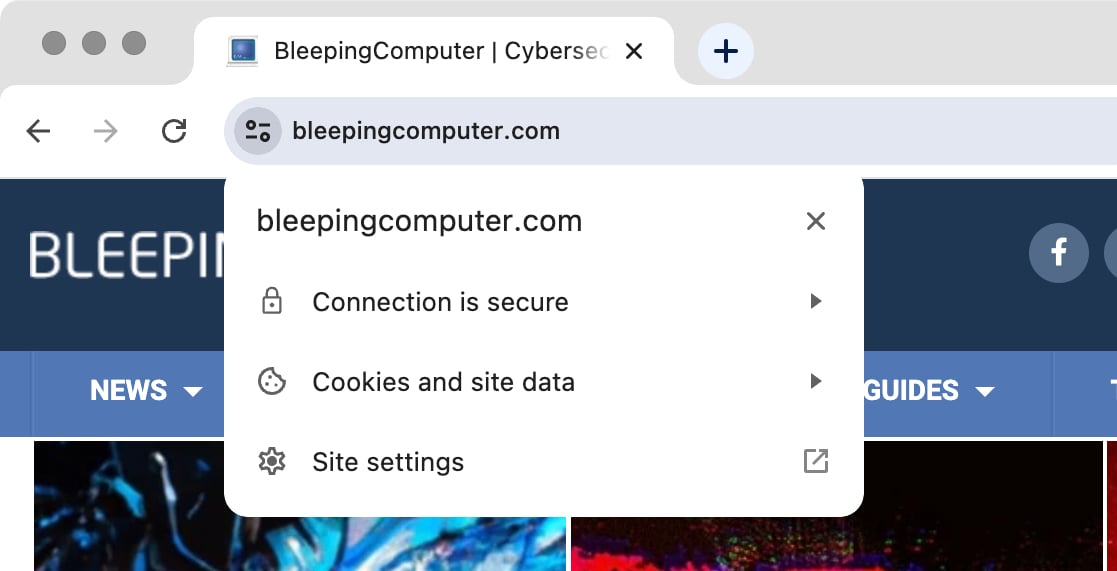
В Chrome 117 «замочек» заменят на один из вариантов иконки настроек, которые уже давно ассоциируются с кастомизацией софта. Пример приводит BleepingComputer:


Тем не менее, как видно на скриншоте, привычный «замочек» всё ещё можно будет увидеть после клика на новом символе в адресной строке.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru