



В арсенале APT-группы BlueNoroff появился вредонос, совместимый с macOS

В арсенале APT-группы BlueNoroff появился вредонос, совместимый с macOS

В арсенале APT-группы BlueNoroff появился вредонос, совместимый с macOS

Специалисты Jamf обнаружили нового macOS-зловреда, способного подключаться к C2-серверу для загрузки и запуска пейлоада. Проведенный в ИБ-компании анализ позволили связать RustBucket, как его нарекли, с атаками BlueNoroff.

Названную APT-группу многие считают подразделением Lazarus, которая, кстати, давно освоила macOS-платформу. В данном случае атака проводится в три этапа, и для запуска цепочки заражения злоумышленник должен с помощью социальной инженерии заставить свою цель отключить проверку Gatekeeper.

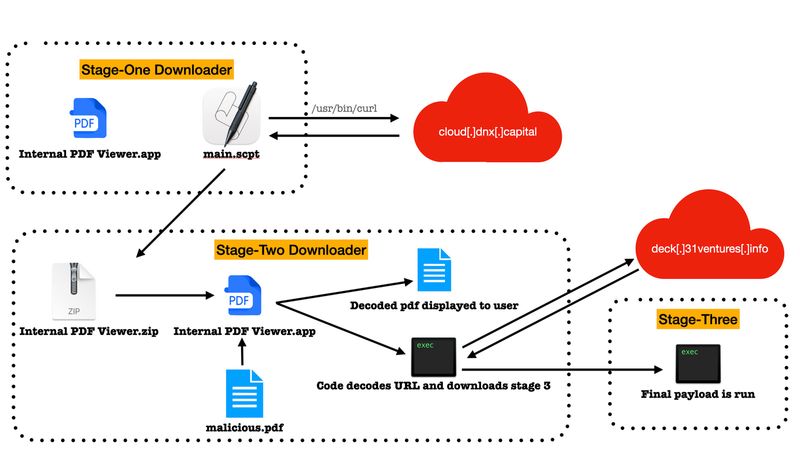
Вначале на машину загружается неподписанное AppleScript-приложение, именуемое Internal PDF Viewer (уровень детектирования на VirusTotal16/64 по состоянию на 25 апреля). В его задачи входит загрузка с удаленного сервера пейлоада второго этапа в виде ZIP-файла.

Этот вредонос тоже называется Internal PDF Viewer (20/63 на 25 апреля), но написан на Objective-C и на первый взгляд представляет собой базовое приложение для просмотра PDF-файлов. Иллюзию легитимности усиливает специально созданная цифровая подпись, но подлог выдает ущербная функциональность: в программе работают только поиск и загрузка документов.

Для запуска следующей стадии атаки необходимо, чтобы жертва загрузила и открыла (штатными средствами macOS) определенный PDF-файл. Один такой вредоносный документ исследователям удалось найти: он содержал текст, позаимствованный с сайта венчурной компании, в который авторы атаки встроили BLOB-объект.

Последний при открытии файла расшифровывается и отображается жертве как картинка. Параллельно зловред второго этапа подключается к C2-серверу (зашифрованный адрес тоже вставлен в текст исходного документа) и загружает следующий пейлоад — подписанный исполняемый файл Mach-O, в котором скрыт троян, написанный на Rust.

Целевой вредонос способен работать на машинах с архитектурой ARM либо x86 и благодаря хитроумной схеме доставки до сих пор практически не детектится. Он умеет собирать системные данные (в том числе о запущенных процессах), проверять текущее время, обнаруживать виртуальное окружение, а также позволяет оператору выполнять различные действия на зараженном устройстве.


Каким образом злоумышленники получают доступ для внедрения новобранца, пока не установлено. Неизвестно также, имеют ли атаки успех, однако появление данного вредоноса в арсенале BlueNoroff еще раз подтвердило ранее подмеченную тенденцию в криминальном мире — переход на кросс-платформенные разработки за счет использования таких языков программирования, как Go и Rust.

Подпишитесь на новости

Голосовые сообщения увеличивают число рабочих ошибок на 30%

Любителям записывать трёхминутный подкаст вместо двух строк текста принесли плохие новости. Голосовые сообщения в рабочих чатах могут увеличивать число ошибок на 30%, а выполнение задач — растягивать на 15-20%.

Такие результаты получили аналитики, изучившие коммуникации в нескольких компаниях, рассказала «Газете.Ru» директор сервиса корпоративной безопасности Карина Остроносова.

Специалисты сравнивали скорость реакции сотрудников на разные форматы и сопоставляли частоту аудиосообщений с продуктивностью команд.

Главная проблема голосовых — низкая плотность информации. Текст можно быстро просмотреть, выцепить дату, сумму и поручение. Аудиозапись приходится слушать последовательно, даже если её автор первые сорок секунд вспоминает, зачем вообще нажал кнопку микрофона.

По оценке аналитиков, обработка одной голосовой записи занимает в два-три раза больше времени, чем чтение аналогичного текста. Десять накопившихся аудиосообщений съедают 10-15 минут только на первичное знакомство. Выписать из них задачи, сроки и ответственных — уже отдельный квест.

В открытом офисе, транспорте или на встрече включить запись без наушников не всегда возможно. Сообщение отправляется в цифровой долгий ящик, ответ откладывается, а к вечеру вместо одной задачи сотрудник получает коллекцию непрослушанных монологов.

Ещё одна боль — поиск. Нужную цифру или фамилию нельзя мгновенно найти по ключевому слову: приходится снова гонять запись и ловить важный фрагмент на слух. По словам эксперта, на переслушивание старых аудиосообщений сотрудники могут тратить до 20% рабочего времени.

Впрочем, детали выборки и методика исследования в публикации не раскрыты, поэтому распространять цифры на все компании подряд рано. Но практический вывод уже можно сделать: голосовое удобно отправителю, а расплачивается временем обычно получатель. Если поручение важное, лучше написать его текстом. Особенно дедлайн. Особенно сумму.

RSS: Новости на портале Anti-Malware.ru