



Уязвимость GhostToken позволяла пробэкдорить аккаунты Google

Уязвимость GhostToken позволяла пробэкдорить аккаунты Google

Уязвимость GhostToken позволяла пробэкдорить аккаунты Google

Google устранила уязвимость Cloud Platform (GCP), которая в той или иной степени затрагивала всех пользователей. С помощью это бреши злоумышленники могли пробэкдорить аккаунты через вредоносные OAuth-приложения.

Специалисты израильской компании Astrix Security назвали уязвимость GhostToken. Google узнала о проблеме в июне 2022 года, а патч вышел глобально лишь в этом месяце.

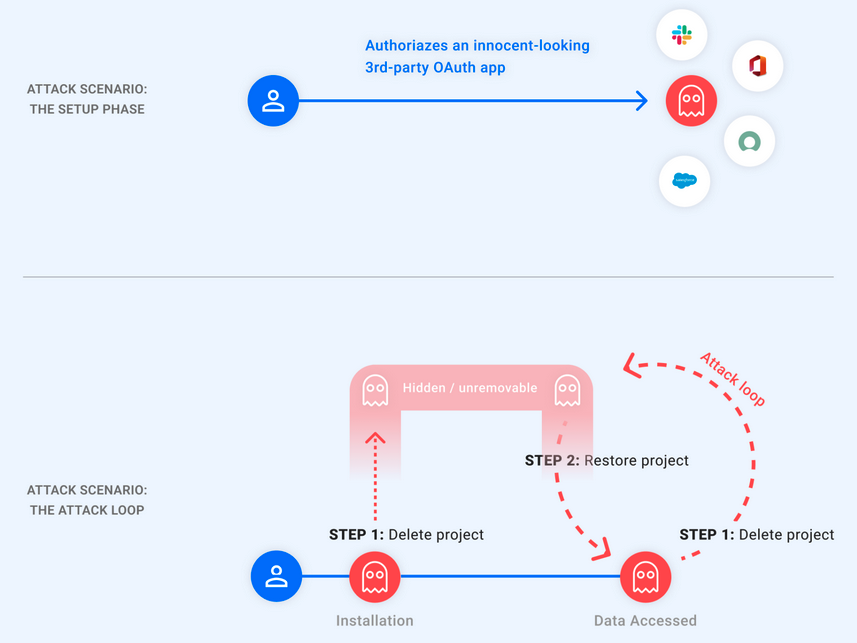
Смысл в том, что атакующие могут скрыть вредоносные приложения после аутентификации и привязки к токену OAuth, который даёт доступ к целевому аккаунту. Эксплуатация GhostToken позволяет убрать подключённые злонамеренные приложения со страницы управления Google-аккаунтом.

«Поскольку эта страница является единственным средством управления и просмотра подключённых приложений, после эксплуатации GhostToken целевой пользователь не сможет отзывать права и доступ», — пишут исследователи из Astrix Security.

«Атакующий же сможет, если захочет, открыть своё приложение, использовать токен для доступа к учётной записи жертвы, а затем быстро скрыть его. Другими словами, злоумышленник располагает своего рода призраком-токеном для входа в аккаунт жертвы».

Чтобы спрятать вредоносное приложение, атакующий должен был перевести его в состояние «ожидание удаления», отвязав соответствующий проект GCP. В этом случае после восстановления проекта злоумышленник получит новый токен, который можно использовать для доступа к учётной записи пользователя.

Как отметили эксперты, эти шаги можно повторять в цикле, скрывая от глаз жертвы злонамеренную активность.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru