



Вымогатели используют драйвер Process Explorer для отключения EDR-систем

Вымогатели используют драйвер Process Explorer для отключения EDR-систем

Вымогатели используют драйвер Process Explorer для отключения EDR-систем

Киберпреступники используют инструмент AuKill для отключения EDR-систем (Endpoint Detection & Response) на устройствах жертв. После этого атакующие могут свободно устанавливать бэкдоры и шифровальщики с помощью концепции «принеси собственный уязвимый драйвер» (Bring Your Own Vulnerable Driver — BYOVD).

В подобных атаках злоумышленники копируют в систему легитимный подписанный драйвер (обязательно с валидным сертификатом), способный работать с правами ядра. Высокие привилегии нужны для отключения защитных решений и получения контроля над ОС.

На вредонос AuKill обратили внимание исследователи из команды Sophos X-Ops. В ходе атак операторы сбрасывают на устройство системный драйвер Windows — procexp.sys, размещая его рядом с тем, который использует легитимная утилита Process Explorer v16.32.

Затем зловред проверяет наличие прав SYSTEM. Если их нет, он имитирует службу TrustedInstaller Windows Modules Installer для повышения привилегий. Чтобы отключить защитные продукты, AuKill стартует несколько потоков, задача которых — завершать работу определенных процессов и служб.

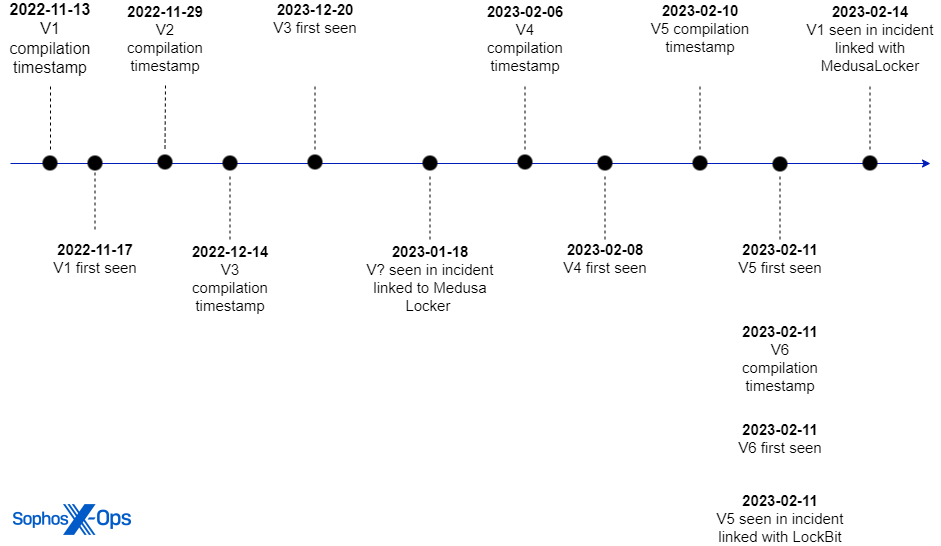
В реальных атаках участвуют сразу несколько версий AuKill. Некоторые из них фигурировали в кампаниях по распространению программ-вымогателей Medusa Locker и LockBit.

«С начала 2023 года обнаруженный инструмент использовался как минимум в трёх инцидентах с участием программ-вымогателей. В январе и феврале атакующие развернули Medusa Locker с помощью AuKill, также в феврале тулза использовалась в связке с Lockbit», — пишут исследователи.

Подпишитесь на новости

Не нашли нужное Android-приложение? Google предлагает написать его с ИИ

Нужен собственный трекер привычек или калькулятор для странного рабочего процесса? Google предлагает собрать приложение с помощью ИИ и запускать его через Google Play, при этом без регистрации профессионального аккаунта разработчика.

Как сообщила корпорация, пользователи смогут создавать персональные Android-приложения в Google AI Studio и устанавливать их на свой телефон через Play.

Они останутся приватными и не попадут в общий каталог. Для такого сценария достаточно обычного аккаунта Google.

Функцию постепенно запускают в отдельных странах, включая США, для пользователей старше 18 лет. О доступности в России компания не сообщила.


В ближайшие месяцы Google планирует добавить возможность делиться такими приложениями с друзьями и семьёй. Если захочется выйти на широкую аудиторию, придётся перейти на профессиональный аккаунт разработчика и пройти стандартные проверки безопасности и качества.

RSS: Новости на портале Anti-Malware.ru