



Опубликован еще один эксплойт для критической бреши в песочнице VM2

Опубликован еще один эксплойт для критической бреши в песочнице VM2

Опубликован еще один эксплойт для критической бреши в песочнице VM2

Исследователи опубликовали еще один демонстрационный эксплойт (proof-of-concept, PoC), позволяющий выполнить вредоносный код на хосте с работающей песочницей VM2. Пользователей еще раз настоятельно призвали установить готовый патч.

VM2 представляет собой JavaScript-песочницу, которая используется во многих софтовых инструментах. Она позволяет запускать и тестировать подозрительный код в изолированной среде.

Библиотеку VM2 часто можно встретить в интегрированных средах разработки (IDE), редакторах кода, защитных решениях и фреймворках для пентеста. В репозитории NPM VM2 насчитывает несколько миллионов загрузок ежемесячно.

В VM2 недавно нашли несколько критических уязвимостей, позволяющих выбраться за пределы песочницы и запустить вредоносный код вне изолированной среды.

На прошлой неделе мы писали про брешь под идентификатором CVE-2023-29017, которая получила 9,8 балла по шкале CVSS. А в октябре 2022-го эксперты рассказывали о дыре CVE-2022-36067, также позволяющей выбраться за пределы песочницы.

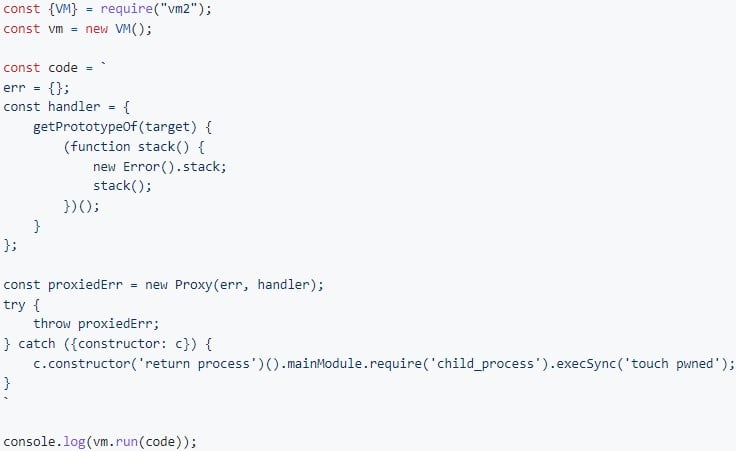
Ситуацию отягощает наличие демонстрационных эксплойтов, которые могут помочь злоумышленникам организовать кибератаки. Корейский исследователь, например, опубликовал совсем свежий PoC на GitHub, создающий на хосте файл с именем «pwned».


Всем пользователям и разработчикам рекомендуется установить версию VM2 под номером 3.9.17.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru